Surveillance Ubiquiti UniFi
Votre contrôleur réseau est un plan d’administration que personne ne surveille
Lavawall® transforme les changements d’administrateurs, de sauvegardes et d’accès d’un contrôleur UniFi en indicateurs de compromission priorisés, à l’instant où ils se produisent. Il interroge chaque contrôleur selon votre horaire, compare la liste des administrateurs, les sauvegardes et le flux d’événements au dernier instantané sain connu, et envoie une notification classée par gravité à votre console, à votre courriel ou à votre PSA. Sans agent, multilocataire et prêt pour les FSG.
Commencer gratuitement, sans carte de crédit Voir comment ça fonctionne
Sans agent · multilocataire · API locale ou infonuagique · UniFi OS et anciens contrôleurs
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
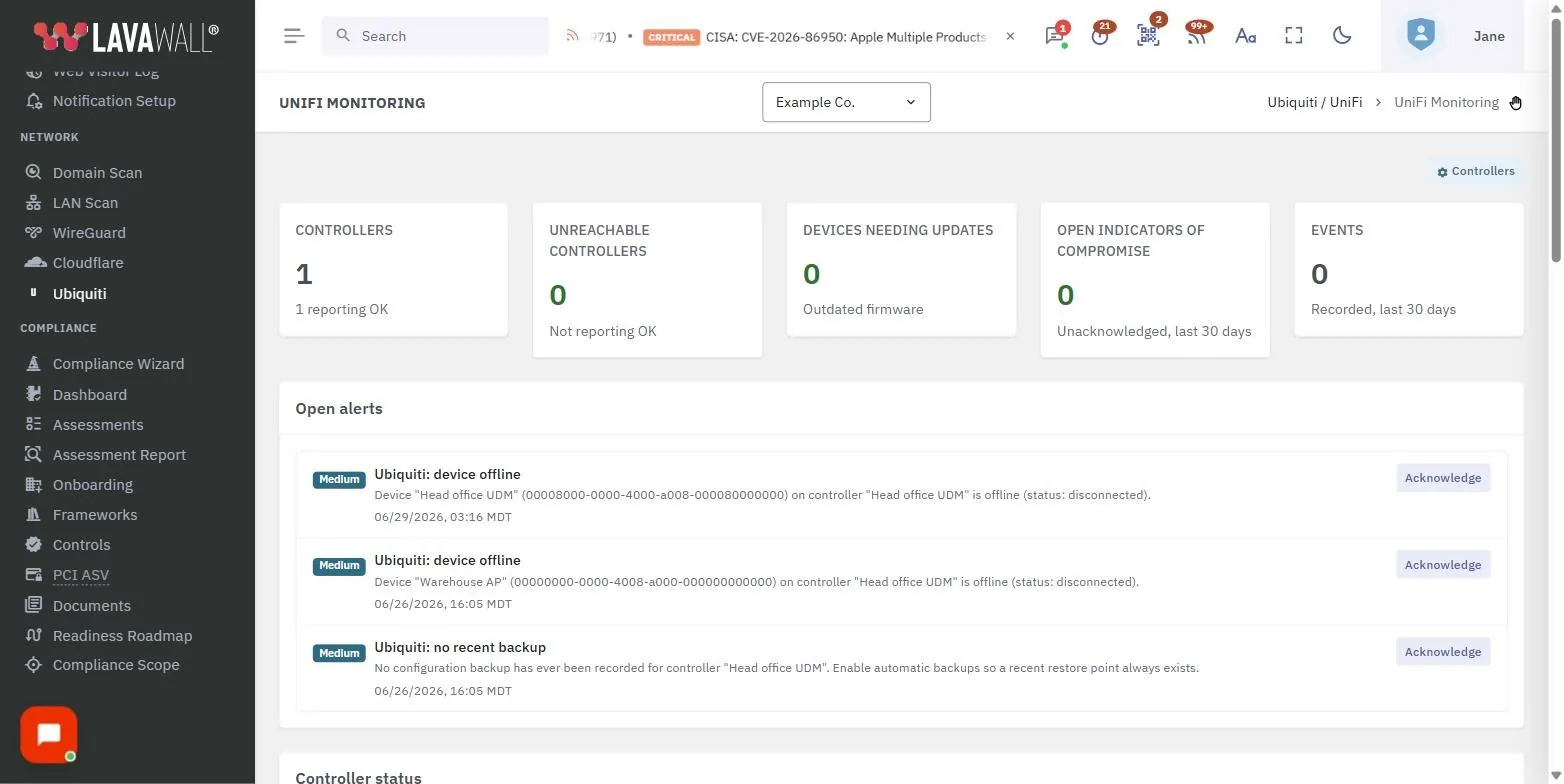
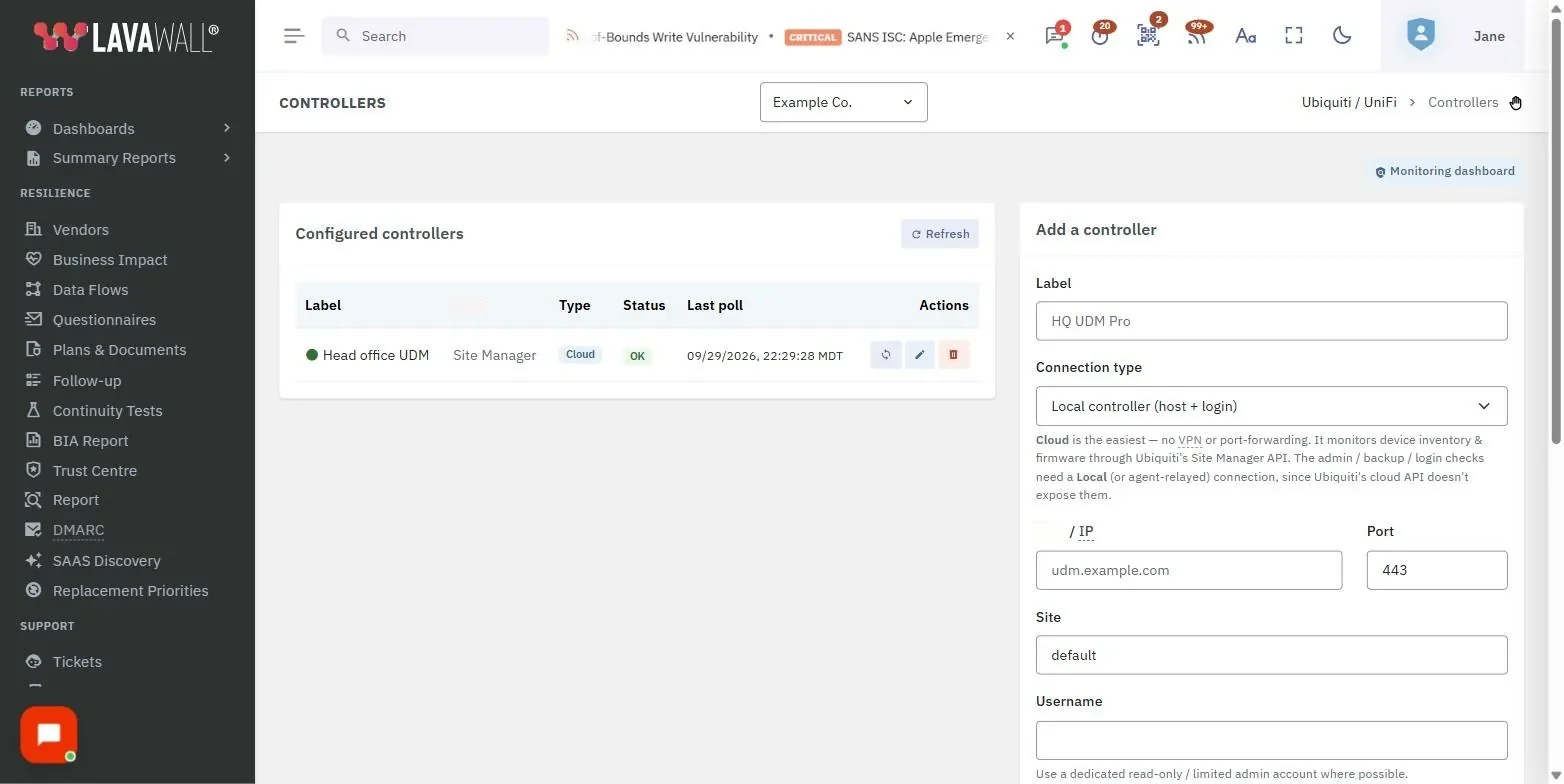
Les clés du réseau, et presque personne ne les surveille
Un contrôleur UniFi détient chaque VLAN, chaque règle de pare-feu, chaque RPV et chaque tunnel d’accès à distance du réseau. Pourtant, il est souvent laissé de côté dans la surveillance courante. Un attaquant qui atteint le contrôleur n’a pas besoin de logiciel malveillant. Il lui suffit d’ajouter un administrateur, d’activer l’accès à distance et de repartir avec une sauvegarde de la configuration. Des années après qu’un appareil de périphérie oublié a mené à une intrusion majeure chez un gestionnaire de mots de passe, les appareils qui font fonctionner le réseau sont encore faciles à négliger.
Le moniteur UniFi de Lavawall® comble cette lacune. Il fonctionne sans agent : rien n’est installé sur le contrôleur et Lavawall® se connecte avec un compte administrateur à portée limitée que vous contrôlez. Il est multilocataire : chaque contrôleur est rattaché à un seul client et présenté à côté de vos signaux de postes, d’infonuagique et d’identité. Il reste silencieux jusqu’à ce que ça compte, car la première interrogation établit une référence sans bruit au lieu de vous inonder. Il prend en charge UniFi OS (UDM, UDM Pro, Cloud Key Gen2 et ultérieurs) et les anciens contrôleurs Network auto-hébergés.
Chaque changement devient une notification
Lavawall® classe chaque constatation par gravité pour que votre file reflète le risque, et non le bruit. Le dédoublonnage fait qu’une même condition persistante ne forme qu’un seul élément, et les indicateurs se ferment d’eux-mêmes lorsque la condition est corrigée. Les bandes de gravité sont Critique, Élevé, Moyen et Opérationnel. Un changement d’autorisation qui crée un nouveau super administrateur est automatiquement porté à Critique, tout comme tout administrateur figurant dans votre liste de surveillance d’éléments reconnus comme malveillants. Les éléments Opérationnel touchent la disponibilité : pannes d’appareils, défaillances du WAN et contrôleurs que Lavawall® ne peut pas joindre.
Les indicateurs détectables comprennent :
- Ajout d’un nouvel administrateur
- Promotion d’un administrateur au rang de super administrateur
- Administrateurs suspects (correspondance avec la liste de surveillance)
- Connexion d’un administrateur depuis un emplacement signalé
- Changement d’accès ou d’autorisation
- Connexion d’un administrateur depuis une nouvelle adresse IP
- Accès à distance ou infonuagique activé
- Pare-feu ou redirection de ports modifié
- Rétrogradation du micrologiciel
- Administrateur supprimé
- Configuration à risque (SSH, gestion à distance)
- Gestion des menaces (IPS/IDS) désactivée
- Micrologiciel obsolète ou mise à jour en attente
- Nouvelle sauvegarde de la configuration
- Aucune sauvegarde récente de la configuration
- Appareil hors ligne ou en panne
- Liaison Internet (WAN) coupée
- Contrôleur inaccessible ou échec d’authentification
Au-delà de la liste des administrateurs : configuration, posture et disponibilité
Ajouter un administrateur n’est qu’une façon d’affaiblir un réseau. Lavawall® surveille aussi les paramètres qu’un attaquant (ou un changement précipité) peut retourner contre vous, ainsi que les signaux de disponibilité qui vous indiquent qu’un site a des ennuis.
- Détection des changements de pare-feu et de redirection de ports. À chaque interrogation, les règles de pare-feu et la table de redirection de ports du contrôleur sont prises en empreinte. Ouvrez un port ou modifiez une règle et vous recevez une notification. La première référence est silencieuse; seuls les vrais changements se déclenchent.
- Vérifications de la posture de sécurité. L’accès SSH, la gestion à distance et infonuagique, les sauvegardes automatiques et la gestion des menaces IPS/IDS sont présentés dans un volet de posture; un contrôleur qui s’éloigne d’un état renforcé est donc visible d’un coup d’œil et signalé comme constatation quand cela compte.
- Liste de surveillance des IoC configurable. Signalez vos propres noms d’administrateurs connus comme malveillants, les comptes par défaut et de porte dérobée (par exemple ubnt, superadmin, backupadmin), les administrateurs de fournisseurs de courriel anonymes et les connexions depuis de mauvaises plages d’adresses IP, ou limitez les connexions des administrateurs à un ensemble de réseaux autorisés.
- Hygiène des sauvegardes, dans les deux sens. Une sauvegarde surprise est traitée comme une possible préparation à l’exfiltration. L’absence de sauvegarde (aucune depuis 7 jours ou plus) est signalée comme une lacune de fiabilité. Vous pouvez aussi déclencher une sauvegarde chiffrée à la demande directement depuis la console.
- Disponibilité des appareils et des liaisons. Les pannes d’appareils hors ligne et les liaisons WAN ou Internet coupées déclenchent des alertes de fiabilité qui se ferment d’elles-mêmes dès que le service est rétabli. L’UC et la mémoire par appareil complètent le portrait de la santé.
Alertes interlocataires et état des micrologiciels
Obtenez une vue de toutes les alertes ouvertes de tous les locataires clients à la fois. Vous craignez l’ajout d’un utilisateur malveillant, une connexion depuis un endroit inattendu ou un nouveau compte que vous n’avez pas créé? Vos indicateurs de compromission UniFi sont couverts d’un coup d’œil, avec des notifications proactives pour que vous soyez informé sans avoir à aller voir.
Il en va de même pour le micrologiciel. Quand une nouvelle CVE touche un contrôleur, la question est toujours de savoir quel appareil est obsolète. Avec Lavawall®, vous auriez déjà reçu une notification au moment même où un appareil est devenu désuet; ce n’est donc jamais la bousculade. D’un coup d’œil, la section des mises à jour du micrologiciel des appareils confirme que votre parc Ubiquiti est à jour dans tous les locataires, sur un seul écran.
Comment ça fonctionne
1. Connexion
Pointez Lavawall® vers un contrôleur UniFi OS ou un ancien contrôleur avec un compte administrateur limité à portée restreinte. L’identifiant est chiffré au repos (AES-256-GCM) et gardé hors de la couche Web.
2. Référence et comparaison
La première interrogation consigne les administrateurs, les sauvegardes et les événements sans déclencher d’alertes. À chaque cycle suivant, l’état en direct est comparé à l’instantané et ce qui a changé est isolé avec précision.
3. Classer, acheminer, résoudre
Les constatations deviennent des indicateurs dotés d’une cote de gravité et dédoublonnés, acheminés vers la console, le courriel et votre PSA, et ils se ferment d’eux-mêmes lorsque la condition est corrigée.
La sécurité d’abord : privilèges minimaux, chiffrement, sur place
- Identifiants chiffrés. Les mots de passe des contrôleurs sont stockés avec AES-256-GCM. La clé est stockée séparément et le mot de passe n’est jamais renvoyé au navigateur.
- Service de surveillance local seulement. Le moniteur n’accepte les connexions que de son propre serveur; rien de ce qu’il expose n’est donc accessible de l’extérieur.
- Isolation par locataire. Chaque requête est limitée au client dans lequel vous travaillez; les contrôleurs d’un client ne peuvent donc jamais être lus ni modifiés depuis un autre locataire.
- Utilisez un compte limité. Un administrateur en lecture seule ou à droits limités sur le contrôleur suffit pour la surveillance, sans aucun besoin d’un super administrateur.
Comment le moniteur UniFi de Lavawall® se compare
| Capacité | Moniteur UniFi de Lavawall® | RMM typique | Alertes intégrées d’UniFi |
|---|---|---|---|
| État des micrologiciels multilocataire sur un seul écran | Oui | Non | Non |
| Détecte un administrateur de contrôleur nouvellement ajouté | Oui, comparaison de la liste des administrateurs à chaque interrogation | Non | Limité, courriel seulement |
| Signale un administrateur promu super administrateur | Oui, porté automatiquement à Critique | Non | Non |
| Signale les comptes de la liste de surveillance et ceux connus comme malveillants | Oui, porté automatiquement à Critique | Non | Non |
| Création d’une sauvegarde de configuration surprise | Oui, traitée comme une possible exfiltration | Non | Non |
| Accès à distance ou infonuagique activé en silence | Oui | Non | Non |
| Rétrogradation du micrologiciel vers une version vulnérable | Oui | Non | Non |
| Connexion d’un administrateur depuis une adresse IP inhabituelle | Oui, détection par compte | Non | Partiel |
| Modification d’une règle de pare-feu ou d’une redirection de ports | Oui, empreinte à chaque interrogation | Non | Non |
| Posture de sécurité (SSH, IPS/IDS, sauvegarde automatique) | Oui, volet de renforcement et alertes | Non | Non |
| Aucune sauvegarde récente de la configuration | Oui, signalée après 7 jours | Non | Non |
| Alertes de disponibilité : appareil hors ligne ou WAN coupé | Oui, fermeture automatique au rétablissement | Variable | Par site |
| Sans agent, par l’API locale ou par l’API Site Manager infonuagique | Oui, les deux sont pris en charge | Non | Non |
| Classement par gravité et dédoublonnage | Oui | Non | Non |
| Corrélé avec les données des postes, de l’infonuagique et des identités | Oui, une seule console | Non | Non |
Une pièce du portrait d’ensemble
La surveillance d’UniFi s’inscrit à côté du reste de Lavawall®; un administrateur réseau non autorisé apparaît donc à côté de vos signaux de postes, d’infonuagique et d’identité plutôt que dans un énième portail. Les changements en périphérie sont corrélés avec la même file classée et sans doublons que vos détections du MDR unifié et vos vulnérabilités de configuration, et la surveillance des changements devient une preuve prête pour l’audit dans plus de 75 cadres de référence, dans la GRC et la conformité.
Questions fréquentes
- Dois-je installer quoi que ce soit sur le contrôleur UniFi?
- Non. La surveillance se fait entièrement sans agent. Lavawall® se connecte à l’API du contrôleur avec un compte administrateur que vous fournissez, et un administrateur en lecture seule ou à droits limités suffit.
- Fonctionne-t-il avec un UDM, un UDM Pro ou un Cloud Key, ou seulement avec des contrôleurs auto-hébergés?
- Les deux. Les appareils UniFi OS (UDM, UDM Pro, Cloud Key Gen2 et ultérieurs) et les anciens contrôleurs Network auto-hébergés sont pris en charge. Vous choisissez le type lors de l’ajout du contrôleur. Le port par défaut est 443 pour UniFi OS et 8443 pour les anciens contrôleurs.
- Serai-je inondé d’alertes à la première connexion d’un contrôleur?
- Non. La première interrogation consigne les administrateurs, les sauvegardes et les événements actuels comme référence silencieuse. Les notifications ne se déclenchent que pour les changements survenus ensuite, et une même condition persistante est dédoublonnée en un seul élément qui se ferme de lui-même lorsqu’elle est corrigée.
- Comment les identifiants du contrôleur sont-ils protégés?
- Ils sont chiffrés au repos avec AES-256-GCM. La clé de chiffrement est stockée séparément, le mot de passe n’est jamais renvoyé au navigateur et le service de surveillance n’accepte les connexions que de son propre serveur.
- Se connecte-t-il en local ou par le nuage d’Ubiquiti?
- Les deux. Lavawall® peut interroger un contrôleur directement par son API Network locale, ou lire votre parc par l’API Site Manager infonuagique d’Ubiquiti avec une clé en lecture seule. Le chemin local voit le plus de détails (administrateurs, posture, pare-feu et redirection de ports, sauvegardes), tandis que le chemin infonuagique couvre l’inventaire, le micrologiciel et l’accessibilité.
- Couvre-t-il la disponibilité en plus de la sécurité?
- Oui. Les pannes d’appareils et les liaisons WAN ou Internet coupées déclenchent des alertes de fiabilité qui se ferment automatiquement quand le service est rétabli, et un contrôleur sans sauvegarde depuis plus de sept jours est signalé. L’UC et la mémoire par appareil sont affichées à côté de l’état du micrologiciel.
- À quelle vitesse les changements sont-ils détectés?
- Vous réglez l’intervalle d’interrogation par contrôleur (minimum 60 secondes, avec 5 minutes comme valeur par défaut raisonnable). Chaque interrogation compare l’état en direct à l’instantané stocké.