Revues et certification des accès
Prouvez qui peut accéder à quoi, et que quelqu’un l’a vérifié.
Lavawall® transforme les revues des accès des utilisateurs en processus structuré dans SharePoint, Teams et Entra ID : faites ressortir les accès, acheminez la recertification au bon approbateur et conservez les preuves que souhaitent les auditeurs. « Faire une revue des accès chaque trimestre » est facile à inscrire dans une politique et pénible à réaliser pour de bon.
Commencer mon essai gratuit, sans carte de créditL’associer à un cadre de référence
SharePoint · Teams · Entra ID · processus d’approbation · piste d’audit
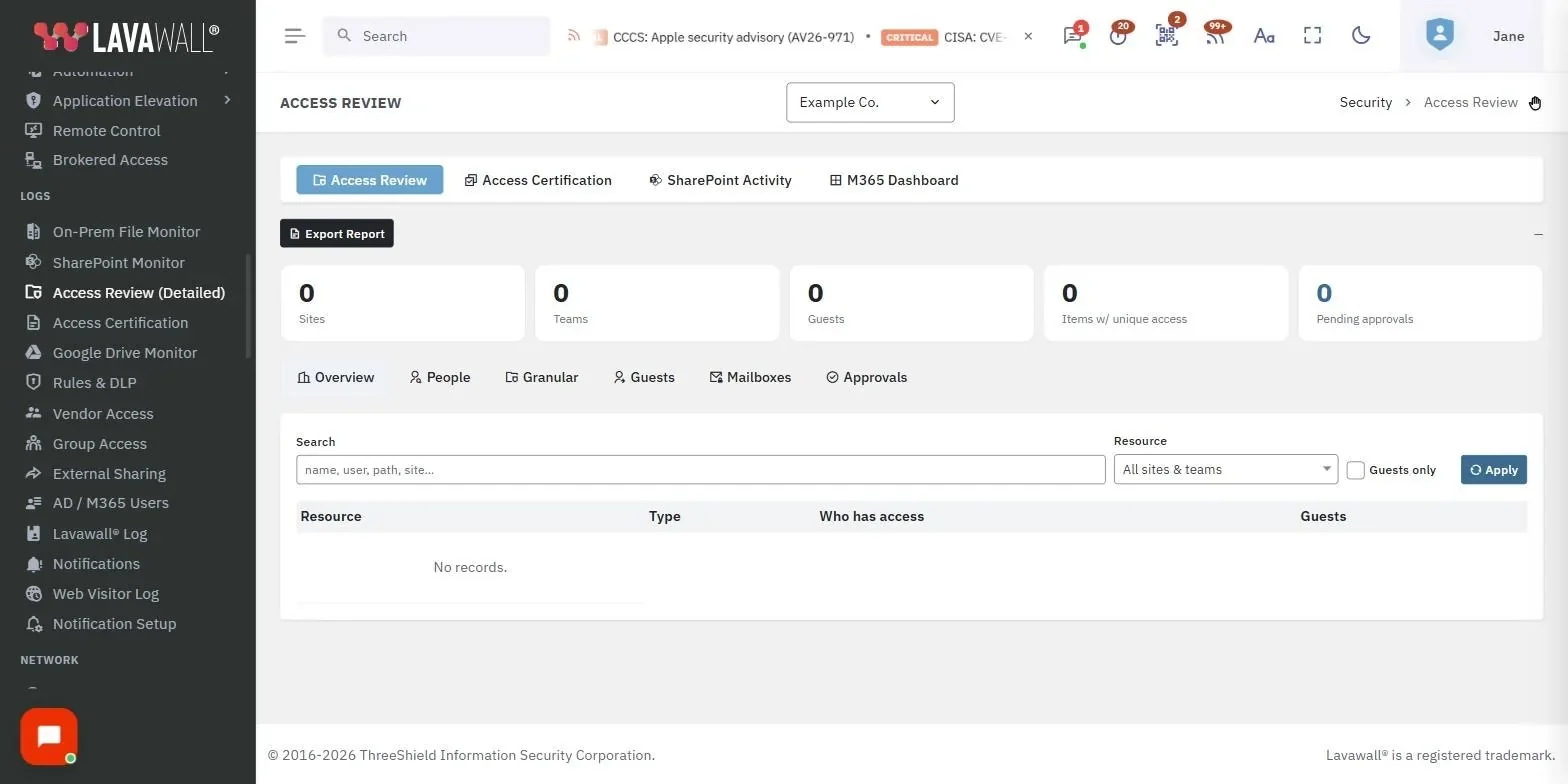
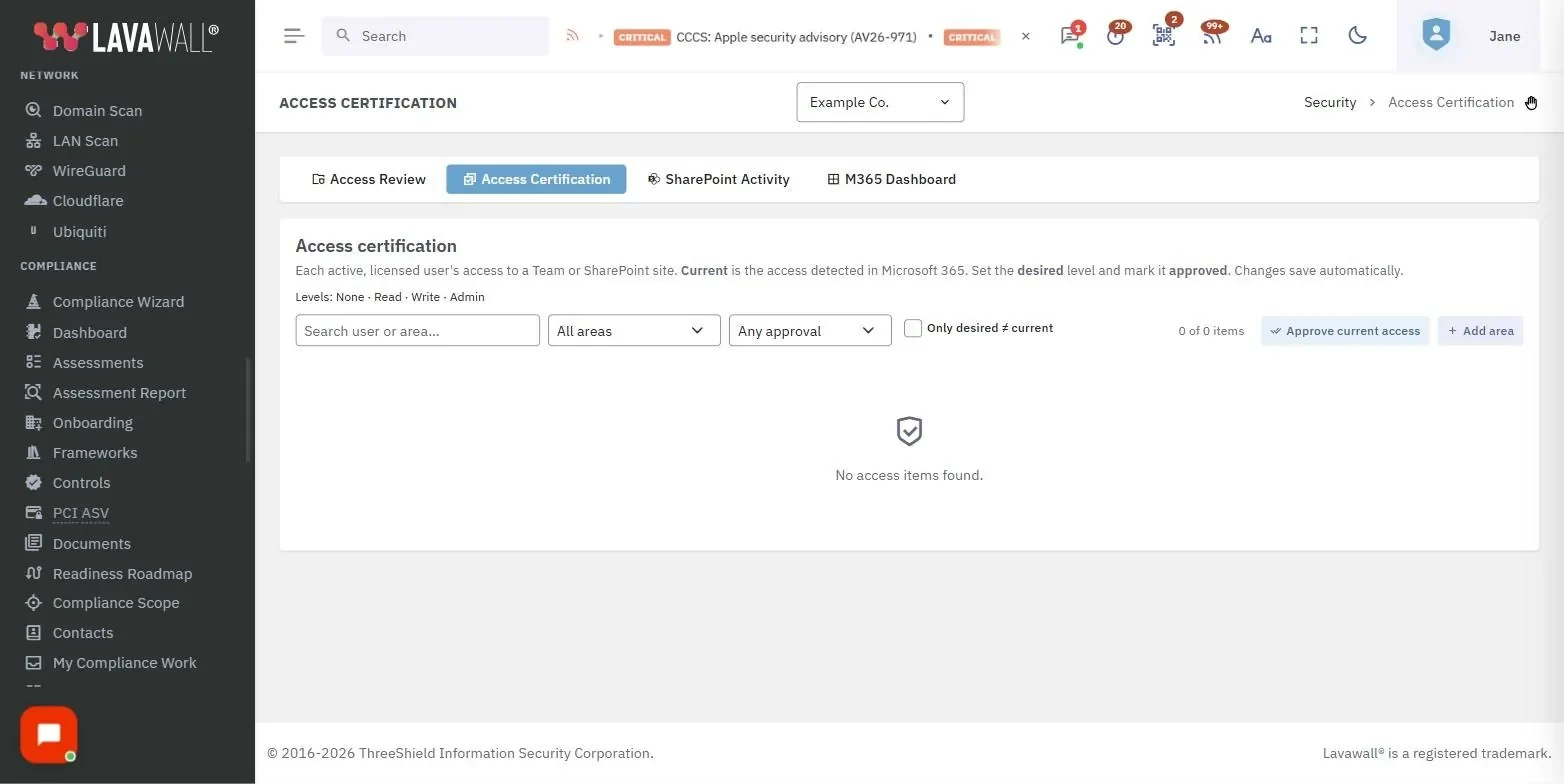
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
Du « on devrait » au fait et à la preuve
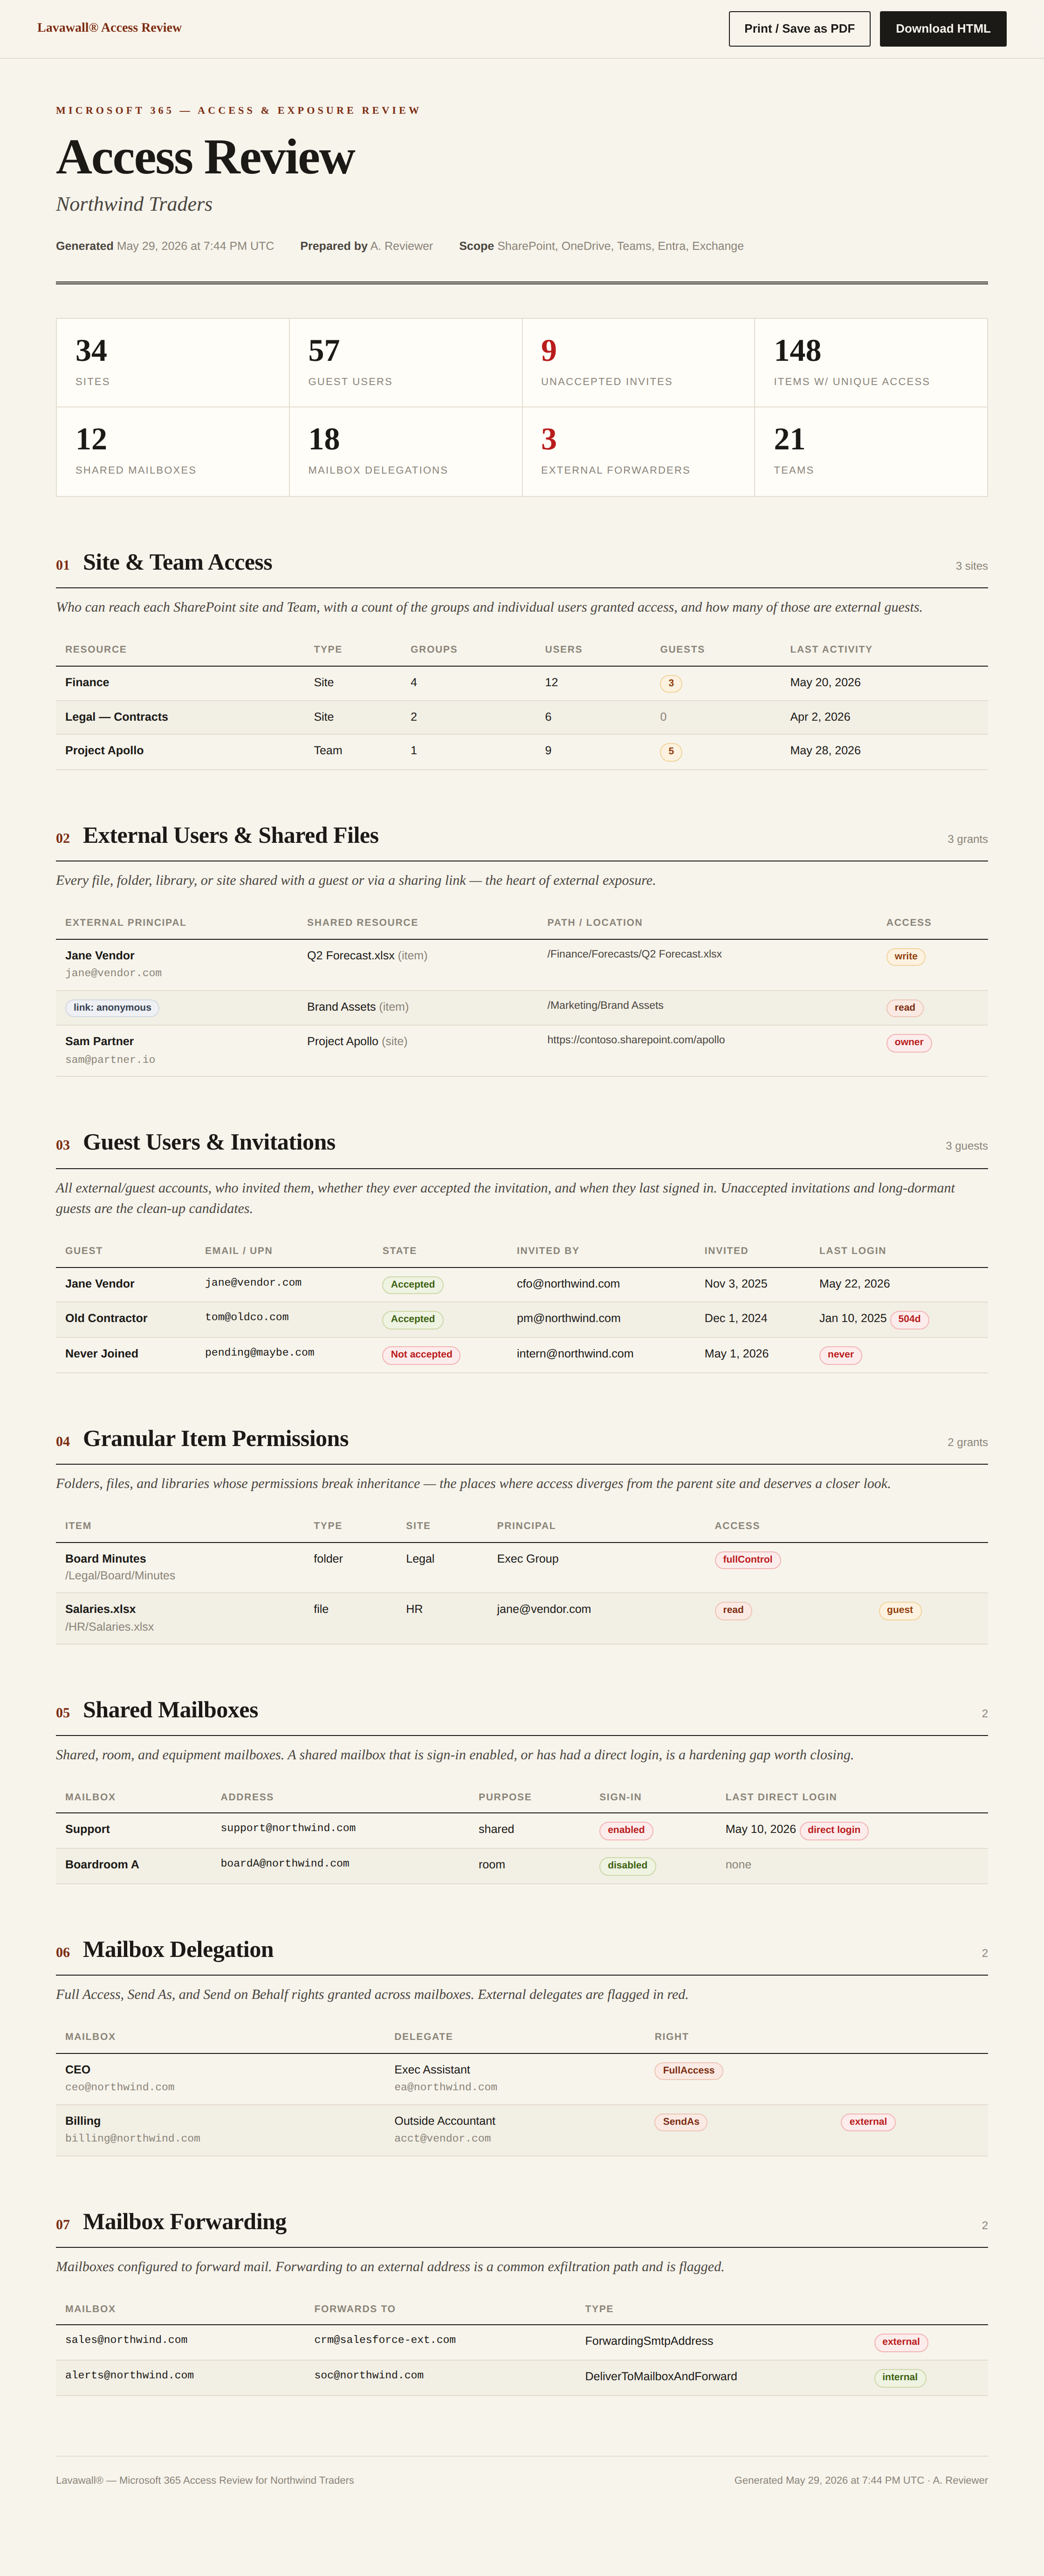
Voyez qui a accès à quoi
Les accès dans SharePoint, Teams et Entra ID, réunis dans une seule vue, et non dans une douzaine de centres d’administration et un chiffrier que vous refaites chaque trimestre.
Acheminez la recertification à la bonne personne
Envoyez chaque droit à l’approbateur qui sait vraiment s’il est justifié, et consignez sa décision (conserver, retirer ou escalader) avec une piste d’audit complète.
Repérez les comptes orphelins et à privilèges excessifs
Les comptes dormants, les accès qui ont survécu à un changement de rôle et les droits qui ont dérivé au-delà du moindre privilège sont mis en évidence; la revue devient ainsi un véritable nettoyage.
Des preuves que les auditeurs acceptent
Chaque revue est horodatée et exportable. C’est l’artefact récurrent que demandent les évaluateurs SOC 2, HIPAA, NIST 800-171 et CMMC, produit comme sous-produit du travail accompli.
Gérez les utilisateurs et les accès dans tous les locataires
La Révision des accès repose sur la gestion des utilisateurs multilocataire de Lavawall® pour les FSG, de sorte que la même console qui montre qui a accès régit aussi la façon dont ces personnes se connectent. Ajoutez un utilisateur à une entreprise locataire, ou à l’entreprise parente du FSG pour que l’attribution se propage à ses entreprises enfants, et précisez exactement ce qu’il peut faire.
Sécurisé par défaut, options faibles signalées en rouge
Lavawall suit les principes du Minimum Viable Secure Product (MVSP) : le SSO est la voie recommandée, les clés d’accès et l’AMF sont activées par défaut, et les mots de passe sont considérés comme facultatifs et déconseillés, les choix moins sûrs étant mis en évidence en rouge.
- Authentification unique (SSO)
- Clés d’accès par défaut
- AMF intégrée
- Mots de passe facultatifs, signalés en rouge
Des autorisations à la bonne mesure, de l’administration complète à la lecture seule
Accordez un contrôle administratif complet, un accès aux rapports seulement, une consultation client en lecture seule ou une cogestion qui s’arrête avant la modification des utilisateurs, pour que chaque réviseur et chaque contact client voie exactement ce qu’il doit voir, et rien de ce qu’il ne devrait pas.


Vous voulez que votre programme de revue soit conçu et exécuté pour vous?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, définira la cadence, établira la carte des approbateurs et mènera la recertification avec vous pour qu’elle satisfasse l’auditeur du premier coup.
Questions courantes
- Que produit une revue des accès?
- Un registre horodaté de qui a accès à quoi dans SharePoint, Teams et Entra ID, les décisions des approbateurs et les preuves que demandent les auditeurs.
- Détecte-t-elle les comptes orphelins et ceux qui ont trop de privilèges?
- Oui. Les comptes dormants, les accès qui ont survécu à un changement de rôle et les droits qui dépassent le moindre privilège sont mis en évidence pour un véritable nettoyage.
- Est-elle liée à un abonnement?
- Oui. La Révision des accès est activée par entreprise dans la facturation; ce que vous voyez reflète donc ce à quoi ce locataire est réellement abonné.