Coffre-fort de mots de passe
Un gestionnaire de mots de passe que votre FSG exploite déjà.
Le gestionnaire de mots de passe de Lavawall® est intégré à la console qui gère le poste de travail : retirer un appareil ou fermer un ticket de départ emporte aussi l’identifiant. Tout est chiffré dans votre navigateur, ce qui signifie que nous ne stockons que du texte chiffré.
Commencer gratuitement, sans carte de crédit Voir comment ça fonctionne
La console Lavawall® en images
De vrais écrans, présentés avec des données d’exemple.
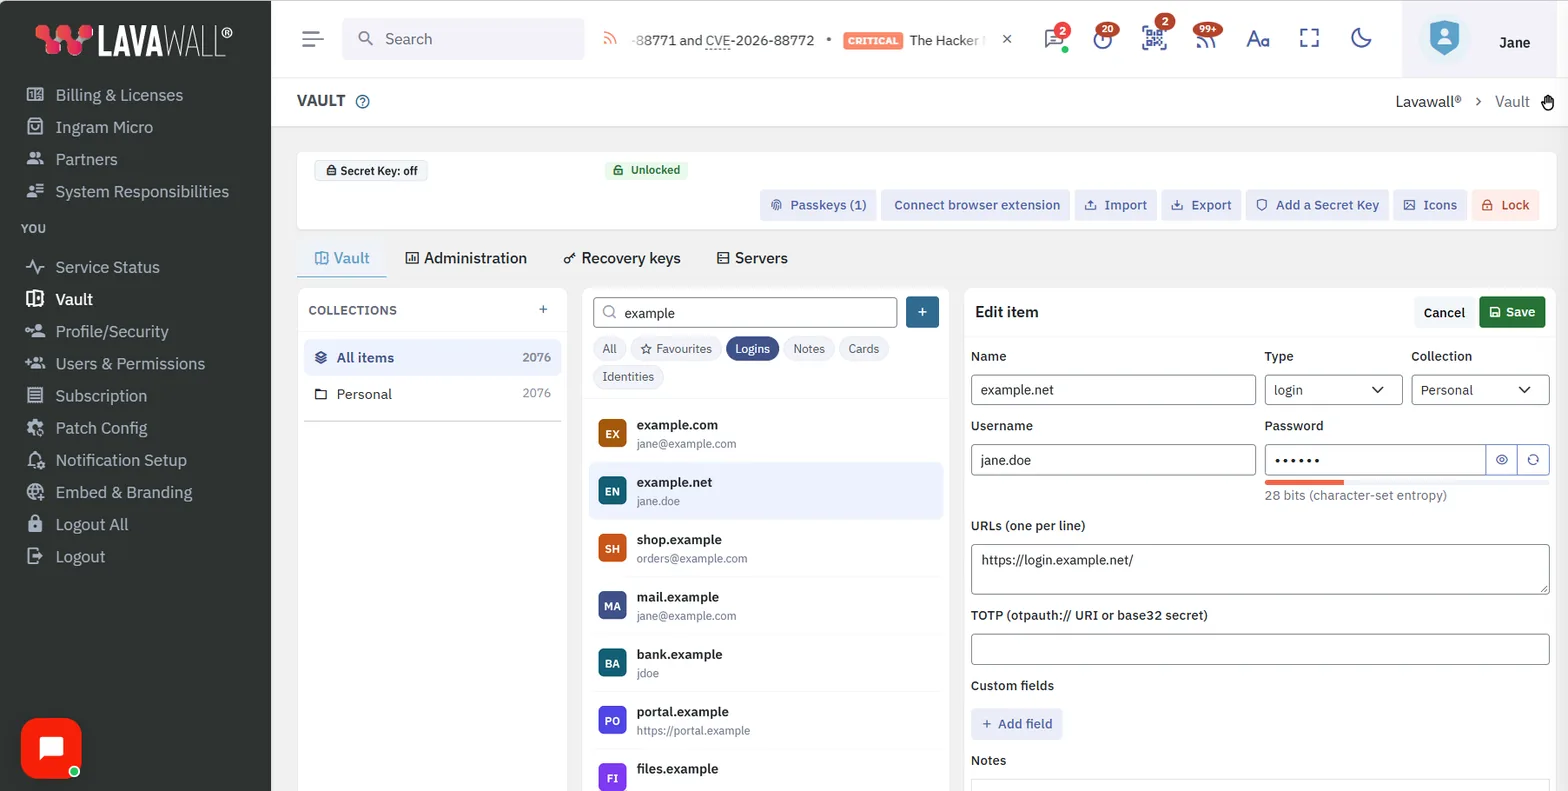
Nous stockons du texte chiffré, pas des mots de passe
Votre coffre-fort est chiffré sur votre appareil avant que quoi que ce soit ne nous parvienne. Les mots de passe, les noms d’utilisateur, les notes sécurisées, les clés de départ des codes à usage unique, les clés SSH et les numéros de carte sont tous du texte chiffré quand ils arrivent sur nos serveurs. Il en va de même pour ce que la plupart des coffres-forts laissent en clair : les adresses de sites Web et même les noms de vos dossiers. Aucune colonne de notre base de données ne contient un site, un hôte, une étiquette ou un index de recherche, parce que rien de tout cela ne nous est envoyé.
En pratique : un administrateur qui a un accès complet à la base de données de production, aux journaux du serveur et aux disques voit des blocs chiffrés et rien pour les lire. Le chiffrement dans le navigateur est le fondement de la conception; il n’y a donc aucun paramètre à oublier.
Conçu là où vivent déjà vos postes de travail
Un gestionnaire de mots de passe autonome connaît vos identifiants. Il ne sait pas qu’un portable a été retiré hier soir, ni qu’un technicien a quitté l’entreprise ce matin. Relier les deux oblige à connecter deux produits distincts.
Le coffre-fort de Lavawall est un module de la console qui gère vos correctifs, votre soutien à distance et votre conformité. Le retrait des accès est une action de la console : quand un appareil est retiré ou qu’une personne quitte l’entreprise dans Lavawall, son accès au coffre-fort disparaît aussi. Les identifiants partagés vivent dès le départ dans des collections appartenant à l’organisation; l’accès d’un employé qui part est donc retiré en renouvelant la clé d’une collection, plutôt qu’en saisissant après coup un coffre-fort personnel.
Le même coffre-fort détient les secrets dont vos automatisations ont besoin. Un mot de passe ou un jeton qu’utilise un script est conservé comme variable secrète dans l’onglet Secrets de scripts, scellé dans votre navigateur et ouvert seulement sur les ordinateurs que vous autorisez, juste avant l’exécution du script (ordinateurs Windows). La clé d’accès de votre propre compartiment de stockage de sauvegarde peut aussi s’y trouver, verrouillée pour les relais de sauvegarde qui l’utilisent. Voyez les pages sur les scripts et sur Lavawall Backup.
Comment fonctionne le chiffrement
Votre phrase secrète ne quitte jamais votre appareil. Elle est étirée en clé maître avec PBKDF2-HMAC-SHA-256, et une clé secrète facultative ou une clé de sécurité matérielle peut s’y ajouter en amont. La clé maître déverrouille votre clé personnelle. Votre clé personnelle déverrouille la clé de chacune des collections auxquelles vous appartenez, qui vous est transmise au moyen d’ECDH P-256. Chaque clé de collection déverrouille les éléments individuels, chacun sous sa propre clé AES-256-GCM. Chaque couche utilise l’ensemble d’algorithmes approuvés FIPS 140-3.
L’élément que vous enregistrez est rembourré avant d’être chiffré, de sorte que sa taille sur le réseau ne révèle pas ce qu’il contient. Une connexion avec mot de passe seulement et une connexion qui comprend une clé de départ de code à usage unique ont la même taille. Le rembourrage se trouve à l’intérieur du chiffrement authentifié; rien à son sujet ne peut donc être altéré.
Pour les équipes soumises à une obligation FIPS ou CJIS, le déverrouillage peut être exigé sur une clé de sécurité validée FIPS 140-3, la série YubiKey 5 FIPS, certificat no 5291 (en anglais) du CMVP du NIST. Voyez la page sur la prise en charge de FIPS 140-3 pour savoir comment cela s’intègre au reste de la plateforme.
Une extension de navigateur conçue selon les règles de sécurité
Le remplissage automatique est l’endroit où les gestionnaires de mots de passe se font pirater. L’extension Lavawall est écrite selon les règles issues de ces intrusions.
Elle ne remplit que le vrai site
La correspondance se fait par domaine enregistré au moyen d’une liste des suffixes publics, jamais par comparaison de sous-chaînes; un locataire d’une plateforme n’est donc jamais confondu avec un autre.
Rien ne se remplit sans votre geste
Il n’y a aucun chemin de remplissage au chargement. Un identifiant n’est libéré que lorsque vous le demandez, et la vérification se fait dans le processus d’arrière-plan où se trouve le coffre-fort déchiffré.
Les identifiants HTTPS restent hors des pages HTTP
Un élément enregistré pour un site sécurisé n’est jamais rempli dans une version non chiffrée de ce site.
Rien ne s’exécute dans un cadre étranger
Aucune interface, aucun remplissage et aucune capture n’ont lieu dans un iframe d’origine croisée, et l’interface de l’extension se trouve dans une racine fantôme fermée, hors de portée de la page.
Le mot de passe et le code sont séparés
Le mot de passe et le code à usage unique ne sont jamais remplis par le même geste; un clic piégé n’en atteint donc qu’un seul, tout au plus.
Vos sites restent les vôtres
Les icônes de sites proviennent du cache de votre navigateur ou d’une tuile de couleur tirée du domaine. La liste des sites pour lesquels vous détenez des identifiants ne nous est jamais envoyée.
Connectez un navigateur avec un code à usage unique
Ouvrez l’extension, obtenez un code de jumelage dans la console, collez-le, puis choisissez Connecter ce navigateur. Ajoutez la phrase secrète de votre coffre-fort pour le déverrouiller en même temps. Chaque navigateur et chaque profil de navigateur se connecte une seule fois, et vous pouvez révoquer n’importe lequel d’entre eux depuis la console.
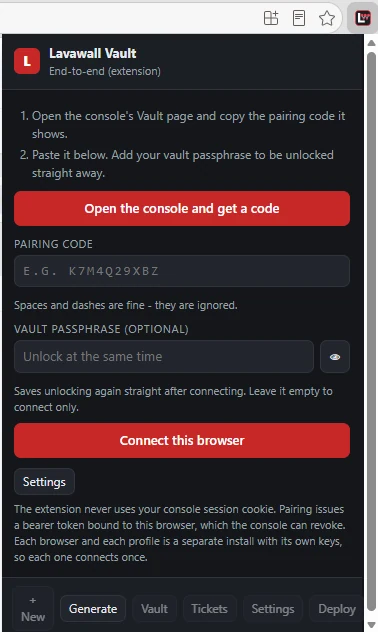
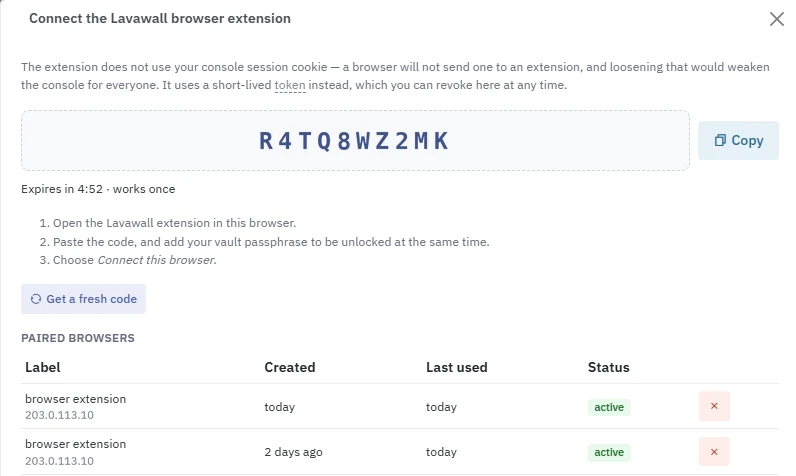
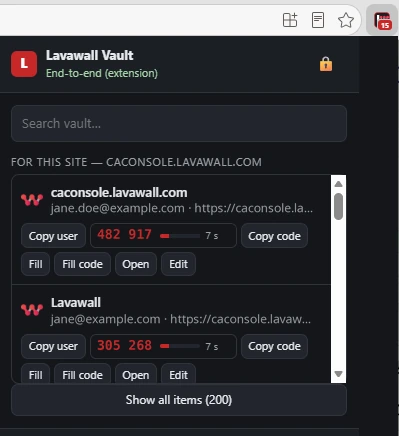
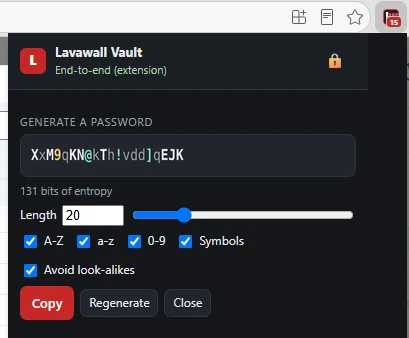
Remplir, copier des codes et générer, sans quitter la page
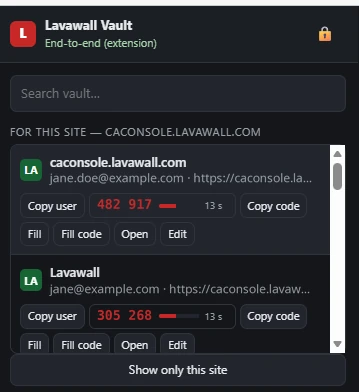
Les connexions du site où vous vous trouvez s’affichent en premier, chacune avec son code à usage unique actuel et son compte à rebours. Les icônes proviennent de votre propre navigateur ou d’une tuile de couleur; la liste de vos sites ne nous est donc jamais envoyée pour les rechercher.
Partagez un identifiant sans nous le remettre
Lorsque vous envoyez une seule connexion à une personne extérieure à votre entreprise, le serveur n’est qu’un messager. L’élément chiffré arrive opaque, est stocké tel quel et est remis sans modification. La clé qui l’ouvre voyage par un canal distinct et ne nous parvient jamais. Chaque partage a un code à usage unique valide dix minutes, qui se consume à la première utilisation et se révoque de lui-même après quelques tentatives ratées.
Des clés de récupération que vous détenez
Les clés de récupération d’une entreprise sont générées dans le navigateur, téléchargées dans un fichier chiffré par phrase secrète et imprimées pour le coffre-fort physique. Nous ne conservons que les moitiés publiques. Un FSG parent peut être dépositaire de récupération d’un locataire qu’il gère, et un locataire peut désigner le sien; le matériel privé est toujours le vôtre, et chaque utilisation est inscrite dans la piste d’audit. Il n’y a aucune mise en dépôt par le fournisseur d’un coffre-fort personnel, puisque le travail partagé vit dès le départ dans des collections appartenant à l’organisation.
Ce que nous ne faisons délibérément pas
Certaines commodités que d’autres coffres-forts offrent ne sont possibles que parce que le serveur peut lire quelque chose qu’il ne devrait pas. Nous les avons laissées de côté, et c’est justement le but.
Nous n’analysons pas sur nos serveurs la réutilisation ou la compromission de vos mots de passe. Les vérifications de santé s’exécutent dans votre navigateur, sur votre propre coffre-fort.
Aucun administrateur n’a de bouton pour ouvrir l’élément d’un utilisateur. Il n’y a pas un tel bouton à construire, parce que le serveur ne détient aucune clé.
Nous ne conservons pas d’index en clair de vos sites pour accélérer de notre côté la correspondance du remplissage automatique. La correspondance se fait sur votre appareil, là où le coffre-fort est déjà déchiffré.
Prix
Le coffre-fort est inclus dans le niveau Complete, ou s’ajoute seul pour 34,90 $ CA par année par utilisateur. Consultez la page des prix pour le portrait complet, facturé en dollars canadiens, au mois.
Questions fréquentes
- Lavawall peut-il lire les mots de passe de mon coffre-fort?
- Non. Chaque élément est chiffré dans votre navigateur avant de nous parvenir; le serveur ne stocke donc que du texte chiffré. Les mots de passe, les noms d’utilisateur, les notes, les clés de départ des codes à usage unique et les numéros de carte sont chiffrés, tout comme les adresses de sites Web et les noms de dossiers. Un administrateur qui consulte la base de données ne voit que des blocs chiffrés.
- Quelle cryptographie le coffre-fort utilise-t-il?
- L’ensemble d’algorithmes approuvés FIPS 140-3 de bout en bout : AES-256-GCM pour les éléments, ECDH P-256 pour envelopper les clés entre les personnes, HKDF-SHA-256 et PBKDF2-HMAC-SHA-256 pour transformer votre phrase secrète en clé. Vous pouvez aussi exiger une clé de sécurité validée FIPS 140-3 pour déverrouiller : la série YubiKey 5 FIPS, certificat no 5291 du CMVP du NIST.
- En quoi est-ce différent de LastPass, de 1Password, de Bitwarden ou de Keeper?
- C’est le coffre-fort qui se trouve dans la console qui gère déjà vos postes de travail et votre conformité. Quand un appareil est retiré ou qu’une personne quitte l’entreprise dans Lavawall, son accès au coffre-fort disparaît aussi, sans projet d’intégration distinct. Pour savoir comment un coffre-fort autonome gère les départs, consultez la documentation de ce fournisseur.
- Quels navigateurs l’extension prend-elle en charge?
- Chrome et Firefox, sous la forme d’une extension Manifest V3 jumelée à la console au moyen d’un jeton lié à un seul utilisateur et à une seule entreprise, qui expire et qui peut être révoqué.