Phishing Reporter et triage
Vous avez demandé aux utilisateurs de signaler l’hameçonnage.
Maintenant, le centre d’assistance est submergé.
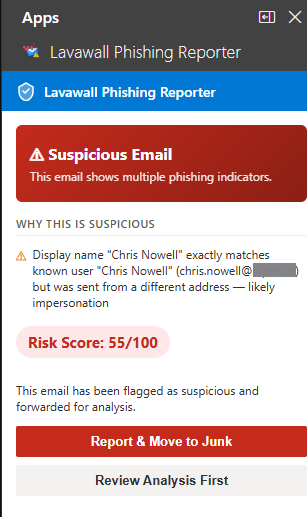
Lavawall® donne à l’utilisateur une information de risque immédiate au moment où il vérifie un message; environ 93 % des tentatives d’hameçonnage soupçonnées ne deviennent donc jamais un ticket d’assistance. Il enregistre tout de même que l’utilisateur a vérifié, ce qui vous permet de récompenser les bonnes habitudes de sécurité, et seules les vraies menaces parviennent à votre équipe. Vous avez fait ce qu’il fallait et formé les gens à signaler les courriels suspects. En retour, vos techniciens ont dû trier des centaines de messages signalés chaque mois.
Commencer mon essai gratuit, sans carte de crédit Voir comment ça fonctionne
Rétroaction instantanée pour l’utilisateur · environ 93 % ne deviennent jamais un ticket · seules les vraies menaces sont escaladées
Là où les tickets s’arrêtent
L’utilisateur obtient une réponse plutôt qu’un ticket
Un clic dans Outlook ou dans le courriel Web, et Lavawall analyse le courriel sur-le-champ : sûr, suspect ou malveillant. La personne reçoit une réponse immédiate, en langage clair; environ 93 % des tentatives d’hameçonnage soupçonnées sont donc réglées pour l’utilisateur sur place et aucun ticket n’est créé.
Vous voyez tout de même les bons comportements
Même lorsqu’aucun ticket n’est soumis, Lavawall enregistre que l’utilisateur a vérifié le message. Vous pouvez donc repérer les personnes qui surveillent activement les courriels suspects et récompenser ce bon comportement en matière de sécurité par du renforcement positif, plutôt que de n’entendre parler des utilisateurs que lorsque quelque chose tourne mal.
La passerelle a brisé le réflexe « survoler le lien ». Voici la solution.
Vous avez passé des années à apprendre aux gens à survoler les liens, puis votre passerelle de courriel sécurisée a réécrit chaque URL et rendu cela impossible. Le module externe de Lavawall déballe les liens réécrits et montre aux utilisateurs la vraie destination, avec une analyse approfondie des PDF et des relais d’hameçonnage que votre filtre masquait.
Seules les vraies menaces parviennent à votre équipe, déjà analysées
Les courriels réellement suspects sont triés et priorisés automatiquement, puis remis à vos techniciens avec l’analyse déjà faite. Et vous voyez qui s’investit activement dans la sécurité de son courriel et qui a besoin d’un coup de pouce, ce qui alimente directement la formation.
Ce qui parvient réellement à vos analystes
Lorsqu’un message est réellement suspect, il arrive dans une seule console avec l’analyse déjà faite : l’expéditeur, les verdicts d’authentification, la cote de suspicion et ses raisons, ainsi que chaque lien et chaque pièce jointe. Les URL réécrites par Proofpoint URL Defense, Mimecast URL Protect et Egress Defend sont déballées lorsque la vraie destination peut être récupérée en toute sécurité; votre équipe voit donc où mène réellement un lien plutôt que le domaine du fournisseur de sécurité. L’usurpation d’identité est aussi signalée : un nom d’affichage qui correspond à un utilisateur interne alors que l’adresse diffère.
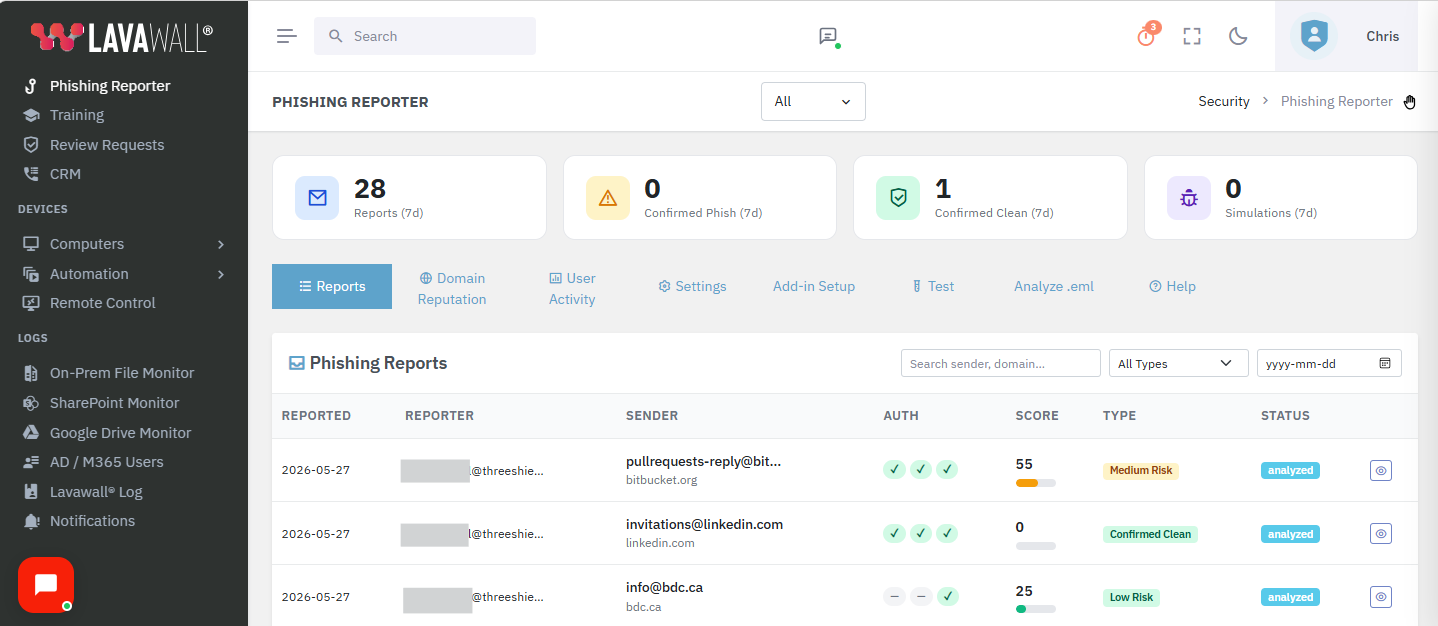
Chaque signalement dans une seule vue, avec filtres, issue et triage.
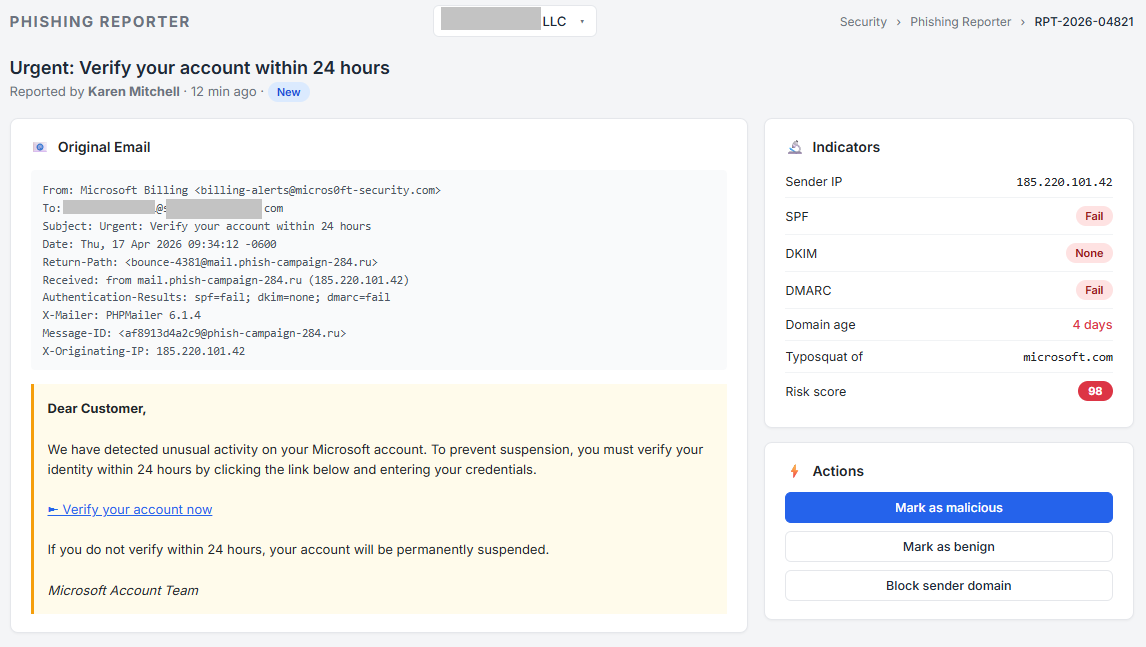
Explorez n’importe quel signalement pour obtenir le détail complet, déjà analysé.
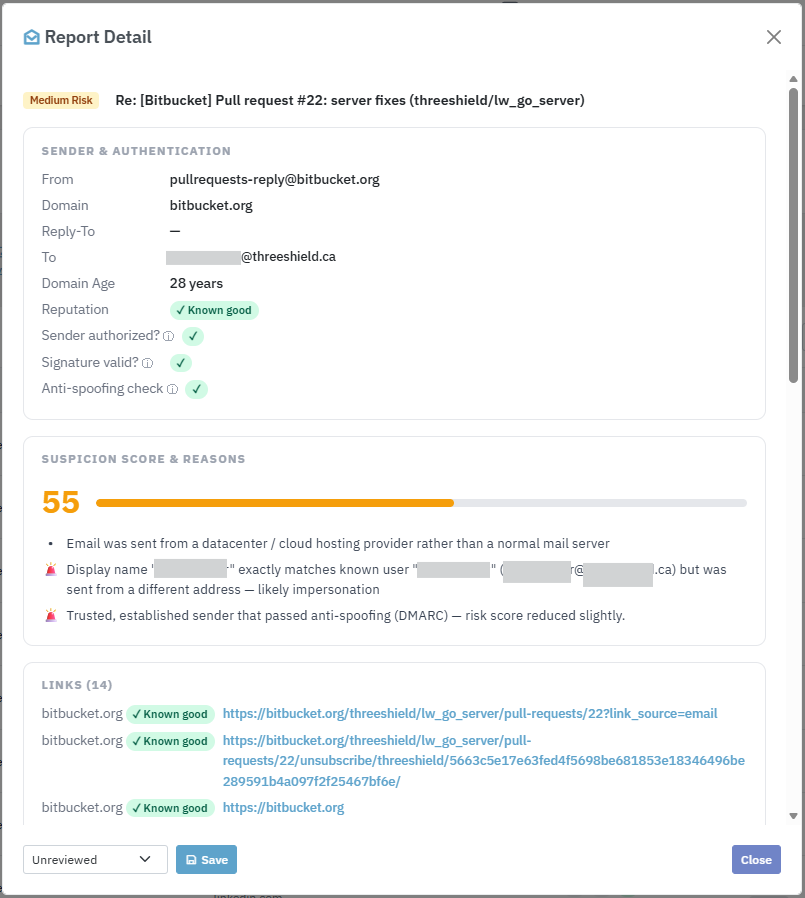
Usurpation d’identité détectée et expliquée, avec chaque lien noté selon sa réputation.
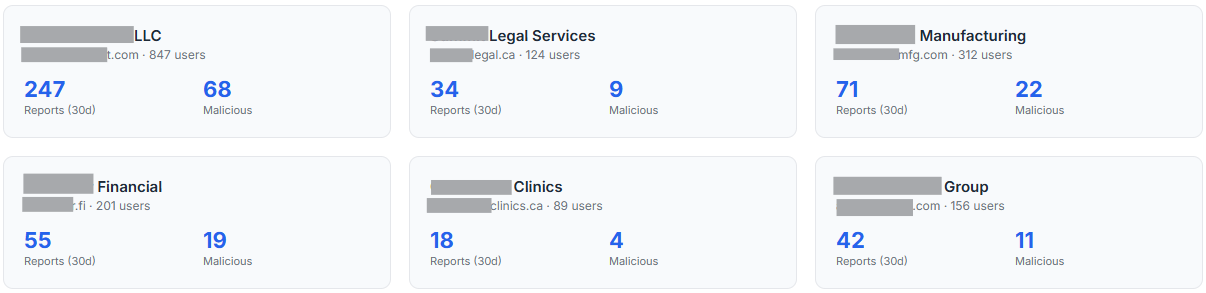
Pour les FSG : tous les locataires clients depuis un seul compte, chacun strictement isolé.
Fonctionne partout où vos utilisateurs ouvrent Outlook
Déployez-le une seule fois par le déploiement centralisé de Microsoft 365 et le bouton apparaît dans chaque client que votre personnel utilise, sans installation sur chaque appareil. Toute boîte aux lettres qui prend en charge les compléments Outlook peut s’en servir, ce qui couvre les boîtes aux lettres d’utilisateurs standard et la plupart des boîtes aux lettres partagées dans Exchange Online.
- Windows : Outlook classique et nouveau
- Outlook sur le Web
- Outlook pour Mac
- Outlook pour iOS (iPhone et iPad)
- Outlook pour Android (les en-têtes sont affichés lorsque l’API mobile les expose, avec un avis honnête lorsqu’elle ne le fait pas)
Referme la boucle avec votre programme
Reconnaissez vos utilisateurs engagés
Comme Lavawall consigne chaque vérification, même lorsqu’aucun ticket n’est créé, vous voyez qui surveille réellement l’hameçonnage et vous pouvez lui offrir du renforcement positif.
Formation de sensibilisation à la sécurité
Les données d’engagement alimentent la formation : les personnes qui ont besoin d’accompagnement l’obtiennent, et les autres ne sont pas pénalisées par du superflu.
Simulations intégrées aussi
Vous préférez une seule plateforme? Lavawall exécute les simulations d’hameçonnage de façon native : signalement, verdicts, formation et simulations sont réunis au même endroit.
Vous voulez vous décharger de tout le processus?
ThreeShield, l’équipe CISSP et CISA derrière Lavawall®, peut s’en charger de bout en bout : nous configurons Lavawall pour que la plupart des signalements ne deviennent jamais un ticket, puis nos analystes examinent et règlent manuellement ceux que vos utilisateurs demandent de faire vérifier, à tarif fixe. Vos techniciens cessent complètement de faire le triage de l’hameçonnage.
Questions courantes
- Comment Lavawall réduit-il concrètement le déluge de tickets d’hameçonnage?
- Pas en traitant les tickets plus vite. Lavawall donne à l’utilisateur une information de risque immédiate au moment où il vérifie un message suspect; la plupart des questions du type « est-ce sûr? » trouvent donc réponse sur-le-champ. Environ 93 % des tentatives d’hameçonnage soupçonnées sont réglées pour l’utilisateur sans qu’aucun ticket d’assistance soit créé.
- Si les utilisateurs ne soumettent pas de ticket, comment savoir qui s’investit?
- Lavawall enregistre quand même que l’utilisateur a vérifié le message, même lorsqu’aucun ticket n’est créé. Vous voyez qui surveille activement les courriels suspects et vous pouvez récompenser ce bon comportement en matière de sécurité par du renforcement positif : les personnes engagées sont ainsi reconnues plutôt qu’ignorées.
- Quels clients Outlook sont pris en charge?
- Outlook classique et nouveau sous Windows, Outlook sur le Web, Outlook pour Mac, et Outlook pour iOS et Android. Déployez-le une seule fois par le déploiement centralisé de Microsoft 365 et toute boîte aux lettres qui prend en charge les compléments Outlook peut s’en servir, y compris les boîtes aux lettres d’utilisateurs standard et la plupart des boîtes aux lettres partagées dans Exchange Online.
- Qu’est-ce qui parvient encore à mon équipe?
- Seulement ce qui doit l’être : les courriels réellement suspects ou malveillants, triés et priorisés automatiquement avec l’analyse faite, ainsi que la visibilité sur les personnes qui s’investissent et celles qui ont besoin d’un coup de pouce.