Sauvegarde de la configuration M365, Entra et Azure
L’intrusion qui vous coûte un client, c’est la dérive de configuration que personne n’a remarquée.
Lavawall® prend des instantanés de votre configuration Microsoft 365, Entra et Azure et détecte les changements que l’EDR ne voit jamais : un administrateur subalterne qui désactive la politique d’accès conditionnel exigeant l’AMF, un utilisateur compromis qui autorise une application OAuth avec Mail.ReadWrite.All, une règle de transport qui redirige la boîte de réception du chef de la direction financière vers l’extérieur. Il calcule la différence de chaque changement, vous avise à l’instant où un changement à risque survient et vous permet de l’annuler.
Commencer mon essai gratuit, sans carte de créditVoir la détection des intrusions M365
Environ 30 types d’objets · alertes de risque · corrélation avec le journal d’audit · restauration planifier → approuver → exécuter
La console Lavawall® en action
De vrais écrans, présentés avec des données d’exemple.
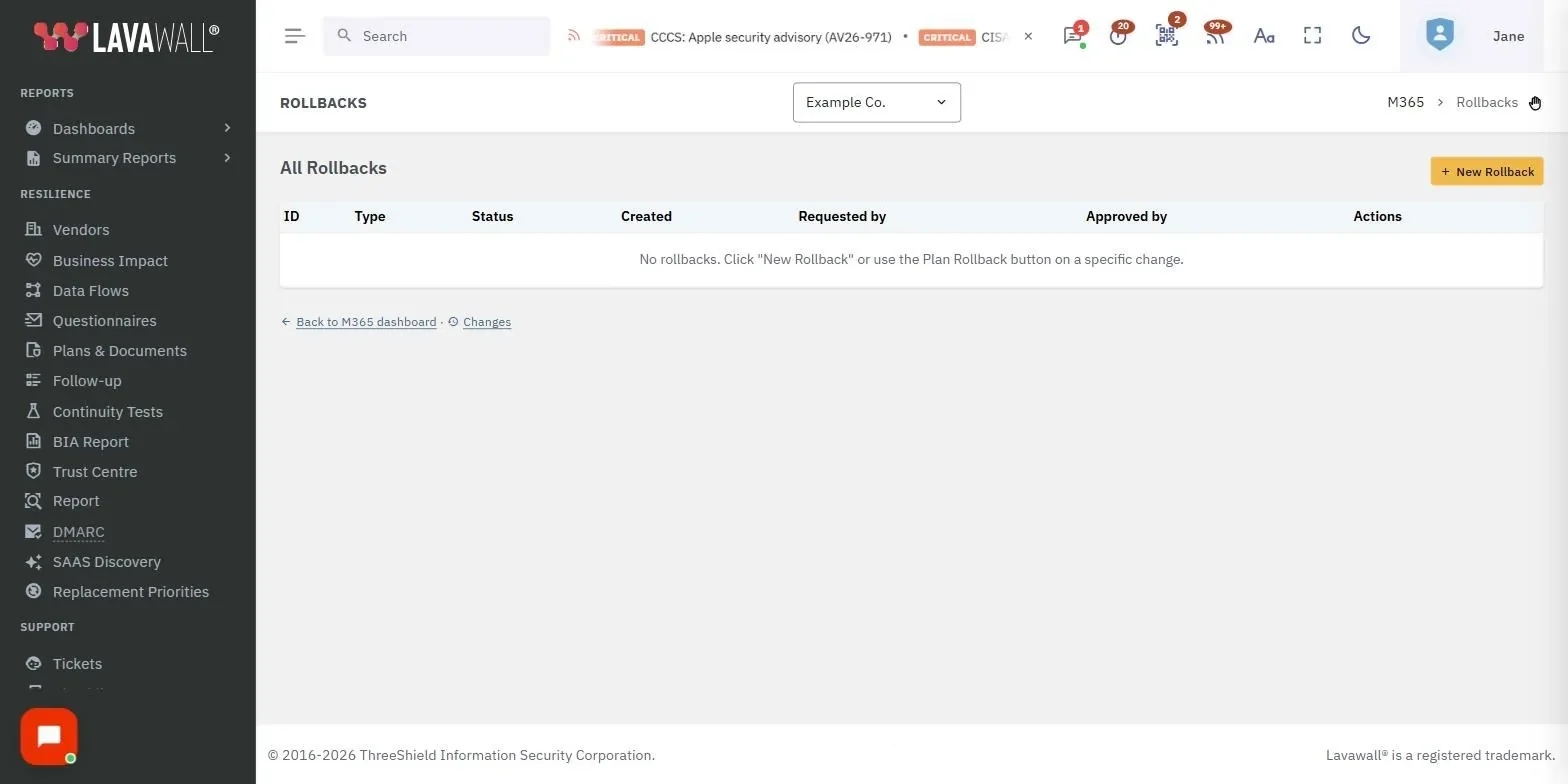
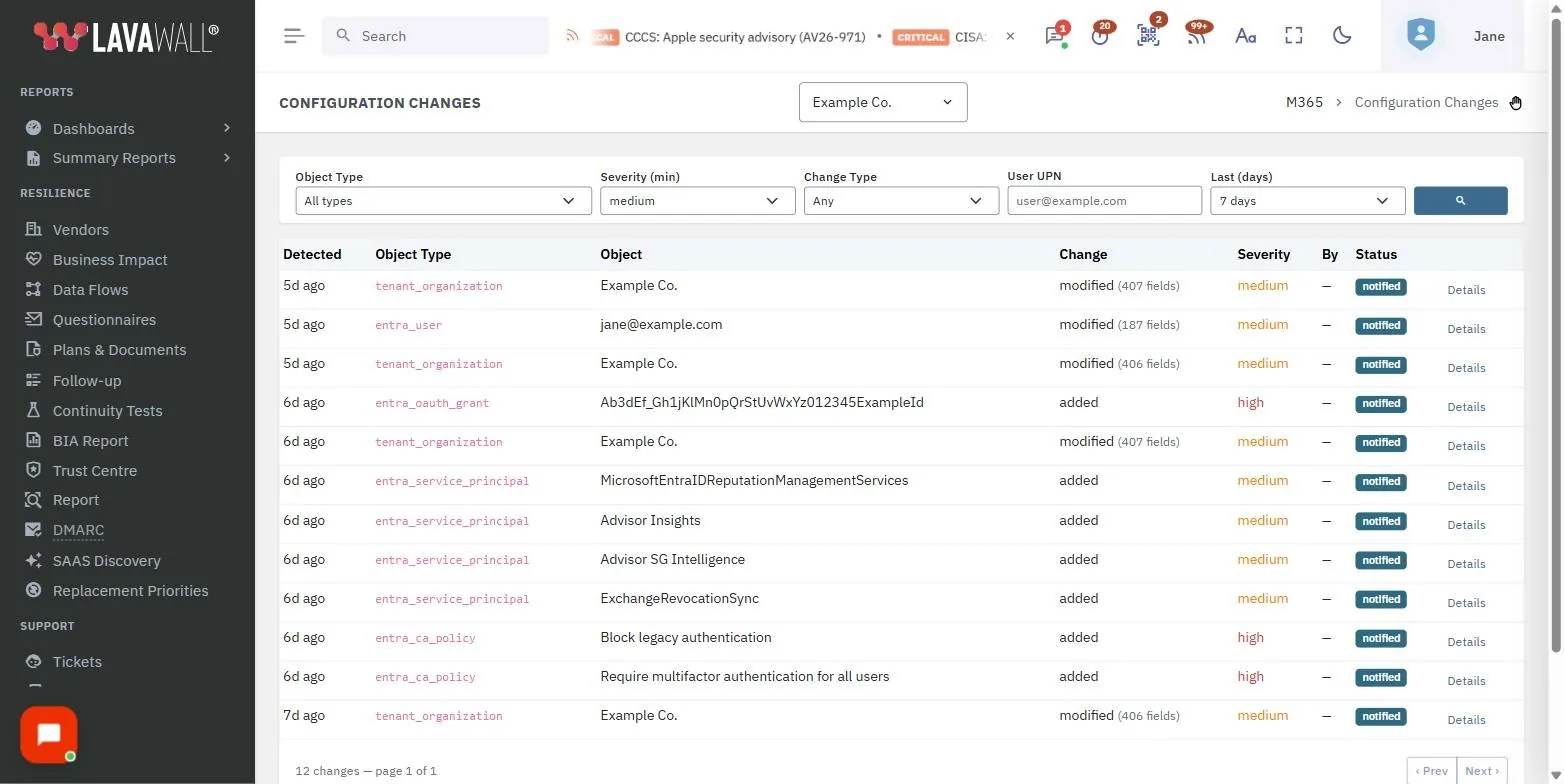
Détecter le changement, vous alerter, prouver qui, l’annuler
Lavawall® prend un instantané de votre locataire, enregistre l’état réel de l’objet chaque fois qu’il change, calcule une différence au niveau du chemin (JSON‑Patch, RFC 6902) par rapport à l’instantané précédent et en évalue la gravité. Ainsi, la dérive de configuration ressort à l’instant où elle se produit, et non à la prochaine revue.

Vaste portée d’objets, environ 30 types d’objets
Dans Entra ID, Microsoft 365, Intune et les abonnements Azure. Plus la couverture est large, moins il y a d’angles morts.
- Politiques d’accès conditionnel
- Emplacements nommés et niveaux d’authentification
- Politique des méthodes d’authentification
- Attributions de rôles (actives et PIM)
- Inscriptions d’applications et principaux de service
- Autorisations OAuth (déléguées et consenties par un administrateur)
- Utilisateurs Entra (infonuagiques et hybrides, différences au niveau des attributs)
- Appartenances aux groupes et attributs de sécurité personnalisés
- Règles de transport Exchange
- Paramètres de Teams et de l’organisation
- Profils Intune de configuration des appareils, de conformité et de protection des applications
- Règles NSG d’Azure et politiques d’accès de Key Vault
- Attributions de rôles RBAC d’Azure et identités gérées
- Attributions de politiques au niveau de l’abonnement
Les différences d’attributs des utilisateurs suivent accountEnabled, assignedLicenses, manager, jobTitle, department, l’état de synchronisation locale et les adresses proxy. Le premier passage d’instantané est silencieux, donc sans bruit dans le fil des changements; les passages suivants calculent les différences et produisent une ligne de changement par attribut.
Cinq niveaux de gravité, pour que les changements importants ressortent
Chaque changement est évalué. Critique : une politique d’accès conditionnel désactivée ou supprimée, le rôle d’administrateur général attribué, des portées Graph à privilèges élevés (Mail.ReadWrite.All, Directory.ReadWrite.All) accordées à une application, une règle NSG qui ouvre RDP ou SSH à Internet, une politique Key Vault qui donne un accès complet aux secrets. Puis, en descendant, les niveaux élevé, moyen et faible, jusqu’aux simples renommages informatifs, pour que les alertes se fondent sur ce qui compte vraiment.
Des notifications à l’instant où un changement à risque survient
La restauration n’aide que si vous savez que quelque chose a changé. Quand un changement à risque touche Entra, M365 ou Azure, Lavawall® envoie aussitôt une notification. Les règles se configurent par entreprise, par type d’objet et par gravité : alertes immédiates pour les changements critiques et élevés, et sommaires hebdomadaires pour les plus discrets.

Corrélation avec le journal d’audit pour chaque changement
« La politique X a été modifiée » n’est que la moitié de l’histoire. Lavawall® associe chaque changement au journal d’audit de M365 dans une fenêtre de ±30 minutes et affiche, dans chaque ligne de changement, le UPN de l’auteur, l’adresse IP d’origine, la géolocalisation, l’identifiant de l’événement d’audit M365 et l’horodatage exact. Si aucun événement d’audit correspondant n’existe, la ligne est signalée pour que vous sachiez que l’auteur n’a pas pu être identifié.
Une restauration que vous pouvez défendre
Annulez un seul changement, pas seulement « restaurer tout le locataire ». Un processus planifier → approuver → exécuter : planifier calcule la liste exacte des appels Microsoft Graph ou Azure Resource Manager nécessaires pour annuler le changement, dans l’ordre des dépendances, sans effectuer aucun appel Graph; approuver montre à un administrateur chaque point de terminaison, méthode HTTP, corps de requête et réponse attendue; exécuter lance les opérations, avec un mode d’essai à blanc qui présente un aperçu de chaque appel et un mode de poursuite en cas d’erreur qui fait ressortir toutes les défaillances à la fin. C’est ce qui distingue un processus défendable d’une panne en attente de se produire.
La couverture des postes de travail, dans la même plateforme
La sauvegarde de la configuration est nécessaire, mais insuffisante. Lavawall® assure aussi la surveillance de l’intégrité des fichiers et l’analyse des journaux d’événements sur les postes Windows, Mac et Linux, la couche que les outils axés uniquement sur le locataire manquent.
La surveillance des changements (détecter, consigner, aviser) est incluse dans le niveau Professional; la sauvegarde et la restauration complètes sont comprises dans le forfait Complete, ou à la carte à 3,95 $ CA / 2,95 $ US par utilisateur par mois. Les instantanés sont adressables par contenu (SHA‑256, compression gzip) et occupent typiquement moins de 100 Mo par an pour un locataire de 50 utilisateurs.


Vous craignez qu’un changement de configuration soit déjà passé inaperçu?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, établira la référence de vos locataires, examinera ce qui a dérivé et configurera les alertes et les approbations de restauration pour que le prochain changement soit détecté en quelques minutes.
Questions fréquentes
- En quoi est-ce différent de la sauvegarde des boîtes aux lettres ou des fichiers?
- Celles-ci capturent les données des utilisateurs. La sauvegarde de la configuration capture les paramètres du locataire (politiques d’accès conditionnel, attributions de rôles, autorisations OAuth, règles de transport, règles NSG), pour que les changements puissent être détectés, signalés par des alertes, consignés et annulés. Pour le contenu du courrier, de OneDrive, de SharePoint et de Teams, utilisez Lavawall® Backup, dans la même console.
- Pourquoi le journal d’audit de Microsoft ne suffit-il pas?
- Il conserve au plus 30 jours et consigne qu’un changement a eu lieu, mais pas la valeur précédente, sans possibilité d’annuler. Lavawall® prend un instantané de l’état des objets et offre la restauration, avec qui, quand et d’où.
- La restauration est-elle sûre en production?
- Oui. C’est un processus planifier → approuver → exécuter avec aperçu d’essai à blanc, et non une annulation accidentelle en un clic.