Réaliser votre première évaluation de conformité
Choisissez vos cadres de référence, consignez qui détient chaque rôle et réalisez votre première évaluation de conformité jusqu’à l’approbation finale.
Un guide pratique Lavawall® : 7 étapes réparties sur 5 pages de la console.
Avant de commencer
- Qui peut le faire : toute personne dotée d’un rôle GRC qui peut consulter les données de conformité; l’exécution de vérifications et les demandes d’exception exigent des droits de modification; l’approbation des exceptions exige un approbateur
- Forfait : Plateforme de conformité GRC (incluse dans Complete). Voir les tarifs.
- Par où commencer : ouvrez Automatic Compliance Checks dans votre console.
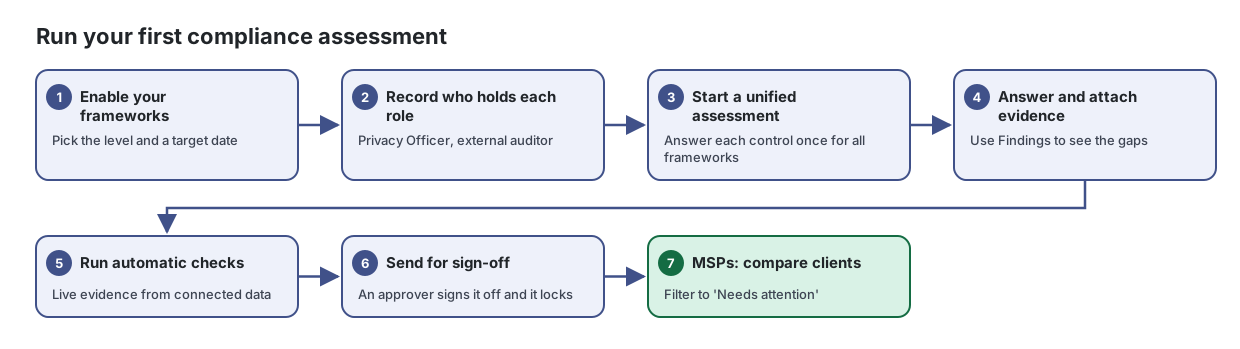
Étapes
- Activer vos cadres de référence. Choisissez le niveau et une date cible
Choisissez les cadres de sécurité, de confidentialité et sectoriels qui s’appliquent à votre organisation, à quel niveau et pour quelle date vous voulez être conforme.
Tiré de l’article : Comment activer un cadre
- Recherchez le cadre ou utilisez le filtre de région.
- Activez l’interrupteur sur sa carte.
- Si la carte affiche Implementation Level, choisissez le niveau visé. Sélectionnez Compare all levels pour voir ce que chacun ajoute.
- S’il affiche Audit Scope, cochez chaque portée qui s’applique.
- Définissez au besoin une Target compliance date.
- Consigner qui détient chaque rôle. Responsable de la protection des renseignements personnels, auditeur externe
Tenez une seule liste de toutes les personnes qui détiennent un rôle de conformité, comme votre responsable de la protection des renseignements personnels ou votre auditeur externe, qu’elles aient ou non un accès à la console.
Tiré de l’article : Comment attribuer un rôle de conformité
- Sélectionnez Set GRC roles (l’icône d’étoile) dans la ligne de la personne.
- Choisissez un ou plusieurs rôles. Maintenez la touche Ctrl (ou Cmd) enfoncée pour en choisir plus d’un.
- Sélectionnez Enregistrer les rôles.
- Lancer une évaluation unifiée. Répondez une seule fois à chaque contrôle pour tous les cadres
Parcourez un questionnaire de conformité, répondez une seule fois à chaque contrôle, joignez des preuves et faites approuver le résultat.
Tiré de l’article : Comment lancer une évaluation
- Sélectionnez New Assessment.
- Choisissez Start Unified Assessment pour couvrir tous vos cadres activés à la fois, ou sélectionnez un questionnaire ci-dessous.
- Saisissez un Assessment Name (par exemple « Évaluation CIS, T1 2026 ») et, au besoin, une Due Date.
- Sélectionnez Create & Start.
- Répondre et joindre des preuves. Utilisez Constats pour voir les lacunes
Tiré de l’article : Comment joindre des preuves
- Sous la question, sélectionnez Attach Evidence et choisissez le fichier.
- Le fichier apparaît sous la question. Retirez-le avec l’icône de corbeille si vous avez ajouté le mauvais.
- Exécuter les vérifications automatiques. Preuves en direct à partir des données connectées
Testez vos contrôles à l’aide des données en direct que Lavawall recueille déjà, voyez exactement quels comptes ou appareils échouent et conservez un historique daté sur lequel un auditeur peut s’appuyer.
Tiré de l’article : Comment exécuter les vérifications
- Sélectionnez Run all checks, ou le bouton de lecture dans la ligne d’une vérification.
- Attendez que le message se termine; le tableau et les tuiles se mettent à jour.
- Envoyer pour approbation. Un approbateur l’approuve et elle est verrouillée
Tiré de l’article : Comment envoyer pour approbation et approuver
- Lorsque toutes les questions ont une réponse, sélectionnez Send for sign-off. L’évaluation ne peut pas être modifiée pendant qu’elle est en attente.
- Un approbateur sélectionne Sign off pour la verrouiller, ou Return for changes. L’expéditeur peut la Withdraw.
- Une évaluation approuvée peut être déverrouillée par une personne qui y est autorisée, et l’opération consigne qui l’a faite.
- FSG : comparer les clients. Filtrez sur « Needs attention »
Voyez sur une seule page la situation de conformité de chaque client que vous gérez et repérez en premier ceux qui demandent de l’attention.
Tiré de l’article : Comment repérer les clients qui demandent de l’attention
- Dans le filtre, choisissez Needs attention (any issue).
- Triez selon État de préparation ou Overdue tasks.
- Sélectionnez le nom d’un client pour ouvrir son tableau de bord de conformité.
Ouvrir Portefeuille de conformité des clients dans votre console →
Une fois terminé
L’évaluation est remplie, appuyée par des preuves et approuvée, et les FSG peuvent la comparer à celles de leurs autres clients.
Articles sur les pages de ce guide
- Automatic Compliance Checks : Testez vos contrôles à l’aide des données en direct que Lavawall recueille déjà, voyez exactement quels comptes ou appareils échouent et conservez un historique daté sur lequel un auditeur peut s’appuyer.
- Portefeuille de conformité des clients : Voyez sur une seule page la situation de conformité de chaque client que vous gérez et repérez en premier ceux qui demandent de l’attention.
- Compliance Assessments : Parcourez un questionnaire de conformité, répondez une seule fois à chaque contrôle, joignez des preuves et faites approuver le résultat.
- Contacts de conformité : Tenez une seule liste de toutes les personnes qui détiennent un rôle de conformité, comme votre responsable de la protection des renseignements personnels ou votre auditeur externe, qu’elles aient ou non un accès à la console.
- Cadres de conformité : Choisissez les cadres de sécurité, de confidentialité et sectoriels qui s’appliquent à votre organisation, à quel niveau et pour quelle date vous voulez être conforme.
Besoin d’aide?
Consultez le centre de soutien ou communiquez avec notre équipe de soutien en nous indiquant à quelle étape vous êtes rendu :
- Clavardage : utilisez le bouton de clavardage dans le coin inférieur droit de cette page pour joindre notre équipe immédiatement. Lorsque le consentement aux témoins est requis, le clavardage démarre après votre acceptation (paramètres des témoins).
- Courriel : envoyez un message à notre équipe de soutien par la page Nous joindre. Il est transmis directement à une personne.
- Téléphone : AB : 1-403-538-5053, C.-B. : 1-778-731-1339, ON : 1-289-724-8829, É.-U. : 1-406-988-7333, R.-U. : +44 20 3695 9786.