SaaS & GRC Controls
Voyez quelles applications infonuagiques vos utilisateurs emploient pour chaque contrôle de conformité, choisissez l’outil approuvé et repérez les applications non approuvées.
À quoi sert la page
SaaS & GRC Controls est une page de la console Lavawall®, dans la zone Conformité (GRC). Lavawall est la plateforme RMM, de sécurité et de conformité de ThreeShield, conçue et hébergée au Canada. À propos de cette fonctionnalité.
La découverte des SaaS de Lavawall trouve les applications infonuagiques auxquelles les gens de votre organisation s’inscrivent et qu’ils utilisent. Cette page relie ces constats à vos contrôles de conformité. Pour chaque contrôle, elle affiche les catégories d’applications qui comptent (par exemple le partage de fichiers ou les assistants d’IA) et chaque application détectée dans chaque catégorie, avec le nombre d’utilisateurs et de courriels observés.
Vous pouvez désigner une application de chaque catégorie comme outil privilégié. Toute autre application détectée dans cette catégorie est alors mise en évidence comme non privilégiée, de sorte que les TI fantômes ressortent. Les outils d’IA privilégiés sont aussi inscrits comme approuvés dans les politiques d’IA que Lavawall génère pour vous.
Ce que vous voyez
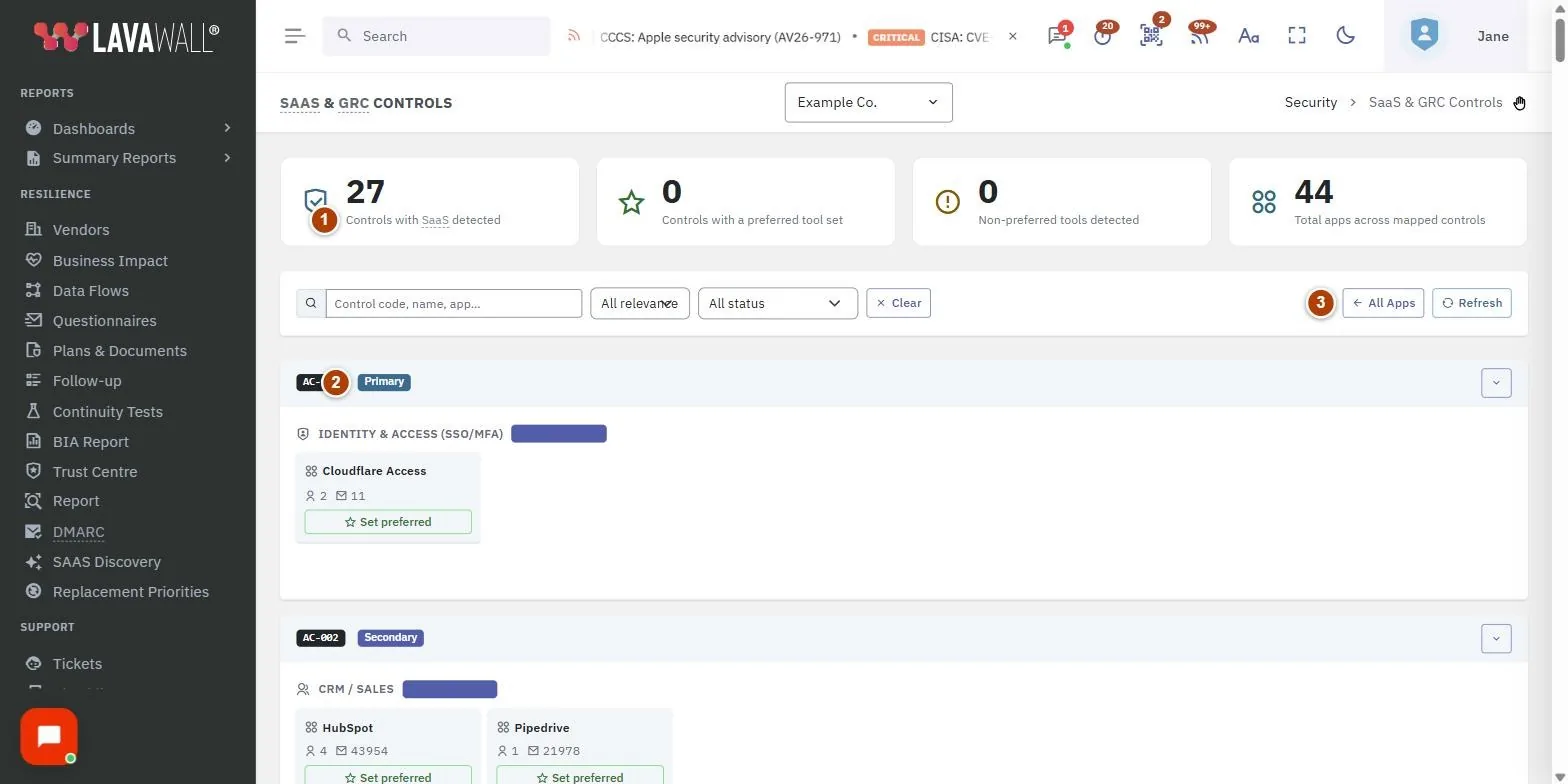
- Cartes sommaires : Controls with SaaS detected, Controls with a preferred tool set, Non-preferred tools detected et Total apps across mapped controls.
- Barre de filtres : recherche par code de contrôle, nom ou application; filtrage par pertinence (Primary ou Secondary) et par statut (Has preferred tool, Has non-preferred tool, No preferred set); Effacer.
- Boutons de page : All Apps (retour à Découverte des SaaS) et Refresh.
- Cartes de contrôle : chaque contrôle avec sa pertinence, et en dessous chaque catégorie d’applications avec ses applications détectées. Les applications privilégiées sont marquées d’une étoile; les applications non privilégiées sont mises en évidence en ambre. Chaque application affiche son nombre d’utilisateurs et de courriels, et un bouton Set preferred ou Clear preferred.
- App users : sélectionnez une application pour voir qui l’utilise : User, Trigger, Confidence, First seen, Last seen et Signals.
Comment définir l’outil privilégié d’une catégorie
- Repérez le contrôle et la catégorie, par exemple en saisissant le nom de l’application dans la zone de recherche.
- Sur l’application que vous souhaitez approuver, sélectionnez Set preferred.
- Dans Set preferred tool, ajoutez au besoin une Note et sélectionnez Set as Preferred. Les autres applications détectées dans cette catégorie sont mises en évidence comme non privilégiées.
Comment effacer un outil privilégié
- Sur l’application privilégiée (marquée d’une étoile), sélectionnez Clear preferred.
- Confirmez avec Yes, remove it. Aucun outil n’est marqué comme privilégié pour cette catégorie.
Comment voir qui utilise une application
- Sélectionnez la carte de l’application.
- Examinez la liste App users, y compris le moment de la première et de la dernière observation de chaque personne et le degré de confiance de la détection.
Comment repérer les lacunes
- Réglez le filtre de statut à Has non-preferred tool pour voir où des gens utilisent des applications non approuvées.
- Réglez-le à No preferred set pour voir les catégories pour lesquelles vous n’avez pas encore choisi d’outil.
Conseils
- Commencez par les catégories marquées Primary; ce sont celles qui comptent le plus pour le contrôle.
- Définissez un outil d’IA privilégié avant de générer votre politique d’IA, afin que l’outil approuvé y soit nommé.
- Utilisez Refresh lorsque de nouveaux résultats de découverte arrivent.
- Parlez aux utilisateurs d’une application non privilégiée avant de la bloquer. La liste App users indique de qui il s’agit.
Dépannage
- « No GRC controls have SaaS detections for this company yet. »
- La découverte des SaaS n’a pas trouvé d’applications qui correspondent à vos contrôles. Assurez-vous que la découverte des SaaS est configurée et qu’elle a été exécutée.
- « Your GRC role does not include access to this page. »
- Demandez à un administrateur de modifier votre rôle de conformité.
- « The preferred tool could not be set. »
- Vous n’avez peut-être pas l’autorisation de modification de la conformité. Demandez à un administrateur.
Articles connexes
Besoin d’aide?
Consultez le centre de soutien ou communiquez avec notre équipe de soutien en nous indiquant la page où vous étiez :
- Clavarder maintenant : utilisez le bouton de clavardage dans le coin inférieur droit de cette page pour joindre notre équipe tout de suite. Lorsque le consentement aux témoins est requis, le clavardage démarre après votre acceptation (paramètres des témoins).
- Courriel : envoyez un message à notre équipe de soutien par la page Nous joindre. Il est transmis directement à une personne.
- Téléphone : AB : 1-403-538-5053, C.-B. : 1-778-731-1339, ON : 1-289-724-8829, É.-U. : 1-406-988-7333, R.-U. : +44 20 3695 9786.
Les noms, entreprises, appareils et chiffres figurant dans les images sont des exemples. Les autres noms de produits et d’entreprises sont des marques de commerce de leurs propriétaires respectifs.