Surveillance et gestion à distance
Un RMM qui place la sécurité en premier.
Lavawall® est une plateforme multilocataire de RMM et de soutien à distance pour les FSG et les équipes TI. Les correctifs, la surveillance de la sécurité, la détection des intrusions dans Microsoft 365 et Google Workspace ainsi que la conformité sont intégrés au même agent et à la même console. Voyez, corrigez, surveillez et réparez vos postes Windows, macOS et Linux depuis une seule console. La plateforme est conçue et exploitée par ThreeShield, un cabinet d’audit de Calgary : les contrôles de sécurité que demande un évaluateur sont donc activés par défaut.
Commencer gratuitement, sans carte de crédit Voir les modules
Voyez-le dans la console Lavawall®
De vrais écrans, présentés avec des données d’exemple.
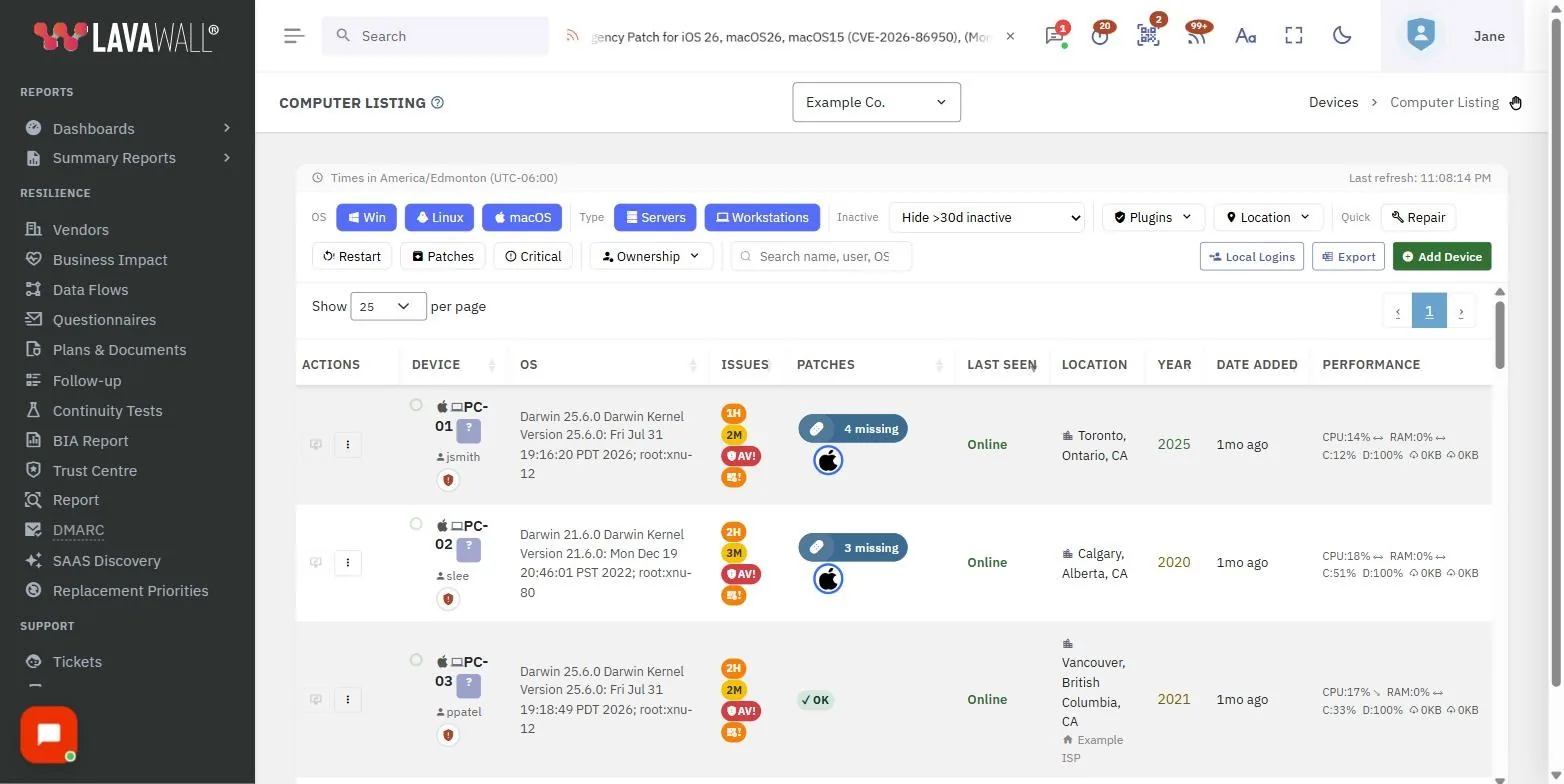
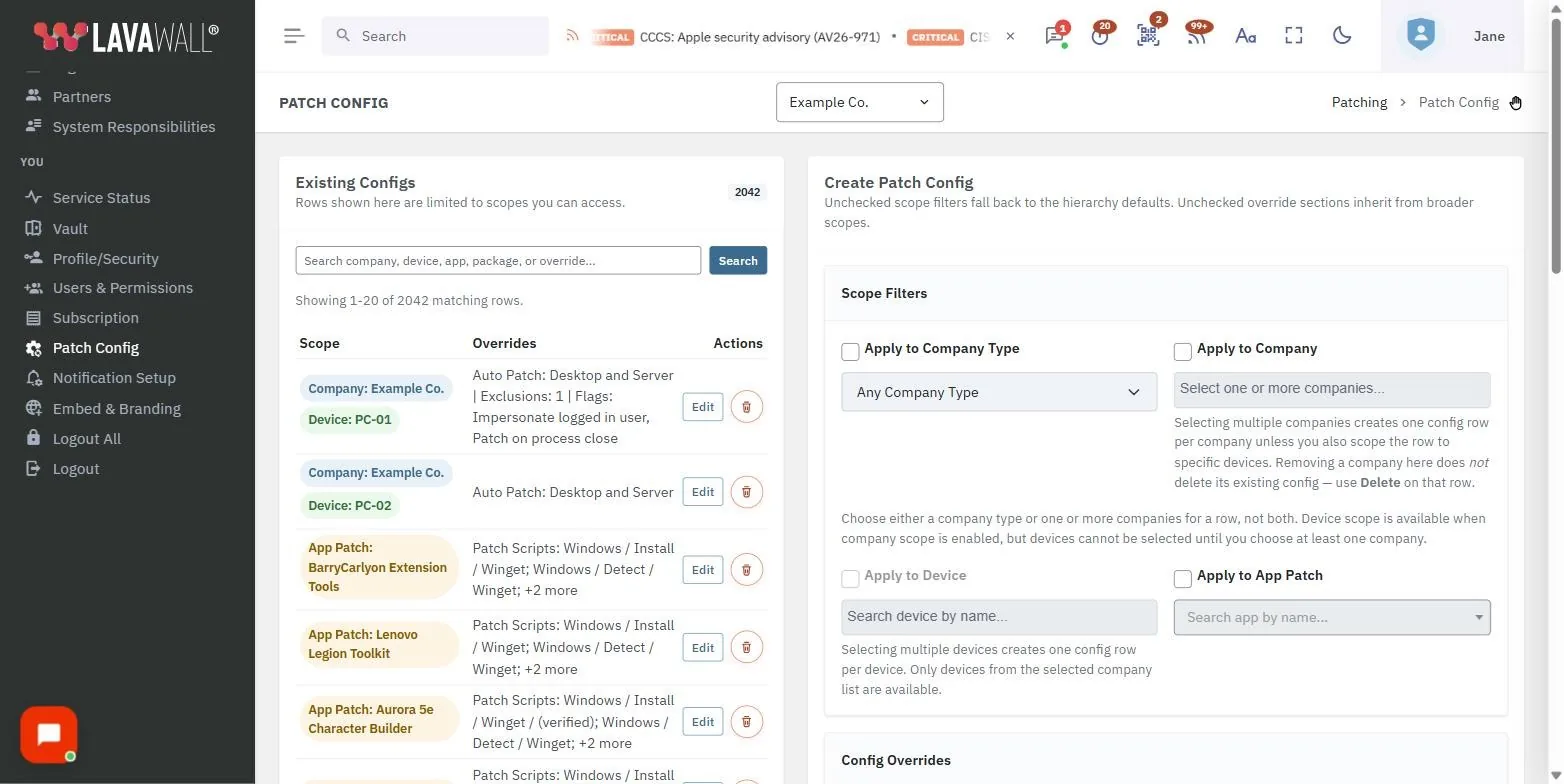
À quoi sert un RMM, et où la plupart échouent
Un RMM sert à faire cinq choses : voir chaque appareil, le corriger, le surveiller, le réparer et prouver que tout cela a été fait. La plupart des outils font les quatre premières de façon acceptable et traitent la sécurité et la conformité comme un achat distinct, de sorte que les preuves que réclame un auditeur se trouvent dans encore une autre console. Lavawall a été conçu par des gens qui sont de l’autre côté de la table, celui de l’auditeur : les correctifs, la surveillance, le soutien à distance et le dossier de conformité fonctionnent donc ensemble.
La GRC et le RMM sont étroitement intégrés, et chacun peut être utilisé seul. Commencez par le RMM, et quand survient une évaluation, un renouvellement d’assurance ou un questionnaire de sécurité d’un client, les preuves que le RMM a recueillies sont déjà là, datées et prêtes pour l’auditeur.
Vous pouvez utiliser Lavawall comme RMM dès le premier jour, ou l’installer par l’intermédiaire de celui que vous avez, utiliser d’abord les fonctions de Lavawall dont vous avez besoin, puis faire la transition à votre rythme. Le composant Datto RMM et les scripts d’installation pour les autres RMM prennent quelques minutes, et les scripts Datto RMM peuvent être importés, leurs variables étant détectées automatiquement. L’augmentation de RMM décrit ce parcours, et ce que signifie l’augmentation de RMM explique la démarche.
Les modules, dans une seule console
Chacun a sa propre page. Ensemble, ils forment la plateforme.
Soutien à distance et administration de Windows
Un vrai poste de pilotage de l’administration dans le navigateur, à la place d’un partage d’écran greffé après coup. Résumé ci-dessous.
Correctifs, plus de 7 400 applications
Gestion multiplateforme des correctifs pour Windows, macOS et Linux, couvrant plus de 7 400 applications, avec déploiement de logiciels et état des correctifs conservé comme preuve.
Vulnérabilités de configuration
Repérez les erreurs de configuration que les outils d’analyse signalent comme des constats, et corrigez-les depuis la même console.
État de santé et remplacement des appareils
Batterie, disque, mémoire, température et historique des redémarrages, avec une priorité de remplacement pour qu’un poste lent s’inscrive dans un plan plutôt que de créer une surprise.
Scripts
Exécutez et planifiez des scripts sur tout le parc, à partir d’une bibliothèque signée, et conservez les résultats.
Élévation des privilèges d’administrateur et prévention de l’exécution
Sous Windows, laissez les gens exécuter ce dont ils ont besoin en tant qu’administrateur, sans compte d’administrateur local permanent et sans produit d’élévation distinct, et bloquez des outils à risque élevé désignés.
Surveillance des réseaux locaux et étendus
Surveillez le réseau dont dépendent les postes, et les liens entre les sites.
Surveillance hors bande et environnementale
Des capteurs de température, d’eau, d’alimentation et d’accès sur une liaison radio qui continue d’émettre des alertes quand Internet est en panne.
Alertes MDR unifiées
Regroupez les alertes de Sophos, de Huntress et de Microsoft Defender dans une seule file plutôt que dans trois consoles.
Microsoft 365 et Google Workspace
Détection des intrusions pour les comptes infonuagiques derrière les postes. Google Workspace aussi.
Chasseur de rançongiciel Akira
Repérez la mise en place qui précède un chiffrement de données, des jours avant la demande de rançon.
Revues des accès
Certifiez qui a accès à quoi, selon un calendrier, avec le dossier qu’un auditeur accepte.
Ce qui nous distingue
Un soutien à distance qui est un poste de pilotage Windows, et non un partage d’écran
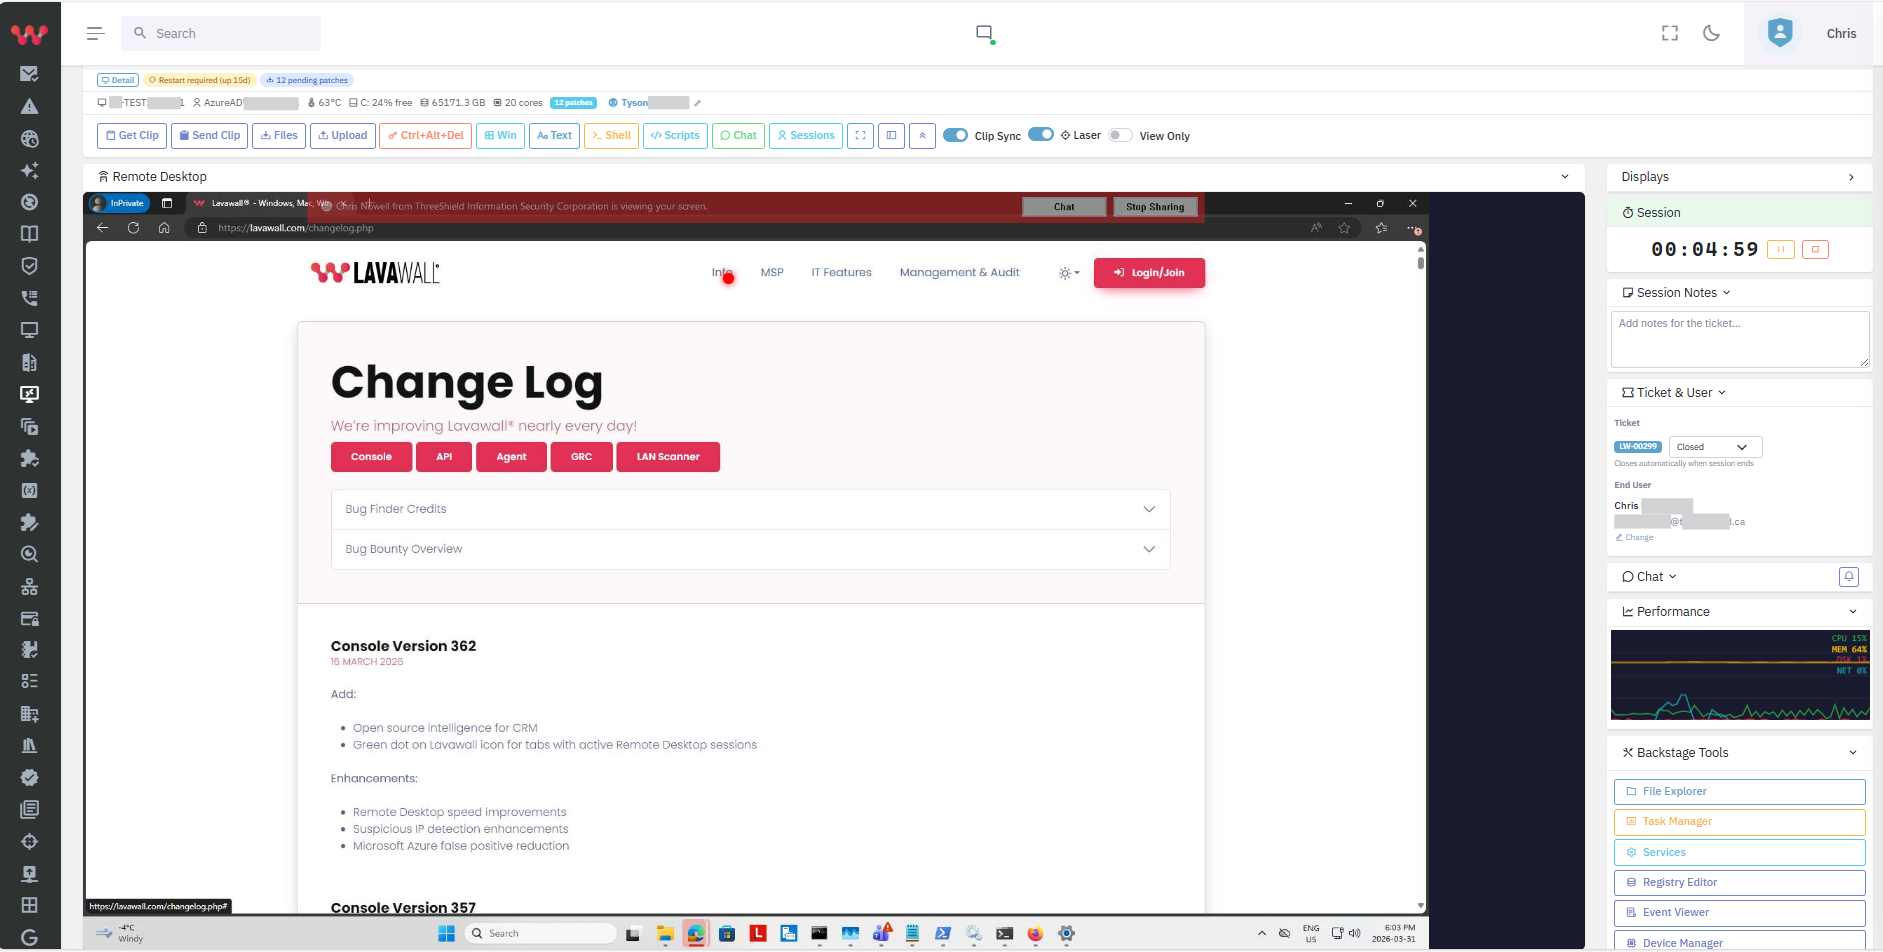
Tous les RMM ont un bouton de prise de contrôle à distance. Lavawall donne au technicien l’outil complet, dans le navigateur, sans rien à installer et sans interrompre la personne devant le clavier.
Au centre se trouve l’espace de travail d’administration, un espace privé où le technicien travaille avec des droits d’administrateur pendant que l’utilisateur continue de travailler sans être dérangé : 19 outils Windows et trois interpréteurs de commandes (PowerShell en tant que système, PowerShell en tant qu’utilisateur connecté et Invite de commandes en tant que système) sous Windows, et un interpréteur zsh en tant que root sur Mac. Il prolonge les outils d’administration intégrés de Windows : un Gestionnaire des tâches groupé avec des chiffres en direct sur le processeur, la mémoire, le disque, le réseau et les fils d’exécution, le détail de chaque processus jusqu’au processus parent et à la signature, et un explorateur de fichiers d’où vous pouvez exécuter ou télécharger. Dans toute séance, 50 outils d’administration Windows sont à un clic, avec des droits d’administrateur, sans imposer d’invite UAC à l’utilisateur et sans produit d’élévation distinct. macOS demande à l’utilisateur d’autoriser l’accès à l’écran et à l’audio; notre guide de configuration pour Mac montre sur quoi cliquer.
L’utilisateur garde le contrôle tout du long. Un avis translucide et déplaçable s’affiche sur son écran pour qu’il sache toujours que quelqu’un est connecté, avec un clic pour clavarder ou pour reprendre sa vie privée. Les techniciens disposent du dessin à l’écran, du passage automatique du curseur, du transfert de fichiers avec tous leurs attributs, de motifs de redémarrage en langage simple, des tickets sur l’écran de la séance et d’un PowerShell en couleurs quasi instantané, même depuis un téléphone.
Chaque connexion et chaque commande envoyée sont consignées, des captures d’écran peuvent être jointes au ticket quand le technicien veut garder une trace, la restriction par pays est activée par défaut et des restrictions par adresse IP sont offertes, et la séance de bureau à distance est protégée en transit par un module cryptographique validé FIPS 140-3, le certificat nº 5247 (en anglais) du CMVP du NIST.
Conçu par un cabinet d’audit, donc la sécurité est la valeur par défaut
Lavawall est conçu et utilisé par ThreeShield, un cabinet de Calgary dont le métier est l’audit en cybersécurité. Cela se voit dans les paramètres par défaut : chaque connexion à distance et chaque commande sont consignées, les restrictions par pays sont activées dès le départ, la plateforme pousse les outils d’administration sans laisser de droits d’administrateur local permanents, et les preuves de conformité arrivent dans la même console grâce au module GRC. Pour les équipes soumises à une obligation CJIS, HIPAA, PCI DSS ou NIST 800-171, le chemin à distance utilise un module validé FIPS 140-3, et la page sur la prise en charge de FIPS 140-3 précise exactement ce qui est validé et ce qui ne l’est pas.
Foire aux questions
- Quelles plateformes le RMM de Lavawall gère-t-il?
- Les postes Windows, macOS et Linux depuis une seule console : correctifs, vérifications de configuration, état des appareils et scripts sur les trois plateformes, soutien à distance sous Windows et macOS, plus la surveillance de Microsoft 365 et de Google Workspace pour les comptes qui y sont associés.
- Lavawall est-il un RMM complet?
- Oui. Lavawall est une plateforme multilocataire de RMM et de soutien à distance pour les FSG et les équipes TI. Les correctifs, la surveillance de la sécurité, la détection des intrusions dans Microsoft 365 et Google Workspace ainsi que la conformité sont intégrés au même agent et à la même console. Vous pouvez l’utiliser comme RMM dès le premier jour, ou l’installer par l’intermédiaire de votre RMM actuel et faire fonctionner les deux côte à côte pendant la transition. Voyez l’augmentation de RMM pour ce parcours.
- En quoi le soutien à distance de Lavawall diffère-t-il de la prise de contrôle à distance d’un RMM typique?
- Lavawall donne au technicien plus qu’un partage d’écran : un espace de travail d’administration dans le navigateur, où il travaille avec des droits d’administrateur pendant que l’utilisateur continue de travailler sans être dérangé, avec 19 outils Windows et trois interpréteurs de commandes (PowerShell en tant que système, PowerShell en tant qu’utilisateur connecté et Invite de commandes en tant que système) sous Windows, et un interpréteur zsh en tant que root sur Mac. Dans toute séance, 50 outils d’administration Windows sont à un clic, avec des droits d’administrateur, sans invite UAC pour l’utilisateur. Le tout fonctionne depuis n’importe quel navigateur, y compris un téléphone, et chaque connexion et chaque commande envoyée sont consignées.
- Le chemin à distance est-il chiffré selon une norme FIPS 140-3?
- Une séance de bureau à distance est protégée en transit par un module cryptographique validé FIPS 140-3, certificat nº 5247 du CMVP du NIST. Voyez la page sur la prise en charge de FIPS 140-3 pour savoir ce que cela couvre et ce que cela ne couvre pas.