Élévation · cloisonnement · prévention de l’exécution
Retirez l’accès administrateur local sans freiner le travail de la journée.
Sous Windows, Lavawall® fait de l’application l’unité d’autorisation, et non de l’utilisateur. Vous pouvez donc retirer les droits d’administrateur local tout en laissant fonctionner la mise à jour de QuickBooks et le programme d’installation d’AutoCAD, tandis que tout le reste demande d’abord l’approbation. La plupart des rançongiciels n’ont pas besoin d’une faille du jour zéro. Il leur faut un utilisateur disposant de droits d’administrateur et un moment d’inattention.
Commencer mon essai gratuit, sans carte de créditVoir ce qui est inclus
Windows · ensemble de règles signé · codes d’approbation hors ligne · aucun pilote du noyau
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
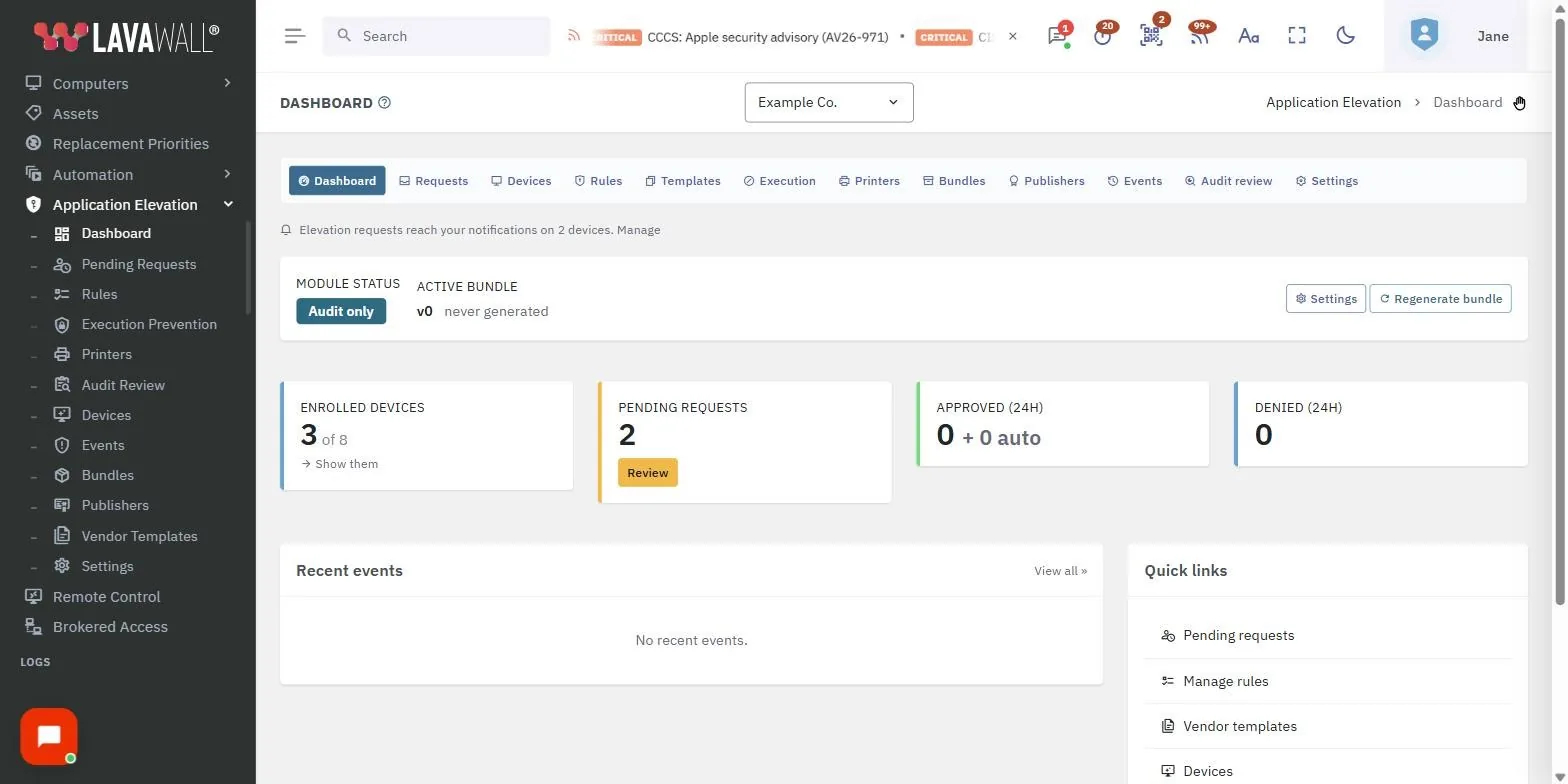
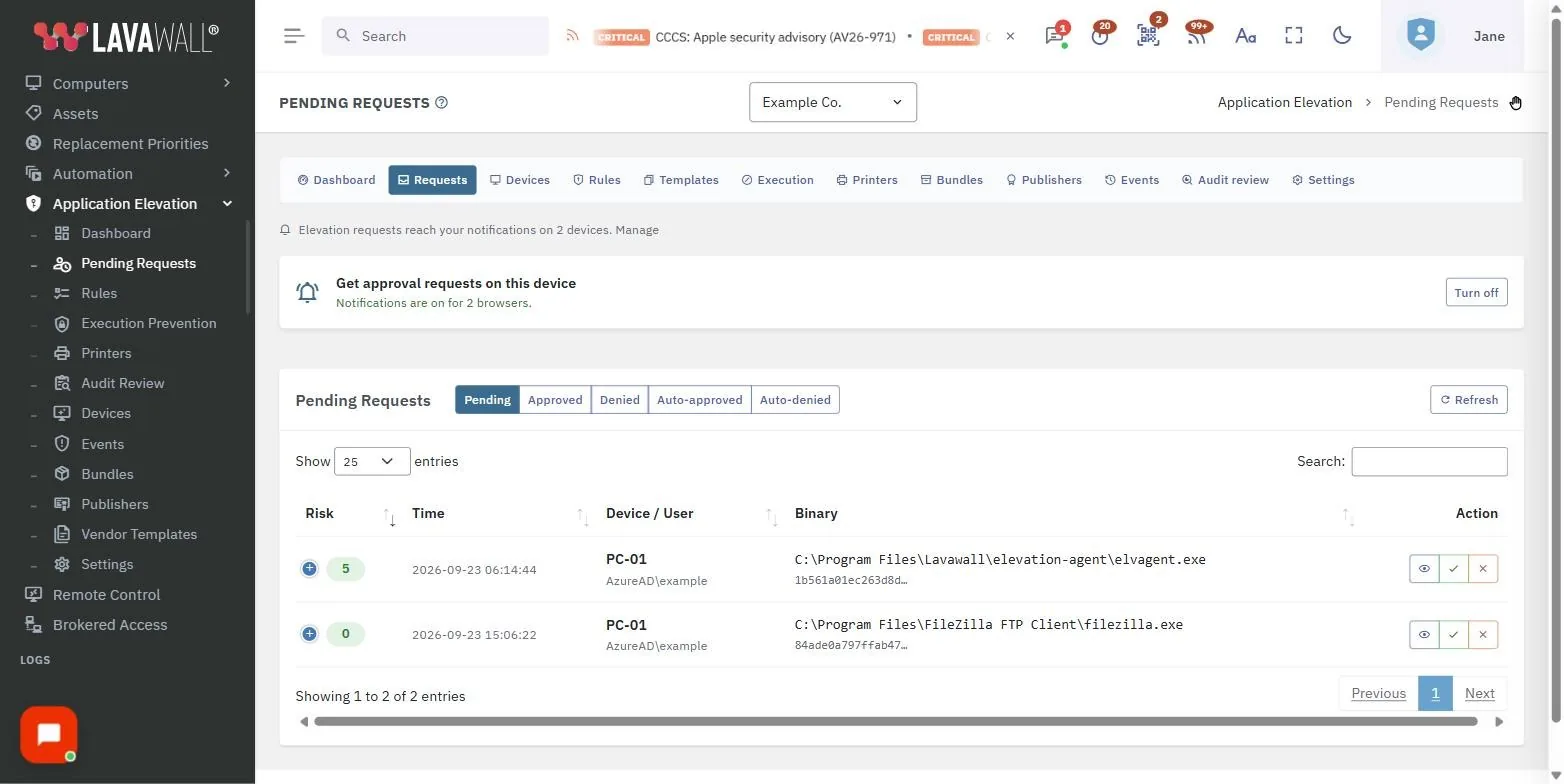
Trois contrôles qui ne fonctionnent qu’ensemble
Élévation des privilèges administrateur
Remplacez l’invite « tout ou rien » du contrôle de compte d’utilisateur (UAC) par une vraie décision. C’est une gestion des accès privilégiés (PAM) allégée : un utilisateur standard peut effectuer une action d’administration ponctuelle sans jamais recevoir de droits d’administrateur local permanents. Approuvez un programme précis par certificat, empreinte numérique, hachage ou chemin, et non l’utilisateur au complet. Les règles par certificat sont à privilégier : elles ne correspondent qu’à un programme dûment signé et survivent aux renouvellements de certificat courants. Pour les programmes d’installation, approuvez un paquet MSI précis plutôt que tous les MSI.
Prévention de l’exécution
Certains outils ne devraient pas s’exécuter du tout, peu importe qui les lance. La prévention de l’exécution bloque des outils à haut risque nommés, ceux que les rançongiciels utilisent pour supprimer les clichés instantanés, effacer les journaux, passer d’un ordinateur à l’autre et exfiltrer des données. C’est une liste de blocage dans laquelle vous choisissez, et non une liste d’autorisation, et elle s’exécute d’abord en mode audit pour que vous voyiez ce qui aurait été bloqué avant que quoi que ce soit ne soit appliqué.
Cloisonnement
Empêchez un processus approuvé de lancer des processus enfants, d’accéder au réseau ou de toucher à des fichiers qui ne le concernent pas, pour qu’une application de confiance ne puisse pas devenir un vecteur de livraison.
Surveiller d’abord, appliquer ensuite
Commencez en mode audit, qui consigne ce qui se serait produit sans rien bloquer, rédigez des règles pour les cas évidents, puis passez au mode « Appliquer ». La prévention de l’exécution ne sera appliquée qu’une fois le mode audit exécuté et ses résultats remontés. Pas de catastrophe du jour J. Un utilisateur reçoit une invite d’élévation pendant que vous êtes sur un chantier? Approuvez-la depuis la notification sur votre téléphone, ou avec un code à usage unique lorsque l’ordinateur est hors ligne.
Aucun pilote du noyau. L’agent travaille avec les contrôles de sécurité propres à Windows; il n’y a donc aucun pilote Lavawall dans la séquence de démarrage et aucune complication de signature de pilote. Il s’installe automatiquement par l’agent Lavawall, sans code d’inscription distinct, et l’ensemble de règles que suit chaque ordinateur est signé et vérifié avant d’être appliqué. Chaque décision (automatique, approuvée par la console, refusée automatiquement ou approuvée par un technicien) est consignée dans le journal d’activité à détection d’altération.

Conçu pour remplacer l’approche par pilote du noyau
Lavawall® contrôle l’élévation et l’exécution plutôt que d’intercepter chaque appel système de réseau, de registre et de fichier. Son élévation des privilèges administrateur et sa prévention de l’exécution n’exigent aucun pilote du noyau, et l’ensemble de règles signé est appliqué sur l’ordinateur lui-même. Si vous le comparez à ThreatLocker, à AutoElevate ou à Airlock Digital, consultez la documentation de chaque fournisseur pour savoir comment il applique ses politiques.
Besoin d’aide pour concevoir les règles?
ThreeShield, l’équipe CISSP/CISA qui conçoit Lavawall®, établira la base de référence de votre environnement, créera les règles qui comptent et planifiera le passage au mode « Appliquer » pour que rien ne se brise.
Questions courantes
- Installez-vous un pilote du noyau?
- Non. Lavawall n’installe aucun pilote du noyau. L’agent travaille avec les contrôles de sécurité propres à Windows au lieu de les réimplémenter dans l’espace noyau. Il y a donc moins de pannes, un démarrage et une installation plus rapides, et une désinstallation propre.
- Que se passe-t-il quand le poste est hors ligne?
- L’ordinateur continue d’appliquer l’ensemble de règles signé qu’il possède déjà, et les décisions sont consignées et parviennent à votre console au retour de la connexion. Quand une demande exige une personne et que l’ordinateur est hors ligne, un technicien peut l’approuver avec un code à usage unique.
- En quoi est-ce différent de ThreatLocker ou d’AutoElevate?
- C’est de l’élévation des privilèges administrateur intégrée à l’agent Lavawall, sans pilote du noyau ni code d’inscription distinct. Vous retirez les droits d’administrateur local, approuvez des programmes précis par certificat, empreinte numérique, hachage ou chemin, cloisonnez ce qu’ils peuvent faire et ajoutez la prévention de l’exécution pour les outils à haut risque, déployée d’abord en mode audit. Pour savoir comment fonctionnent ThreatLocker et AutoElevate, consultez leur documentation.