Une histoire de sécurité
Ne laissez pas un seul clic paralyser votre entreprise.
Il est 16 h 52, un vendredi. Dana, aux comptes clients, fixe un courriel de facture qui lui semble un peu louche. Elle a suivi la formation de quatre-vingt-dix minutes. Elle s’est fait réprimander par une simulation qui l’a traitée de risque. Alors elle fait ce que font les gens fatigués à 16 h 52 un vendredi. Elle clique, juste pour voir.
Ce qui se passe ensuite décide si lundi sera normal ou cauchemardesque. Voici l’histoire de ce clic, racontée deux fois : une fois comme elle se déroule habituellement, et une fois avec Lavawall® dans le décor.
Commencer gratuitement maintenantRegarder l’histoire de 90 secondes
Forfait gratuit · sans carte de crédit · premier module en service en quelques minutes · au mois, résiliable en tout temps
Regarder l’histoire de 90 secondes
Appuyez sur lecture, son activé, pour voir comment un seul clic devient une intrusion et comment Lavawall® change la fin.
Commencer gratuitement maintenant → Sans carte de crédit. Microsoft 365 et le signalement d’hameçonnage sont en service en moins de 10 minutes.
Vos gens cessent de le redouter
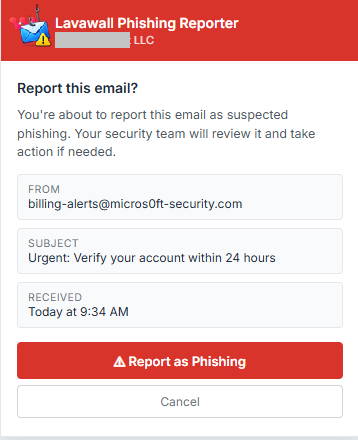
Un verdict en langage clair en trois secondes fait que les utilisateurs vérifient au lieu de deviner, et sont récompensés d’avoir repéré l’hameçonnage plutôt que réprimandés par une simulation punitive.
Votre centre d’assistance cesse de se noyer
Environ 93 % moins de tickets d’hameçonnage, et les quelques-uns qui restent arrivent déjà analysés, même les pièces jointes .eml envoyées par un autre outil de signalement.
Vous détectez l’intrusion en premier
Une détection des intrusions en temps réel dans Microsoft 365 et Google Workspace qui peut reconstituer l’activité sur des années, pour que le client n’ait jamais à vous appeler.
Comment l’histoire se déroule habituellement
Trois personnes, un mauvais après-midi, et personne n’a l’information dont il a besoin à temps.
Dana voulait simplement être payée à temps
La formation était longue et générique. La dernière simulation l’a punie pour avoir cliqué sur un lien qui s’est avéré un test, et le courriel ne l’a en rien aidée à distinguer une vraie facture d’une fausse. Alors, quand un avis de paiement d’apparence authentique arrive tard un vendredi, elle n’a aucun moyen rapide de le vérifier. Elle survole le lien comme on le lui a appris et ne voit qu’une longue adresse qui pointe vers le fournisseur de sécurité du courriel de l’entreprise. Cela semble sûr. Elle clique.
Marcus, au centre d’assistance, est submergé
Le temps que le courriel transféré par Dana arrive au centre d’assistance, c’est l’un des quarante signalements de la semaine. La plupart sont des infolettres et des reçus. Le transfert a supprimé les en-têtes et aplati les pièces jointes, si bien que Marcus ne peut même pas voir ce que l’utilisatrice a vu. Il n’a pas les minutes nécessaires pour ouvrir chacun correctement, de sorte que le message réellement dangereux reste dans la file derrière une pile de messages inoffensifs.
L’intrusion que personne ne surveille
Pendant que tout le monde est occupé par le déluge de tickets, l’attaquant qui a récupéré le jeton de session de Dana configure discrètement une règle de boîte de réception dans Microsoft 365 et consent à une application OAuth qui maintient son accès. Rien ne déclenche d’alerte. Les preuves sont là, mais elles se trouvent dans un rapport Purview que personne n’a lancé, et le temps que quelqu’un pense à regarder, la période de conservation commence à se refermer.
L’appel que vous ne voulez jamais recevoir
Dix jours plus tard, un client appelle, contrarié, parce qu’il reçoit de fausses factures provenant de votre domaine. C’est ainsi que vous apprenez qu’il y a eu une intrusion. Pas par un outil. Par la personne dont vous auriez le moins voulu l’apprendre. C’est maintenant l’arrêt complet : réinitialisations forcées de mots de passe, rapport d’incident, conversation délicate au sujet de l’avis de notification, et un client qui se demande s’il doit rester.
Reprenons maintenant le même vendredi avec Lavawall
Même clic. Un lundi complètement différent.
Rien ne change chez Dana. Elle clique toujours à 16 h 52. Ce qui change, c’est la vitesse à laquelle la bonne information parvient aux trois personnes qui en avaient besoin.
Le module complémentaire dit à Dana ce que son filtre lui cachait
Avant de cliquer, Dana appuie sur Phish Report dans Outlook. En trois secondes environ, le volet lui dit, en langage clair, ce qu’est réellement le courriel : une bannière rouge, une raison claire et un véritable regard sur le lien. Lavawall® fait ressortir les signaux d’alarme que l’emballage des liens lui cache : sa passerelle de sécurité du courriel a enveloppé le lien dans sa propre URL de suivi, et elle ne peut donc plus voir où il mène. Lavawall® déballe le lien, montre la véritable destination, son ancienneté et sa réputation, et signale le PDF malveillant que la passerelle a laissé passer.
Comme la réponse arrive sur place, la plupart des vérifications ne deviennent jamais un signalement. Les équipes qui activent le Reporter réduisent d’environ 93 % les tickets de soutien liés à l’hameçonnage. Dana supprime le courriel, se sent futée plutôt que réprimandée et rentre chez elle.
Votre pile de sécurité du courriel réécrit les liens pour que les utilisateurs ne voient pas où ils mènent. Lavawall® déballe les liens que ces outils enveloppent et fonctionne avec eux plutôt qu’à leur encontre :
- Microsoft 365 Defender (EOP)
- Microsoft Safe Links
- Cisco Secure Email (IronPort)
- Proofpoint
- Proofpoint URL Defense
- Mimecast
- Mimecast URL Protect
- Barracuda
- Barracuda Link Protection
- Egress Defend
- Vade Secure
- Sophos Email
- Forcepoint
- Symantec Email Security.cloud
- Trend Micro Email Security
- Storagepipe / Thrive
- FireEye / Trellix
Marcus obtient de vrais outils plutôt qu’un fouillis de transferts
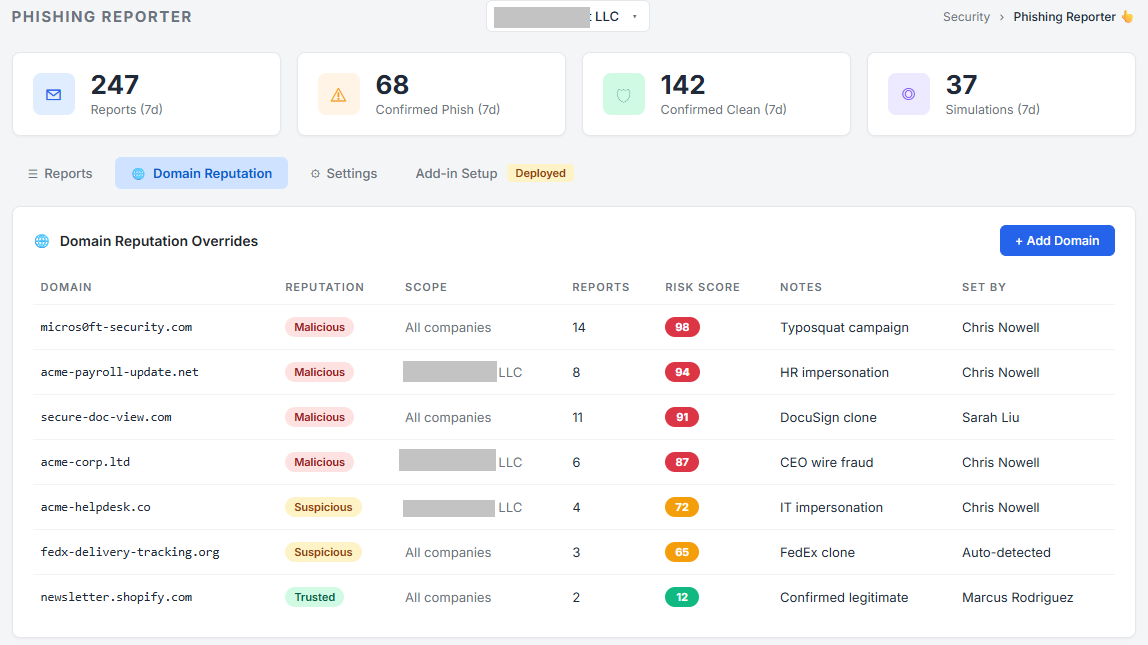
Pour la petite part de courriels qu’un utilisateur veut encore faire confirmer par un humain, Marcus ne se retrouve pas à scruter une copie transférée dont les preuves ont été retirées. Lavawall® saisit le message original complet (chaque en-tête, chaque lien et chaque pièce jointe exactement tels que l’utilisateur les a reçus) et donne aux techniciens des outils rapides pour l’évaluer. Il peut même ouvrir un fichier .eml qu’un autre outil de signalement, comme KnowBe4 PhishAlert, a livré en pièce jointe : le format qui transforme habituellement une vérification de deux minutes en une vérification de vingt minutes. L’analyse est déjà faite, les raisons sont énoncées, et chaque domaine signalé est coté au fil du temps pour que les récidivistes remontent en tête de liste.
Voilà la victoire discrète : les 6 % de signalements qui nécessitent encore une personne arrivent déjà analysés, et Marcus consacre son après-midi à ce qui compte vraiment au lieu de se noyer dans les infolettres. Toute l’équipe est ainsi libérée pour faire ce que personne n’avait le temps de faire auparavant : guetter les véritables intrusions.
L’intrusion ressort en temps réel, pas lors d’un appel téléphonique
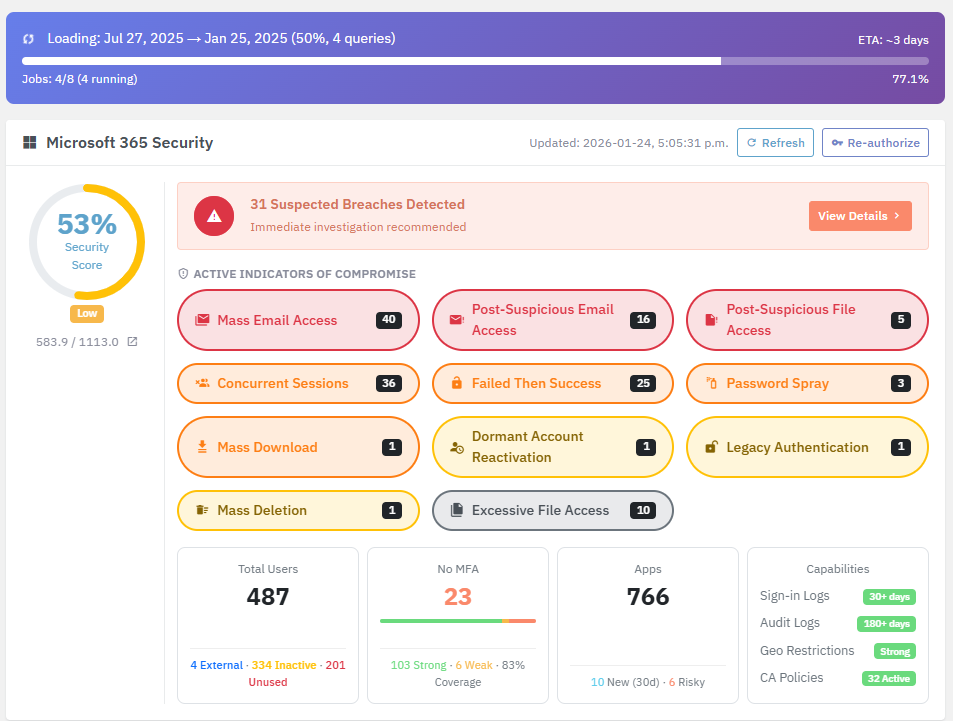
Dans la deuxième version de l’histoire, l’attaquant n’obtient jamais dix jours de tranquillité. Dès que cette règle de boîte de réception est créée et que cette application OAuth reçoit un consentement, le moteur de détection des intrusions de Lavawall® pour Microsoft 365 et Google Workspace met les signaux en corrélation et déclenche une alerte en temps réel. Pas d’attente de plusieurs heures pour la génération d’un rapport Purview, et pas de période creuse où les preuves ont déjà expiré. Lavawall® peut reconstituer une activité suspecte remontant à des années, de sorte qu’une compromission amorcée bien avant aujourd’hui ne reste pas cachée.
Les alertes arrivent enrichies, avec une recherche automatique et des prochaines étapes guidées pour les techniciens, et prennent la forme de rapports clairs et exploitables plutôt que de vidages bruts de journaux. Vous trouvez l’intrusion, vous la comprenez et vous la neutralisez avant qu’un client ne décroche le téléphone.
Dans la deuxième version de cette histoire, personne ne fait l’appel téléphonique embarrassant. Cette version commence par une inscription gratuite.
Commencer gratuitement maintenant →Remontez encore le temps, et le clic n’a jamais lieu
La meilleure version de l’histoire est celle où le courriel de Dana ne lui parvient jamais, parce que les failles qui l’ont laissé passer ont d’abord été comblées. Une fois que vous utilisez Lavawall®, vous trouvez et corrigez plus vite les faiblesses de l’ensemble de votre surface d’attaque, et l’intrusion ne se produit jamais.
Courriel
Les lacunes SPF, DKIM et DMARC repérées et corrigées, avec les enregistrements DNS exacts, pour que le courrier usurpé ne puisse pas se faire passer pour vous et que votre propre courrier arrive dans la boîte de réception.
Internet et Web
L’analyse de la surface d’attaque externe et des domaines fait ressortir le service exposé, le certificat expiré et l’application Web à risque avant qu’un attaquant ne le fasse.
Postes de travail
Correctifs manquants, configurations faibles et droits d’administration risqués sur Windows, Mac et Linux, classés par priorité pour que vous comblez d’abord ceux qui comptent.
Réseau
La découverte des réseaux locaux et étendus trouve l’appareil non géré, l’équipement fantôme et la lacune de couverture qu’un intrus discret utiliserait.
Voir tout ce que surveille Lavawall®Effectuer une analyse externe gratuite
Et Dana ne redoute plus jamais une simulation
Quand un utilisateur signale une simulation de formation, Lavawall® la reconnaît automatiquement et affiche un écran positif plutôt qu’un message alarmant : bien repéré, c’était un test, vous avez fait ce qu’il fallait. Personne n’ouvre de ticket ni ne se fait réprimander, et cette récompense fait que les bonnes habitudes s’ancrent. Il fonctionne avec les simulations que vous exécutez déjà; vous gardez donc votre programme et faites simplement en sorte que repérer un hameçonnage fasse du bien.
Le résultat est la fin que toute entreprise souhaite : des employés qui vérifient plutôt que de redouter, un centre d’assistance qui ne se noie plus et des intrusions détectées tôt plutôt qu’annoncées par un client.
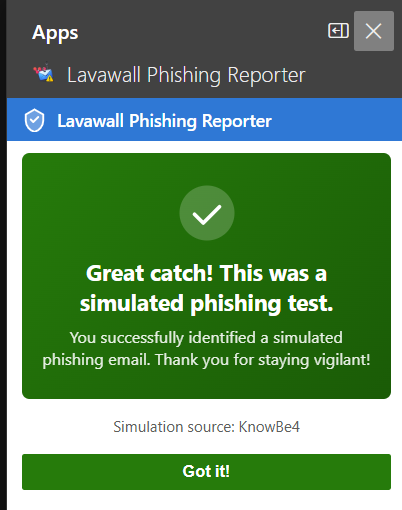
Lavawall® encourage les utilisateurs qui repèrent une simulation de Lavawall® ou de l’une de ces plateformes :
- KnowBe4
- Microsoft Defender Attack Simulator
- Proofpoint Security Awareness
- Cofense PhishMe
- IRONSCALES
- Hoxhunt
- Barracuda PhishLine
- Mimecast Awareness Training
- Infosec IQ
- Sophos Phish Threat
- Huntress Security Awareness
- Abnormal Security
- GoPhish
- Lucy Security
- Wombat / Proofpoint
- Terranova Security
- Ninjio
- Curricula
- Phished.io
- LMS365 Awareness
Changez la fin de votre histoire.
Donnez aux utilisateurs une réponse rapide, donnez à vos techniciens de vrais outils et voyez l’intrusion avant votre client. Commencez gratuitement en quelques minutes.
Commencer gratuitement maintenant Voir le Phishing ReporterForfait gratuit, sans carte de crédit, au mois. Conçu et exploité par ThreeShield, un cabinet d’audit de Calgary dont le personnel détient les certifications CISSP et CISA.
Questions courantes
- De combien le Phishing Reporter réduit-il réellement le volume de tickets?
- D’environ 93 %. Les équipes qui l’activent voient les tickets liés à l’hameçonnage diminuer d’autant, parce que l’utilisateur obtient un verdict en langage clair dès qu’il vérifie un message. Les signalements qui restent arrivent déjà analysés, et les techniciens peuvent même ouvrir un fichier .eml qu’un autre outil a envoyé en pièce jointe.
- Pourquoi une intrusion passerait-elle inaperçue si nous avons déjà Microsoft 365?
- Parce que les preuves mettent du temps à vous parvenir. Purview peut les faire ressortir, mais quelqu’un doit lancer la recherche, et la période couverte dépend de votre licence (consultez la documentation de Microsoft). Lavawall® met en corrélation en continu l’activité de Microsoft 365 et de Google Workspace, alerte en temps réel et peut reconstituer des activités suspectes remontant à des années; vous trouvez donc l’intrusion avant votre client.
- Lavawall remplace-t-il nos simulations et notre formation?
- Seulement si vous le voulez. Lavawall comprend une formation concise et directe que les utilisateurs préfèrent aux longs cours cinématographiques ou animés qui grugent la productivité, et il exécute nativement des simulations d’hameçonnage. Mais si vous avez déjà investi dans une autre plateforme, Lavawall fonctionne en parallèle et la bonifie; votre gestionnaire TI ne paie donc pas deux fois, et vous pouvez faire la bascule en douceur quand cela vous convient.
- Suit-il et récompense-t-il les utilisateurs qui repèrent nos simulations?
- Oui. Il reconnaît automatiquement une simulation signalée, affiche un écran de félicitations et consigne la détection, ce qui vous permet d’encourager les utilisateurs et de produire des rapports sur ceux qui s’engagent. Il reconnaît les simulations de KnowBe4, de Microsoft, de Proofpoint et d’une vingtaine d’autres plateformes.
- Avec quels filtres de courriel et outils de protection des liens est-il compatible?
- Les principales passerelles, et il déballe les liens qu’elles cachent, notamment Microsoft 365 Defender, Safe Links, Cisco Secure Email, Proofpoint et URL Defense, Mimecast et URL Protect, Barracuda et Barracuda Link Protection, Egress Defend, Vade Secure, Sophos Email, Forcepoint, Symantec, Trend Micro, Storagepipe / Thrive et FireEye / Trellix.