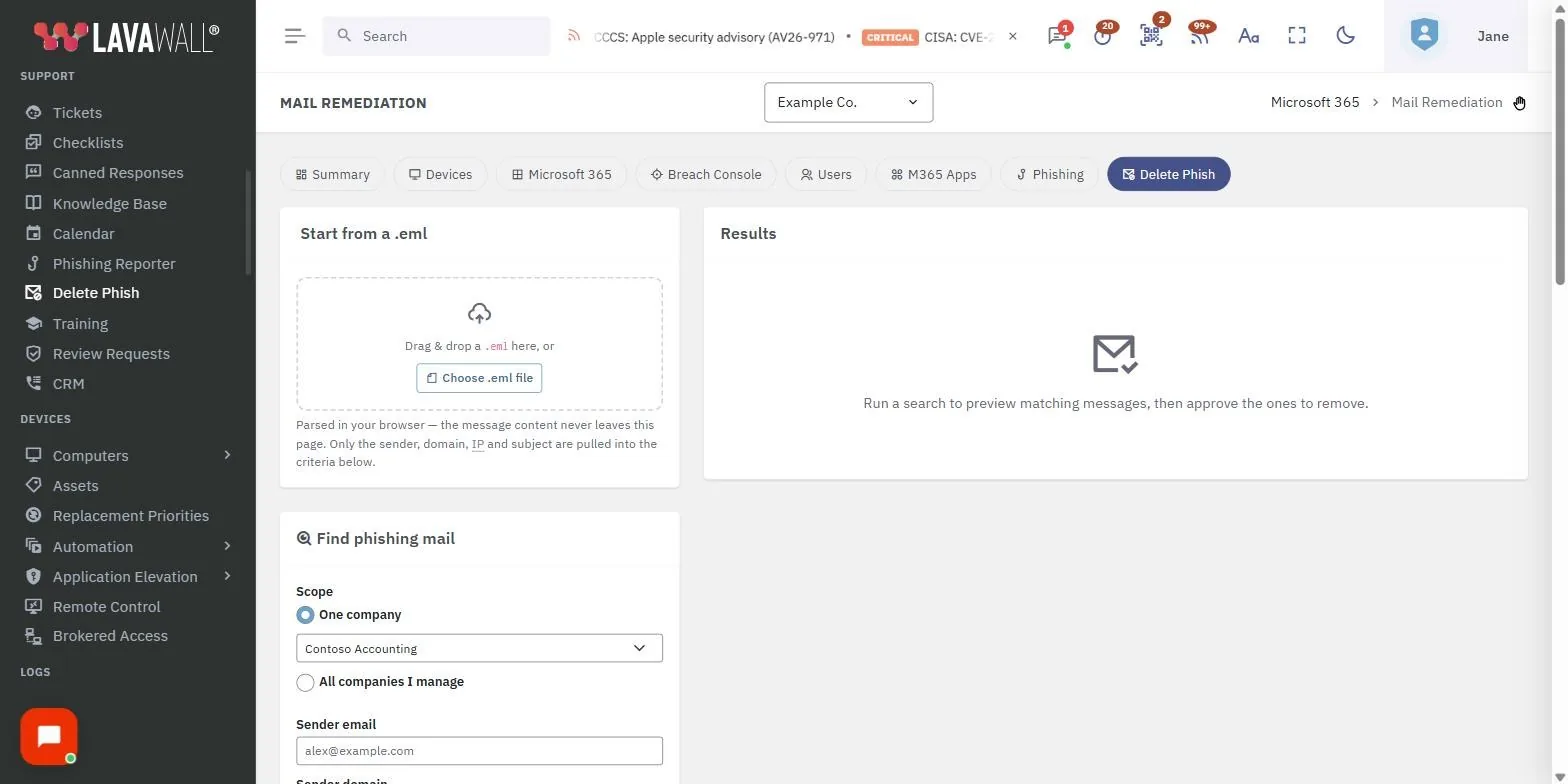
Un utilisateur signale un courriel d’hameçonnage. Le même message, ou une variante proche, se trouve déjà non lu dans vingt autres boîtes de réception et, si vous êtes un FSG, dans celles de plusieurs autres clients aussi. Le vrai travail consiste à retirer toute la vague, partout où elle est parvenue, avant que quelqu’un clique. Le faire à la main, boîte aux lettres par boîte aux lettres et locataire par locataire, c’est précisément le travail qui ne se fait pas assez vite.
Comment fonctionne le retrait
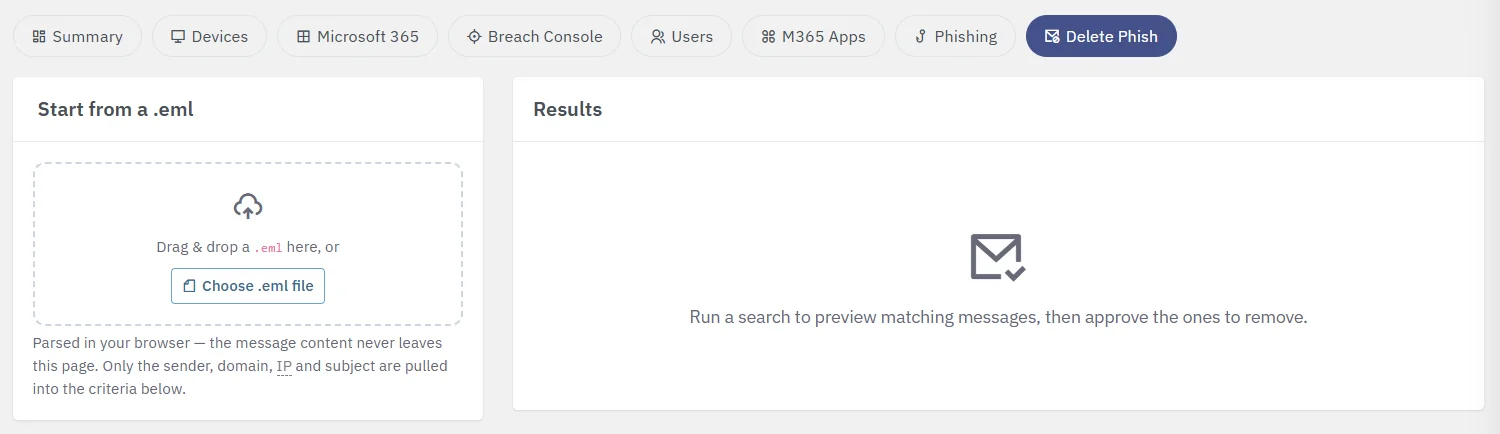
Cette fonction est intégrée au Phishing Reporter; un message signalé n’est donc qu’à un clic du retrait, mais un technicien n’a pas besoin d’un signalement pour agir. Il peut glisser-déposer ou téléverser le courriel sous forme de fichier .eml, ou saisir ses caractéristiques à la main. Lavawall trouve ensuite les messages qui partagent ces caractéristiques et les retire des boîtes aux lettres que vous sélectionnez.
| Étape | Ce qui se passe |
|---|---|
| Fournissez un échantillon ou les caractéristiques | Glissez-déposez ou téléversez le courriel sous forme de fichier .eml, ou saisissez l’expéditeur, le domaine d’envoi, l’objet ou l’adresse IP d’envoi sur lesquels vous voulez cibler. |
| Ciblez toute la vague | Lavawall repère les messages qui partagent ces caractéristiques, et pas seulement la copie exacte signalée par un seul utilisateur. |
| Choisissez où ils vont | Déplacez les messages repérés vers le courrier indésirable ou les éléments supprimés, ou supprimez-les définitivement, selon le degré de fermeté avec lequel vous devez les faire disparaître. |
| Conservez la trace | Vous disposez d’un registre de ce qui a été repéré et des boîtes aux lettres d’où cela a été retiré, ce qui constitue la preuve dont une revue d’incident a besoin. |
Dans tous les locataires que vous prenez en charge
Pour un FSG, c’est la partie qui compte. Une campagne d’hameçonnage frappe rarement un seul client isolément, et le même leurre arrive souvent chez plusieurs à la fois. Lavawall permet à un technicien d’appliquer le même retrait dans toutes les entreprises que vous gérez, depuis une seule console, plutôt que de se connecter à chaque locataire et de refaire le travail. Une seule action, chaque boîte aux lettres touchée, chaque client touché.
Si vous gérez une seule organisation plutôt qu’un parc de clients, le même outil sert votre propre centre d’assistance : un technicien nettoie une vague d’hameçonnage dans tout votre personnel sans toucher à chaque boîte aux lettres.
Pourquoi c’est mieux que d’attendre les outils intégrés
La purge automatique à l’heure zéro de Microsoft est utile, mais elle agit à l’intérieur d’un seul locataire, sur ce que les filtres de Microsoft jugent malveillant, après coup. Elle ne peut pas agir sur un échantillon que détient votre analyste, elle ne couvre pas les locataires qu’un FSG gère et elle ne vous laisse pas choisir la méthode de retrait. Les outils grand public et de centre d’assistance ne font rien de tout cela. L’écart entre « un utilisateur l’a signalé » et « c’est disparu partout » est celui où des comptes sont compromis, et le combler à la main ne passe pas à l’échelle au-delà du premier locataire.
Foire aux questions
- Puis-je retirer un courriel d’hameçonnage de toutes les boîtes aux lettres à la fois?
- Oui. À partir d’un échantillon signalé ou fourni, Lavawall trouve les messages qui partagent ses caractéristiques et les retire de toutes les boîtes aux lettres touchées du locataire, et de tous les locataires que vous prenez en charge si vous êtes un FSG. Vous choisissez s’ils vont dans le courrier indésirable ou dans les éléments supprimés, ou s’ils sont supprimés définitivement.
- En quoi est-ce différent de la purge automatique à l’heure zéro (ZAP) de Microsoft?
- Microsoft ZAP agit à l’intérieur d’un seul locataire sur ce que ses propres filtres jugent malveillant. Lavawall permet à un technicien d’agir sur un échantillon que vous fournissez, de cibler les caractéristiques que vous choisissez, de joindre tous les locataires que vous gérez depuis une seule console et de choisir la méthode de retrait, avec un registre de ce qui a été retiré et d’où.
- Me faut-il le courriel signalé, ou puis-je le décrire?
- L’un ou l’autre. Un technicien peut glisser-déposer ou téléverser le courriel sous forme de fichier .eml, ou saisir à la main l’expéditeur, le domaine d’envoi, l’objet ou l’adresse IP d’envoi, puis appliquer cela aux boîtes aux lettres et aux locataires qu’il sélectionne.