Intervention en cas d’incident
Sachez qui aviser, et avant quand, avant que quoi que ce soit ne tourne mal.
Lavawall® élabore un plan d’intervention en cas d’incident qui se remplit de lui-même : votre équipe et vos contacts, la ligne d’incident de votre acquéreur de cartes, chaque échéance des organismes de réglementation et des émetteurs de cartes là où vous exercez vos activités, et des guides d’intervention en cas d’intrusion pour les services que vous utilisez réellement. Quand quelque chose se produit, chaque échéance de déclaration devient un compte à rebours en direct, de sorte qu’aucune échéance ne vous échappe pendant que vous êtes occupé à régler le problème.
Ouvrir Intervention en cas d’incident Comment ça fonctionne
Contacts remplis · échéances des organismes de réglementation et des émetteurs de cartes · guides par service · comptes à rebours de déclaration en direct · révision par lien privé
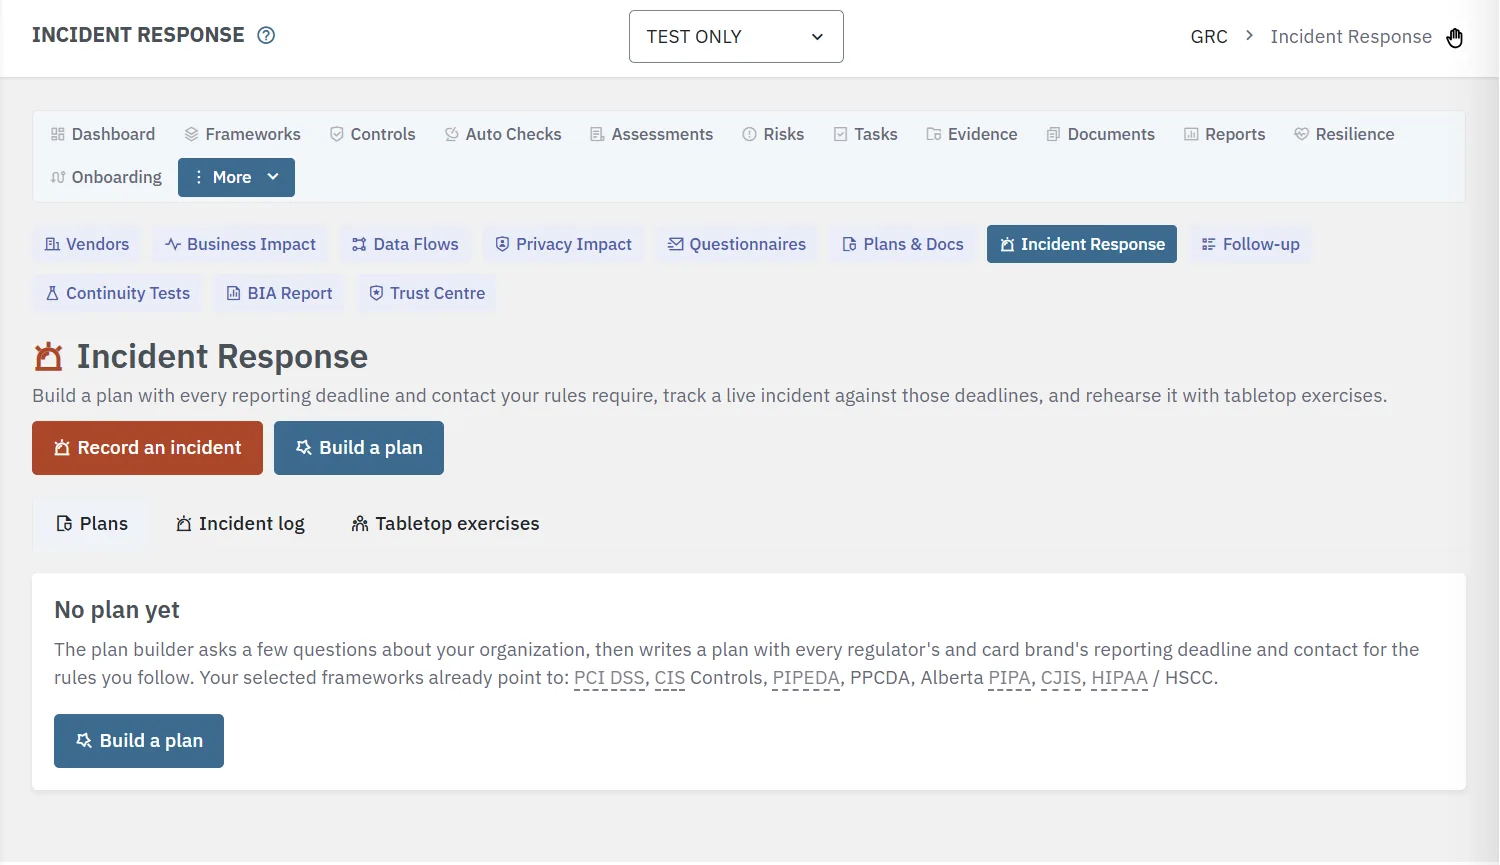
Un plan qui se remplit tout seul
Répondez à quelques questions en langage clair et Lavawall rédige le plan à partir de ce qu’il sait déjà de votre organisation.
Votre équipe et vos contacts
Vous commencez comme responsable de l’incident, et le plan demande le suppléant, le responsable technique, le commanditaire de la direction, le cyberassureur, la firme de juricomptabilité numérique, le conseiller juridique et la police. L’aide gouvernementale de chaque pays visé par vos règles est indiquée pour vous, et chaque numéro de téléphone du plan est un lien d’appel en un geste.
Votre acquéreur de cartes
Choisissez votre acquéreur ou votre processeur de paiements dans une liste consultable de banques et de processeurs au Canada, aux États-Unis, en Europe et ailleurs. Le téléphone et le courriel d’incident qu’il a publiés sont remplis pour vous, et vous pouvez les remplacer par la ligne que votre acquéreur vous a donnée. Les identifiants de commerçant sont stockés chiffrés et tenus hors du texte du plan, des courriels et de la copie d’un réviseur.
Organismes de réglementation, selon l’endroit où vous exercez vos activités
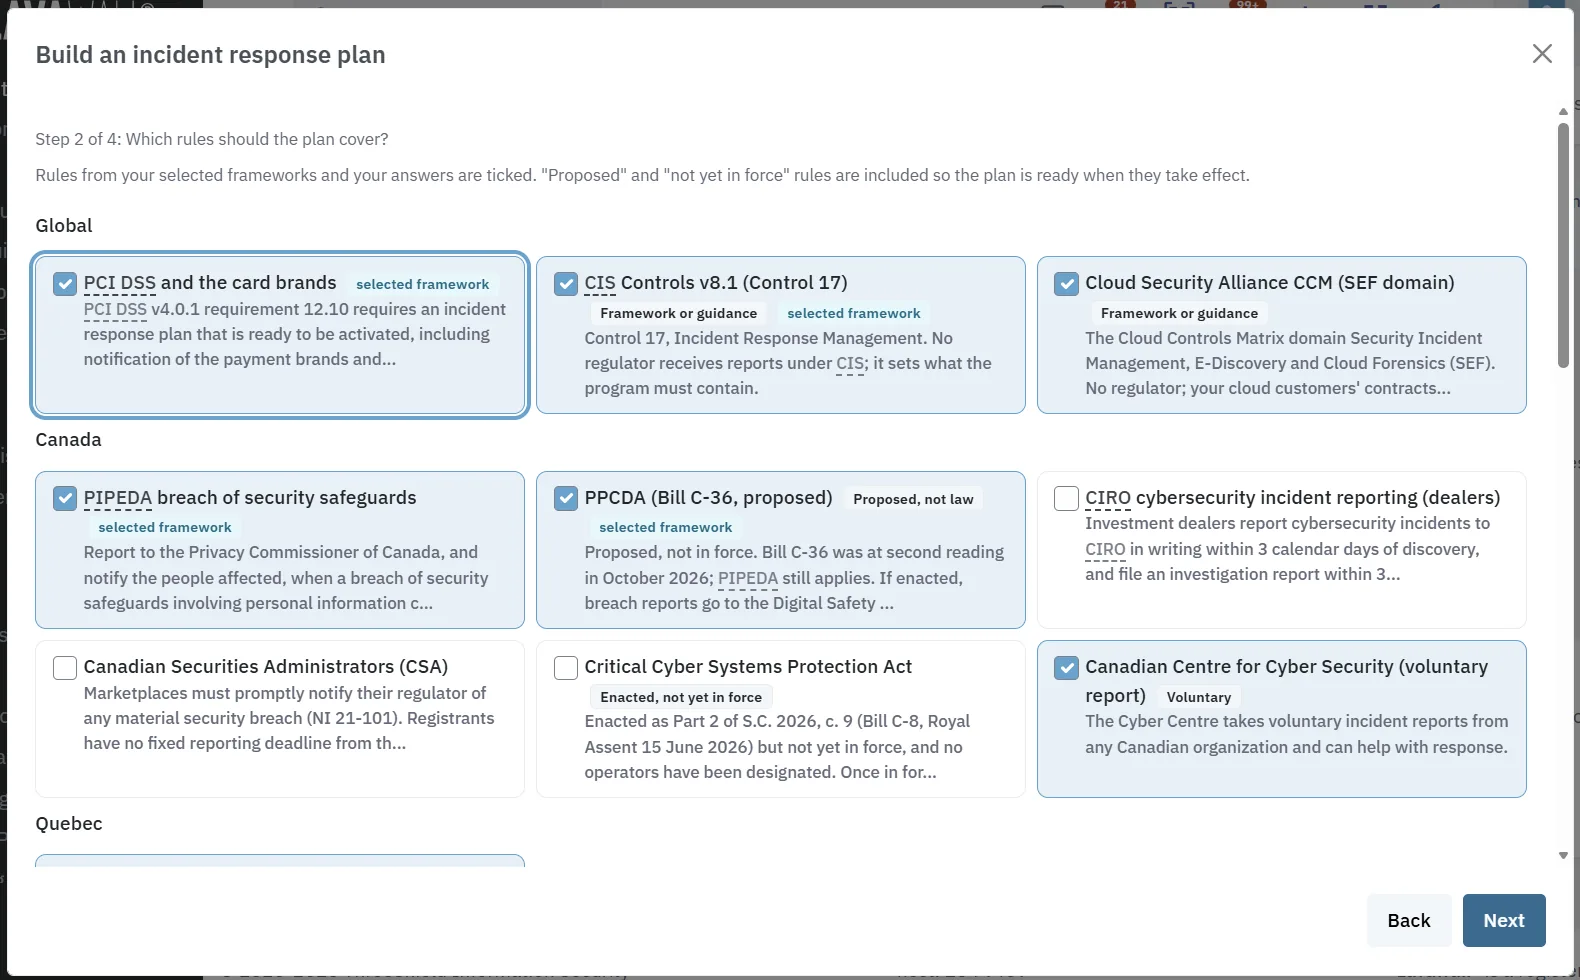
Les règles vers lesquelles pointent les cadres de référence que vous avez sélectionnés sont déjà cochées, et vos réponses sur l’endroit où vous exercez vos activités et sur ce que vous faites ajoutent le reste. Chaque échéance et chaque contact sont vérifiés par rapport au texte de l’organisme de réglementation ou de l’émetteur de cartes et en nomment la source. Les avis qui ne s’appliquent qu’aux États-Unis, comme les déclarations à la CISA, n’apparaissent que si vous y exercez vos activités.
Des guides pour les services que vous utilisez
Lavawall propose des guides d’intervention en cas d’intrusion pour environ 470 services. Ceux qu’il voit que vous utilisez sont activés à la création du plan, à partir de la découverte SaaS, de vos connexions Microsoft 365, Google Workspace et AWS, et de l’analyse de domaine de votre bureau d’enregistrement, de vos serveurs de noms, de votre fournisseur de courriel, de votre hébergeur Web et de votre pare-feu d’applications Web. Chaque guide indique à qui faire la déclaration chez le fournisseur, quoi recueillir et les étapes pour contenir un compte à cet endroit.
Chaque échéance de déclaration, sous forme de compte à rebours en direct
Quand quelque chose tourne mal, le plus difficile est souvent de savoir qui doit être avisé, et avant quand. Visa s’attend à être informé dans un délai de trois jours civils, American Express dans les 72 heures, le NYDFS dans les 72 heures suivant la détermination qu’un incident s’est produit, une entité visée par NIS2 dans les 24 heures, et une entité financière visée par DORA dans les quatre heures suivant la classification d’un incident comme majeur. Chaque compte à rebours part d’un moment différent.
D’abord consigner, ensuite enquêter
Consignez l’incident dès que vous en soupçonnez un. Chaque déclaration qu’exigent les règles de votre plan apparaît sous forme de compte à rebours à partir des heures que vous saisissez, dans votre fuseau horaire, l’échéance la plus rapprochée en haut.
À produire, À vérifier ou Sans objet
Chaque déclaration indique si elle s’applique, si elle dépend d’un fait que vous n’avez pas encore consigné ou si les faits l’écartent. Marquez une déclaration comme produite et toute déclaration qui en dépend démarre son propre compte à rebours.
Des guides pour ce qui a été touché
Choisissez les services touchés et le guide de chacun apparaît à côté de l’incident, avec les contacts du fournisseur et les étapes pour le contenir. L’équipe du plan, votre acquéreur et vos autres contacts sont à un geste de distance.
Un registre qui conserve tout
La chronologie montre ce qui était connu et à quel moment, et rien n’y peut être supprimé. Chaque champ s’enregistre de lui-même pendant que vous saisissez; une connexion interrompue ou un onglet fermé ne fait donc pas perdre vos notes. Imprimez un rapport d’incident pour votre assureur, un organisme de réglementation ou vos dossiers.
Les avis que vous choisissez, et les vôtres
Le plan commence avec chaque déclaration qu’exigent vos règles. Vous décidez de ce qui y reste et vous ajoutez les avis que vous seul connaissez.
Laissez de côté ce qui ne s’applique pas
Décochez Dans le plan pour exclure une déclaration du plan imprimé. Les déclarations exclues sont énumérées séparément et, lors d’un incident, leurs comptes à rebours s’affichent quand même en dernier, ce qui vous permet de vérifier si l’une d’elles s’applique.
Ajoutez vos propres avis
Un contrat de client assorti d’un délai d’avis, une société mère, un franchiseur ou un procureur général d’un État : ajoutez qui aviser, quoi envoyer et une échéance en heures, en jours ou en jours ouvrables, comptée à partir de la découverte ou de la détermination.
Des comptes à rebours pour ceux-là aussi
Chaque avis que vous ajoutez obtient son propre compte à rebours de déclaration pour chaque incident visé par le plan, et peut être marqué comme produit comme la déclaration de n’importe quel organisme de réglementation.
Révision et approbation, y compris pour les personnes sans compte
Envoyez-le à toute personne qui doit donner son accord
Choisissez des réviseurs parmi les utilisateurs de Lavawall, votre répertoire Microsoft 365 ou Google Workspace, ou les personnes qui ont déjà révisé un plan. Pour ajouter un propriétaire, un membre du conseil d’administration ou un conseiller juridique externe qui n’a pas de compte Lavawall, saisissez son nom ou son adresse courriel et ajoutez-le comme nouveau réviseur.
Un lien privé aux limites que vous fixez
Choisissez la durée d’ouverture du lien en jours et le nombre de visites qu’il permet. Le réviseur confirme son identité à l’aide d’un code à six chiffres envoyé par courriel, puis lit le plan exactement tel qu’il s’imprime, sans les identifiants de commerçant.
Une réponse claire, signée
Un réviseur que vous autorisez à approuver choisit Approuver ou Modifications requises. Toute autre personne répond Aucune modification requise ou Modifications requises. Chaque réponse est signée d’un nom saisi, et la ligne d’approbation du plan indique qui l’a approuvé et de quelle façon.
Séparation des tâches respectée
Seule une personne qui peut approuver des plans peut autoriser un réviseur à approuver et, à moins que votre administrateur n’autorise l’auto-approbation, ce ne peut pas être la personne qui a rédigé le plan ou qui l’a modifié en dernier. Un lien cesse de fonctionner dès que le plan est approuvé, retourné, retiré ou modifié, de sorte qu’une approbation correspond toujours au plan qu’elle décrit.
Exercices sur table, consignés pour vous
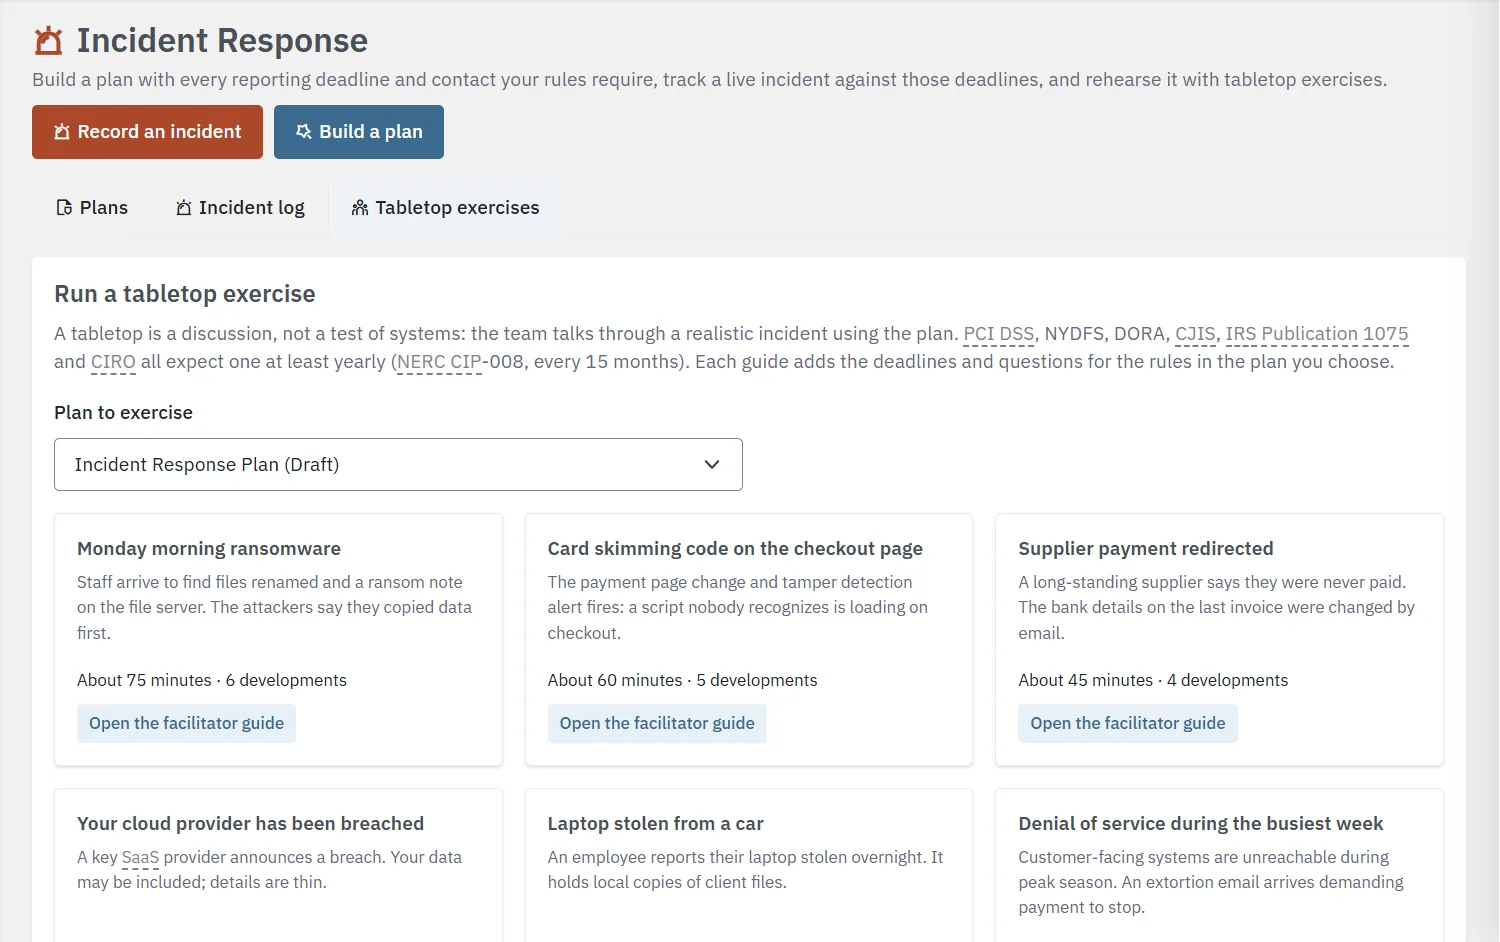
PCI DSS, le NYDFS, DORA, CJIS, l’IRS Publication 1075 et l’OCRI s’attendent tous à un exercice sur table au moins une fois par an, et NERC CIP-008 tous les 15 mois. Lavawall élabore un guide d’animation à partir de votre plan pour six scénarios réalistes : rançongiciel, piratage de cartes sur une page de paiement, paiement détourné à un fournisseur, intrusion chez un fournisseur infonuagique, ordinateur portable volé et déni de service accompagné d’une demande d’extorsion.
Chaque guide ajoute les questions et les échéances que le scénario déclencherait selon les règles de votre plan. Consignez le déroulement, les participants et les constatations, et l’exercice est versé dans Tests de continuité avec vos autres tests, tandis que la date du dernier test du plan est mise à jour.
Un mot de prudence : ce sont des ébauches de départ, générées à partir de vos dossiers pour que vous ne restiez pas devant une page blanche. Faites-les réviser par un conseiller juridique ou vos conseillers avant de vous y fier.
Fonctionne avec le reste de la plateforme
Plans de continuité et de réponse aux incidents
Les plans de reprise après sinistre et de continuité des activités qui accompagnent votre plan d’intervention en cas d’incident.
En savoir plus →Moteur GRC et de conformité
Un plan approuvé compte comme preuve pour les contrôles d’intervention en cas d’incident de chaque cadre de référence qui les prévoit.
Voir le moteur →Découverte des applications SaaS et des fournisseurs
Les applications que Lavawall repère deviennent les guides par service de votre plan.
En savoir plus →Analyse des répercussions sur les activités
Sachez quels systèmes comptent le plus avant qu’un incident vous force à y répondre.
En savoir plus →Vous voulez mettre le plan à l’épreuve?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, révise votre plan d’intervention en cas d’incident et anime des exercices sur table avec votre équipe, pour que le premier vrai incident ne soit pas la première fois que vous l’utilisez.
Questions courantes
- Quelles règles de déclaration le plan de réponse aux incidents de Lavawall couvre-t-il?
- PCI DSS et les marques Visa, Mastercard, American Express, Discover, JCB et UnionPay; CIS Controls; la LPRPDE et la PPCDA proposée; la loi 25 du Québec; la PIPA de l’Alberta; NIS2; DORA; le RGPD; la règle Safeguards de la FTC; la partie 500 du NYDFS; CIRO; les Autorités canadiennes en valeurs mobilières; la Cloud Security Alliance CCM; CJIS; la Loi sur la protection des cybersystèmes essentiels; les directives de la TSA sur les pipelines; NERC CIP-008 et DOE OE-417; HIPAA avec les lignes directrices du HSCC; le secteur public de l’Iowa; la publication 1075 de l’IRS; ainsi que les signalements volontaires à la CISA et au Centre canadien pour la cybersécurité.
- Comment Lavawall sait-il quels services inscrire au plan?
- À la création du plan, Lavawall active les services qu’il voit déjà que vous utilisez : les applications repérées par la découverte SaaS, vos connexions Microsoft 365 et Google Workspace, vos comptes AWS et ce que l’analyse de domaine trouve pour vos domaines (bureau d’enregistrement, serveurs de noms, fournisseur de courriel, hébergeur Web et pare-feu d’applications Web). Vous pouvez ajouter ou retirer n’importe quel service, ou saisir le nom d’un service qui ne figure pas dans la liste. Chaque service que vous conservez obtient son propre guide d’intervention en cas d’intrusion dans le plan.
- Une personne qui n’a pas de compte Lavawall peut-elle réviser ou approuver le plan?
- Oui. Envoyez un lien privé à un propriétaire, à un membre du conseil d’administration ou à un conseiller juridique externe. La personne confirme son identité à l’aide d’un code à six chiffres envoyé par courriel, lit le plan tel qu’il s’imprime et répond. Si vous cochez Peut approuver, elle peut approuver elle-même le plan; sinon, elle indique si des modifications sont nécessaires. Vous choisissez la durée de validité du lien en jours et le nombre de visites qu’il permet.
- Que se passe-t-il quand un incident commence?
- Consignez-le dès que vous en soupçonnez un. Chaque déclaration qu’exigent les règles de votre plan apparaît sous forme de compte à rebours à partir des heures que vous consignez, l’échéance la plus rapprochée en premier. Marquez chaque déclaration comme produite au fur et à mesure, suivez les guides des services touchés et tenez une chronologie qui montre ce qui était connu et à quel moment.
- Le plan constitue-t-il un avis juridique?
- Non. Le plan est une ébauche de départ, établie à partir de vos dossiers et du texte publié par chaque organisme de réglementation et chaque émetteur de cartes. Faites-le réviser par un conseiller juridique ou vos conseillers avant de vous y fier.
Ouvrir Intervention en cas d’incidentComment ça fonctionne →