Accès des fournisseurs à Google Workspace
Voyez quelles applications et quels fournisseurs externes ont un accès à l’échelle de l’organisation à votre Google Workspace, et à quel point cet accès est risqué.
À quoi sert la page
Google Workspace Vendor Access est une page de la console Lavawall®, dans la section Google Workspace. Lavawall est la plateforme de RMM, de sécurité et de conformité de ThreeShield, conçue et hébergée au Canada. À propos de cette fonctionnalité.
Certaines applications tierces peuvent accéder à beaucoup plus que les données d’une seule personne. Une application dotée de la délégation à l’échelle du domaine peut agir au nom de n’importe quel utilisateur de votre Google Workspace. Les comptes de service et les applications qu’un administrateur a approuvées pour tout le monde ont aussi un fort impact. Cette page regroupe ces autorisations afin que vous puissiez examiner vos fournisseurs.
Chaque application est présentée avec la personne qui l’a autorisée, la date, ce à quoi elle peut accéder et une cote de risque. Les applications dotées d’autorisations pour Gmail, Drive, les données sensibles ou l’administration sont signalées, et celles dotées de la délégation à l’échelle du domaine sont mises en évidence. Les renseignements proviennent de votre Google Workspace connecté.
Utilisez-la pour les revues de risque des fournisseurs et pour repérer les applications à retirer.
Ce que vous voyez
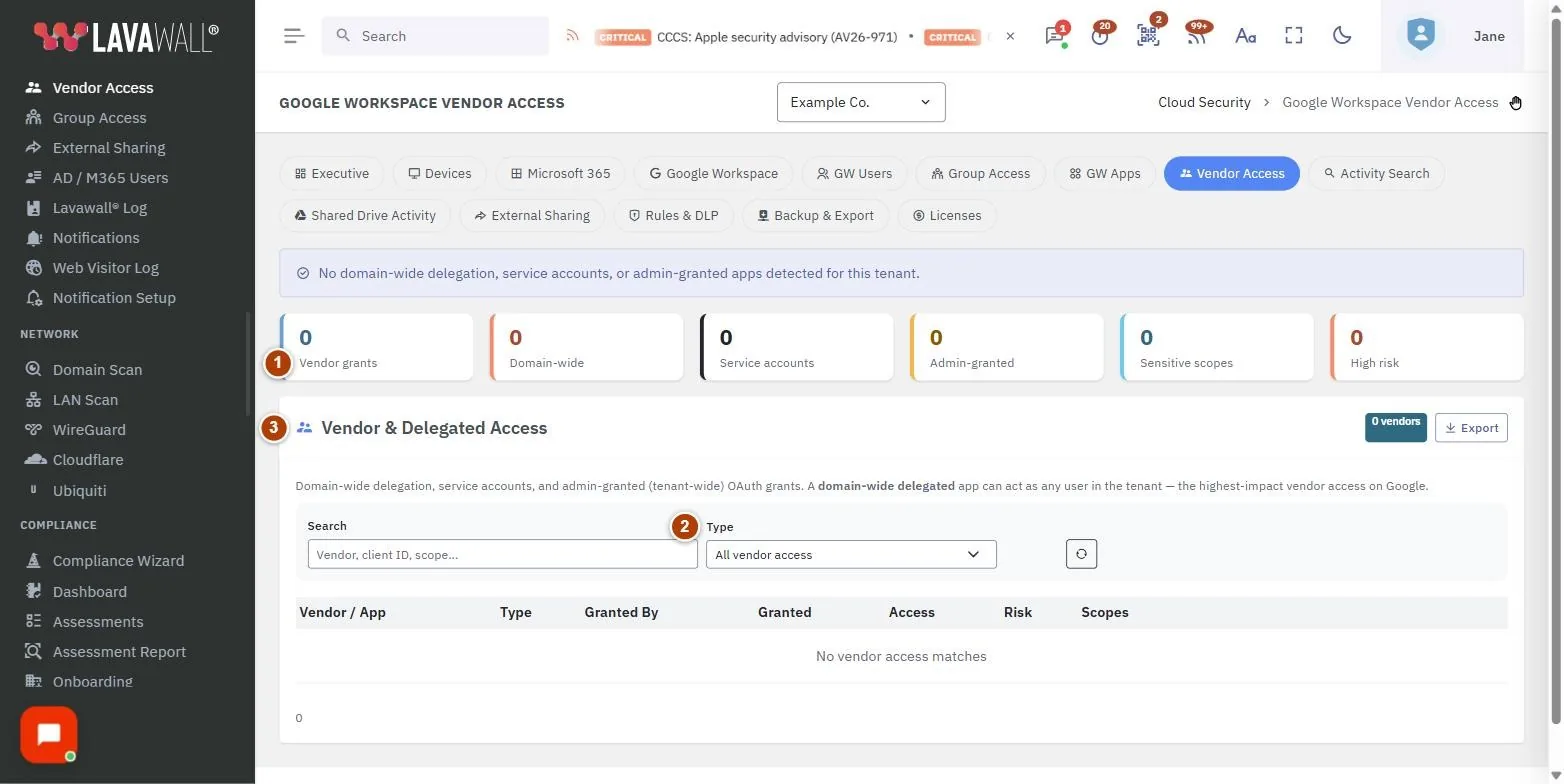
- Summary tiles (tuiles de sommaire) : Vendor grants, Domain-wide, Service accounts, Admin-granted, Sensitive scopes et High risk.
- Filters (filtres) : Rechercher (fournisseur, ID client, portée), Type (Domain-wide delegation, Service accounts, Admin-granted, Sensitive) et un bouton de réinitialisation.
- Vendor & Delegated Access : le tableau avec Vendor / App, Type, Granted By, Granted, Access, Risk et Scopes, un nombre de fournisseurs et Export.
Comment examiner les applications avec délégation à l’échelle du domaine
- Réglez Type à Domain-wide delegation.
- Vérifiez que chaque application est une application que vous utilisez toujours et à laquelle vous faites confiance. Ces lignes sont mises en évidence.
- Retirez celles dont vous n’avez plus besoin dans la console d’administration Google, sous API controls.
Comment trouver les applications les plus risquées
- La liste est triée selon Risk, de la plus élevée à la plus basse.
- Cliquez sur Risk pour inverser l’ordre.
- Survolez un badge Suspect pour voir pourquoi l’application a été signalée.
Comment voir ce à quoi une application peut accéder
- Consultez la colonne Scopes. Les badges indiquent le nombre d’autorisations et si l’application peut accéder à Gmail, à Drive, à des données sensibles ou aux paramètres d’administration.
- Cliquez sur + more pour voir toutes les autorisations. Survolez le nom d’une autorisation pour voir son adresse Google complète.
Comment exporter pour une revue des fournisseurs
- Cliquez sur Export pour télécharger toutes les autorisations des fournisseurs sous forme de fichier CSV, y compris la cote de risque, les détails de l’autorisation et les permissions.
Conseils
- Couleurs du risque : rouge à 70 ou plus, ambre de 40 à 69, vert sous 40.
- Les badges Domain-wide signifient que l’application peut usurper l’identité de n’importe quel utilisateur du locataire. Examinez-les en premier.
- Triez selon Granted pour trouver les autorisations les plus récentes.
- Pour les applications que des utilisateurs ont approuvées individuellement pour eux-mêmes, consultez la page des applications Google Workspace.
Dépannage
- « No domain-wide delegation, service accounts, or admin-granted apps detected for this tenant. »
- Aucun accès de fournisseur à fort impact n’a été trouvé. C’est un bon résultat.
- « OAuth app data not available. »
- Les renseignements sur les applications n’ont pas encore été lus depuis Google Workspace. Ils apparaissent après la prochaine synchronisation.
- « No vendor access matches. »
- Votre recherche ou votre filtre exclut tout. Cliquez sur le bouton de réinitialisation.
Articles connexes
Besoin d’aide?
Consultez le centre de soutien ou communiquez avec notre équipe de soutien en nous indiquant la page où vous vous trouviez :
- Clavardage : utilisez le bouton de clavardage dans le coin inférieur droit de cette page pour joindre notre équipe immédiatement. Lorsque le consentement aux témoins est requis, le clavardage démarre après votre acceptation (paramètres des témoins).
- Courriel : envoyez un message à notre équipe de soutien par la page Nous joindre. Il est lu directement par une personne.
- Téléphone : AB : 1-403-538-5053, C.-B. : 1-778-731-1339, ON : 1-289-724-8829, É.-U. : 1-406-988-7333, R.-U. : +44 20 3695 9786.
Les noms, entreprises, appareils et chiffres figurant dans les images sont des exemples. Les autres noms de produits et d’entreprises sont des marques de commerce de leurs propriétaires respectifs.