Ransomware Hunter
Sont-ils vraiment partis? Vérifiez avant que tout recommence.
L’antivirus et l’EDR surveillent le rançongiciel pendant qu’il s’exécute. Le Ransomware Hunter de Lavawall® cherche les signes avant-coureurs qu’ils ne voient pas : notes de rançon, fichiers chiffrés, outils d’exfiltration et d’accès à distance, et l’activité discrète de type « living off the land » que laissent derrière eux les attaquants. Après une attaque, c’est ainsi que vous trouvez l’instance différée qui vous a échappé avant qu’elle relance tout le gâchis.
Commencer mon essai gratuit (sans carte de crédit)Voir comment s’intègre le MDR
Akira et variantes courantes · 5 à 15 min par ordinateur · inclus dans les analyses de santé mensuelles
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
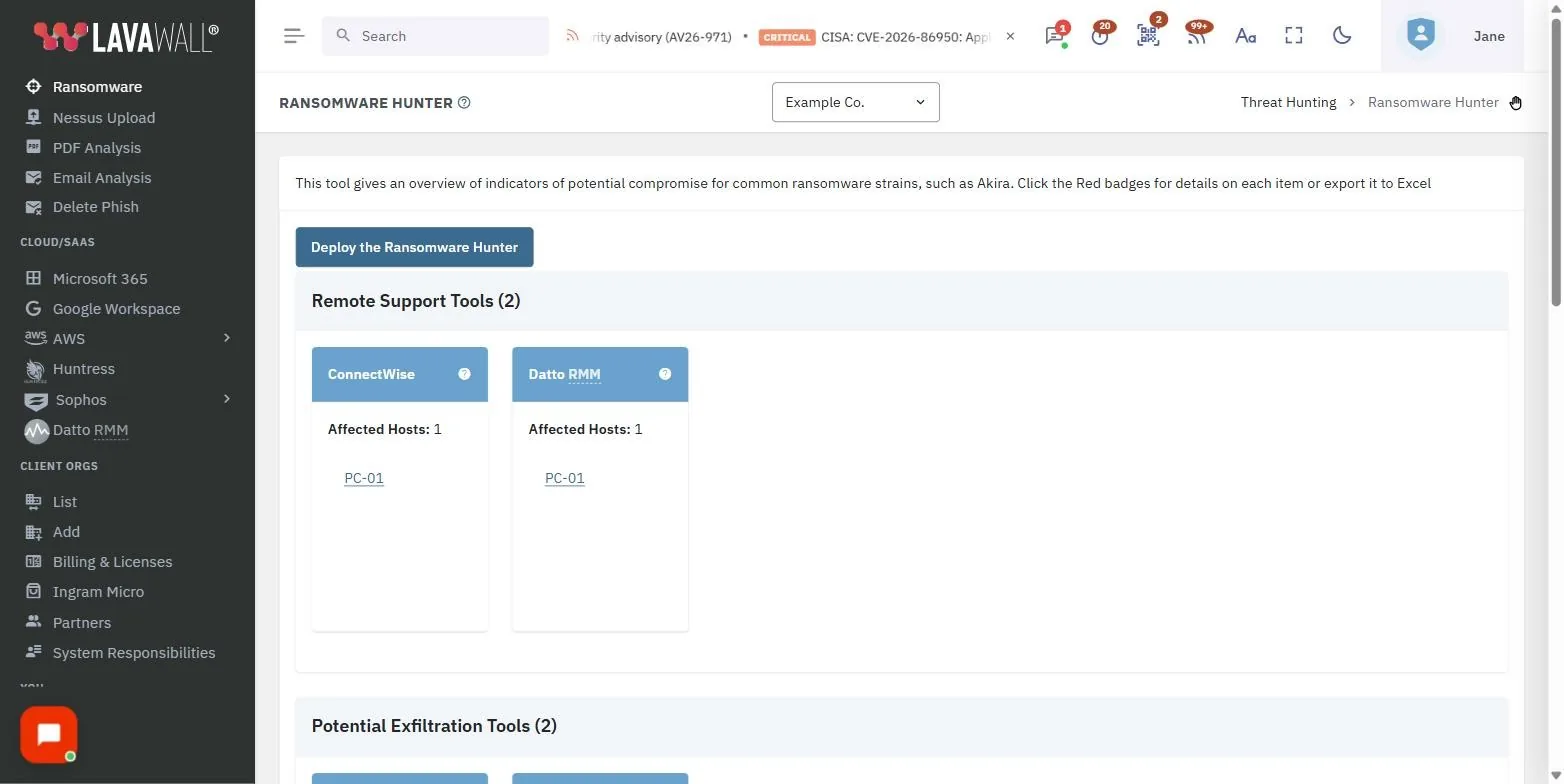
Ce que le chasseur recherche
Les antivirus, les EDR et les outils de détection d’intrusion vérifient surtout les exécutables connus et les comportements pendant que le rançongiciel est actif. Ils ne cherchent pas en profondeur les signes avant-coureurs laissés derrière. Le Ransomware Hunter, si. Sur chaque ordinateur, il recherche les indicateurs de compromission que les équipes de rançongiciel laissent pendant la préparation et après l’exécution de la charge utile :
- Notes de rançon. Nous avons commencé par Akira et détectons maintenant les notes des familles de rançongiciels les plus courantes, l’empreinte qui subsiste même une fois la charge utile disparue.
- Fichiers partiellement ou entièrement chiffrés, la preuve directe que le chiffrement a déjà été exécuté ou amorcé.
- Outils d’exfiltration. Les attaques hybrides volent vos données avant de les chiffrer; les signaler vous indique donc si le délai d’avis d’atteinte est déjà en cours.
- Archives préparées en vue du vol, les ensembles compressés que les attaquants constituent juste avant de sortir les données.
- Fichiers exécutables suspects et exécutables prêts à s’exécuter.
- Commandes malveillantes et programmes suspects exécutés récemment.
- Outils d’accès à distance et RMM que les attaquants installent pour maintenir leur emprise.
- Activité de type « living off the land », les processus d’apparence légitime que les attaquants détournent pour éviter la détection.
- Services nouvellement installés et programmes configurés pour s’exécuter au démarrage ou à l’ouverture de session, des astuces courantes de persistance.
- Modifications des tâches planifiées, une autre façon pour les attaquants de maintenir l’exécution de leur code.
- Modifications des comptes administrateurs, des comptes d’utilisateurs et des groupes de comptes, les manœuvres de privilèges qui précèdent le chiffrement.
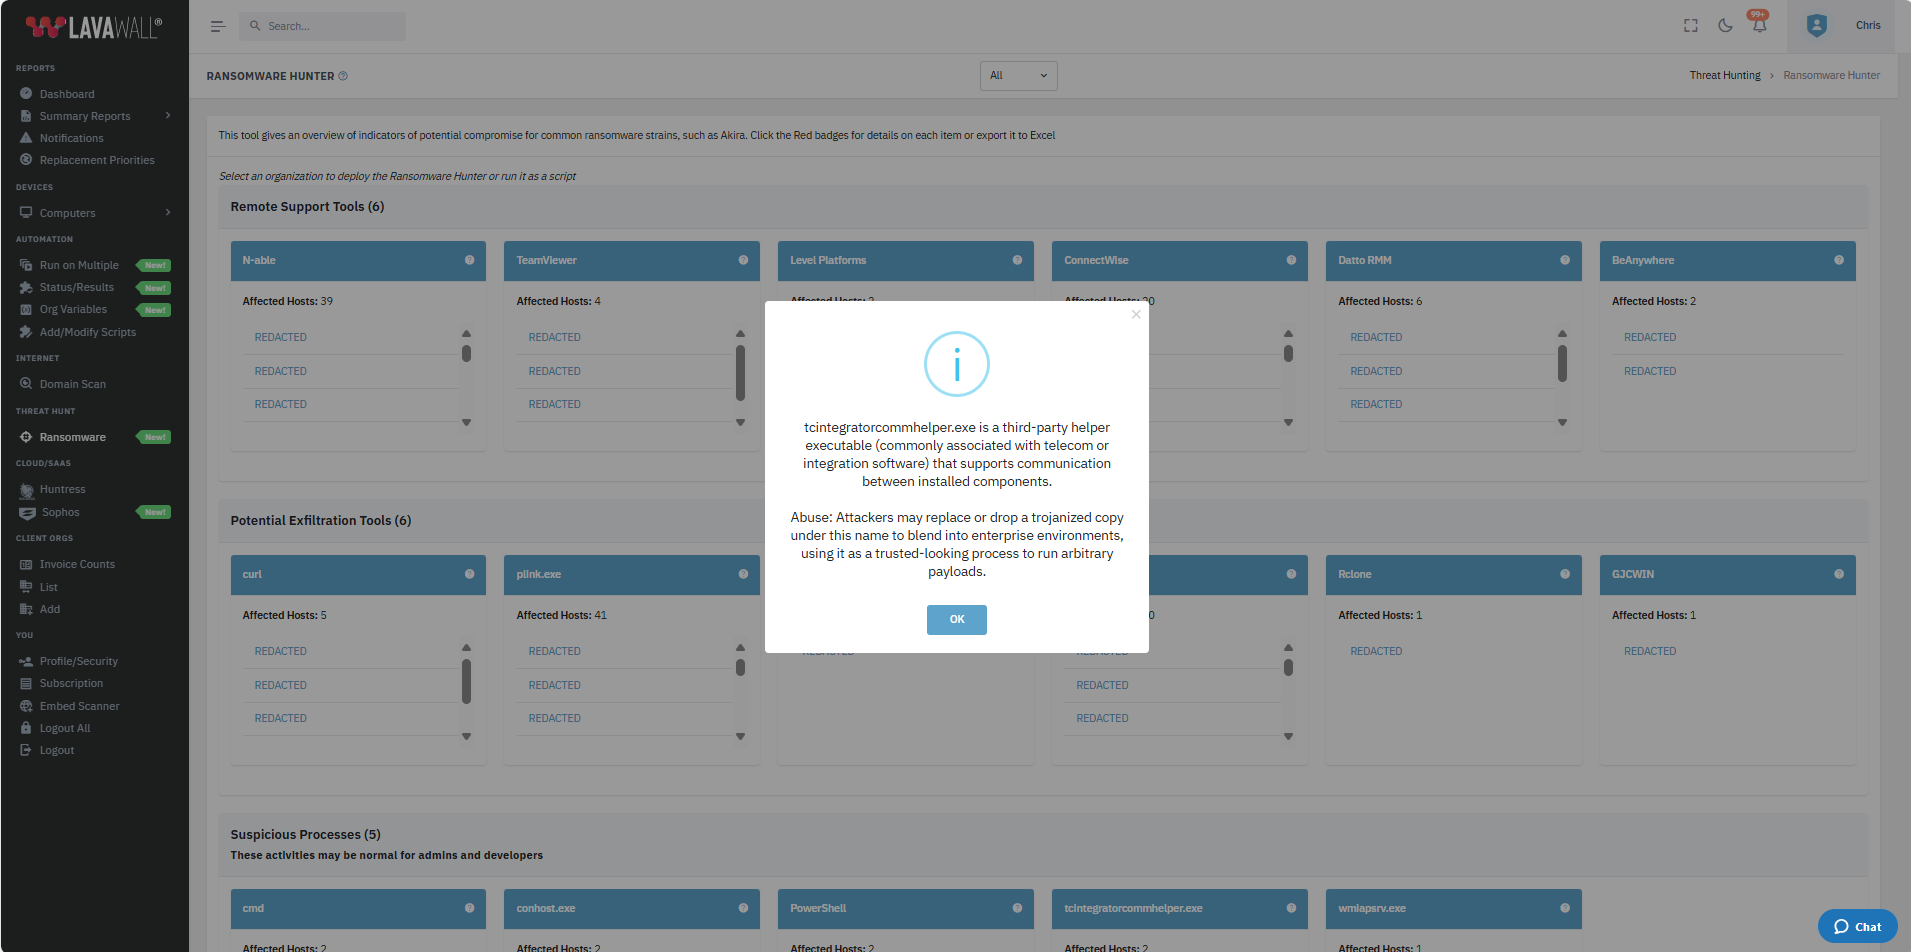
Vous voyez un outil ou un processus que vous ne reconnaissez pas? Cliquez sur le point d’interrogation dans l’en-tête de la liste des ordinateurs pour obtenir une explication en langage clair.
Comment les constats sont présentés
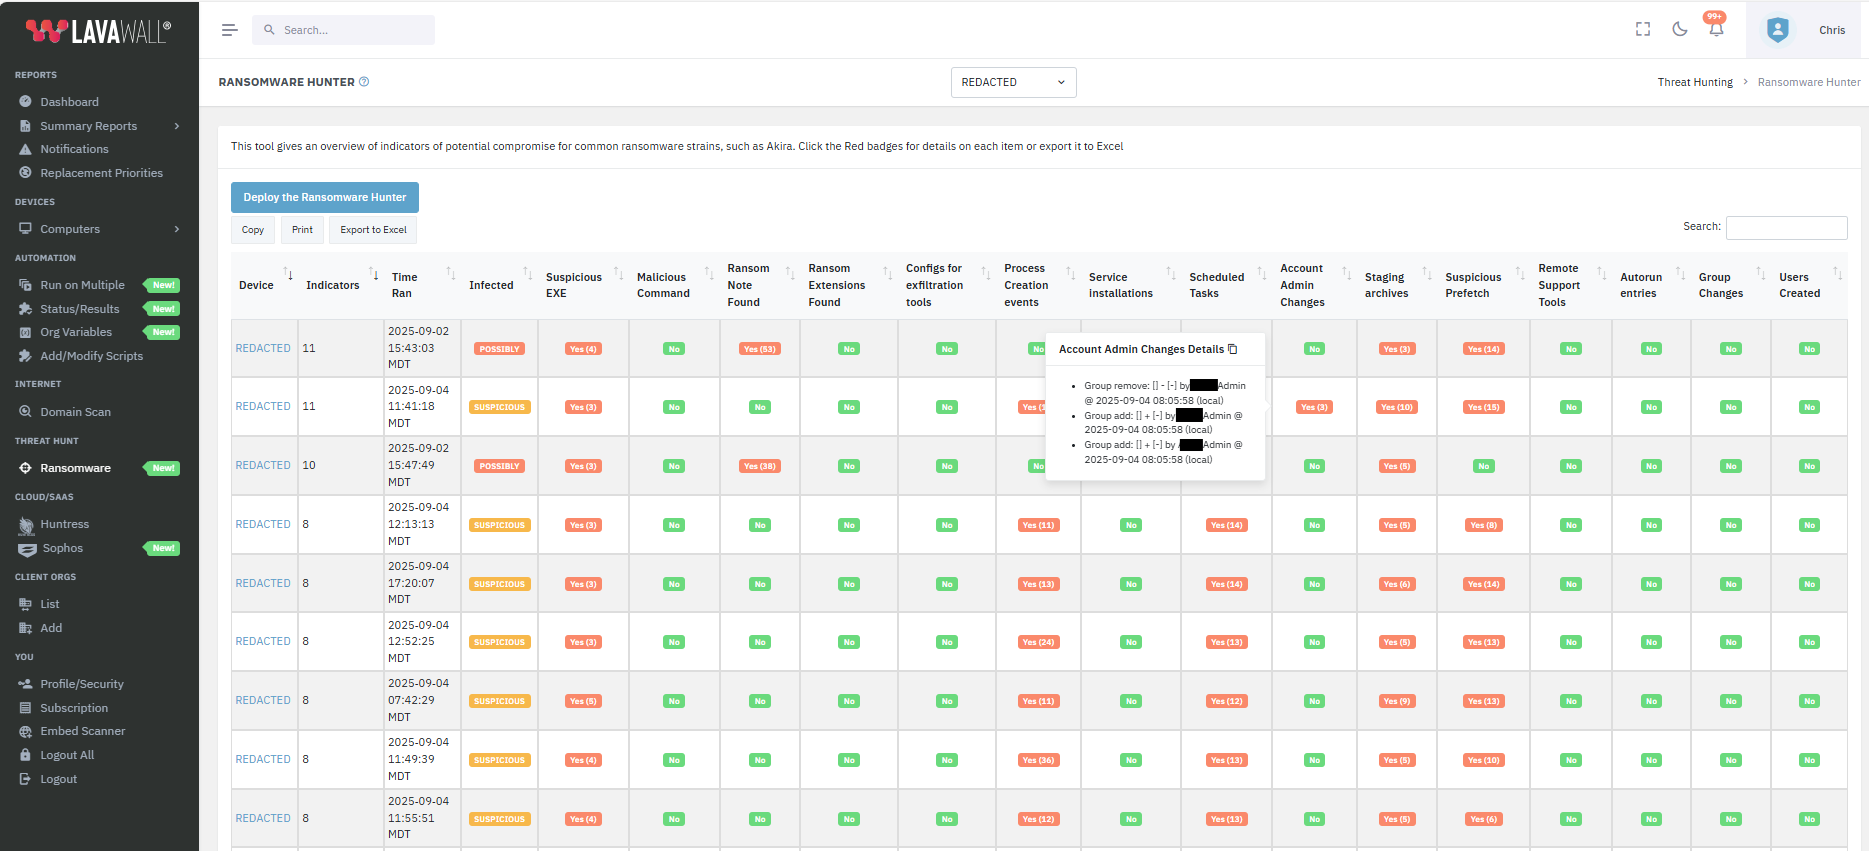
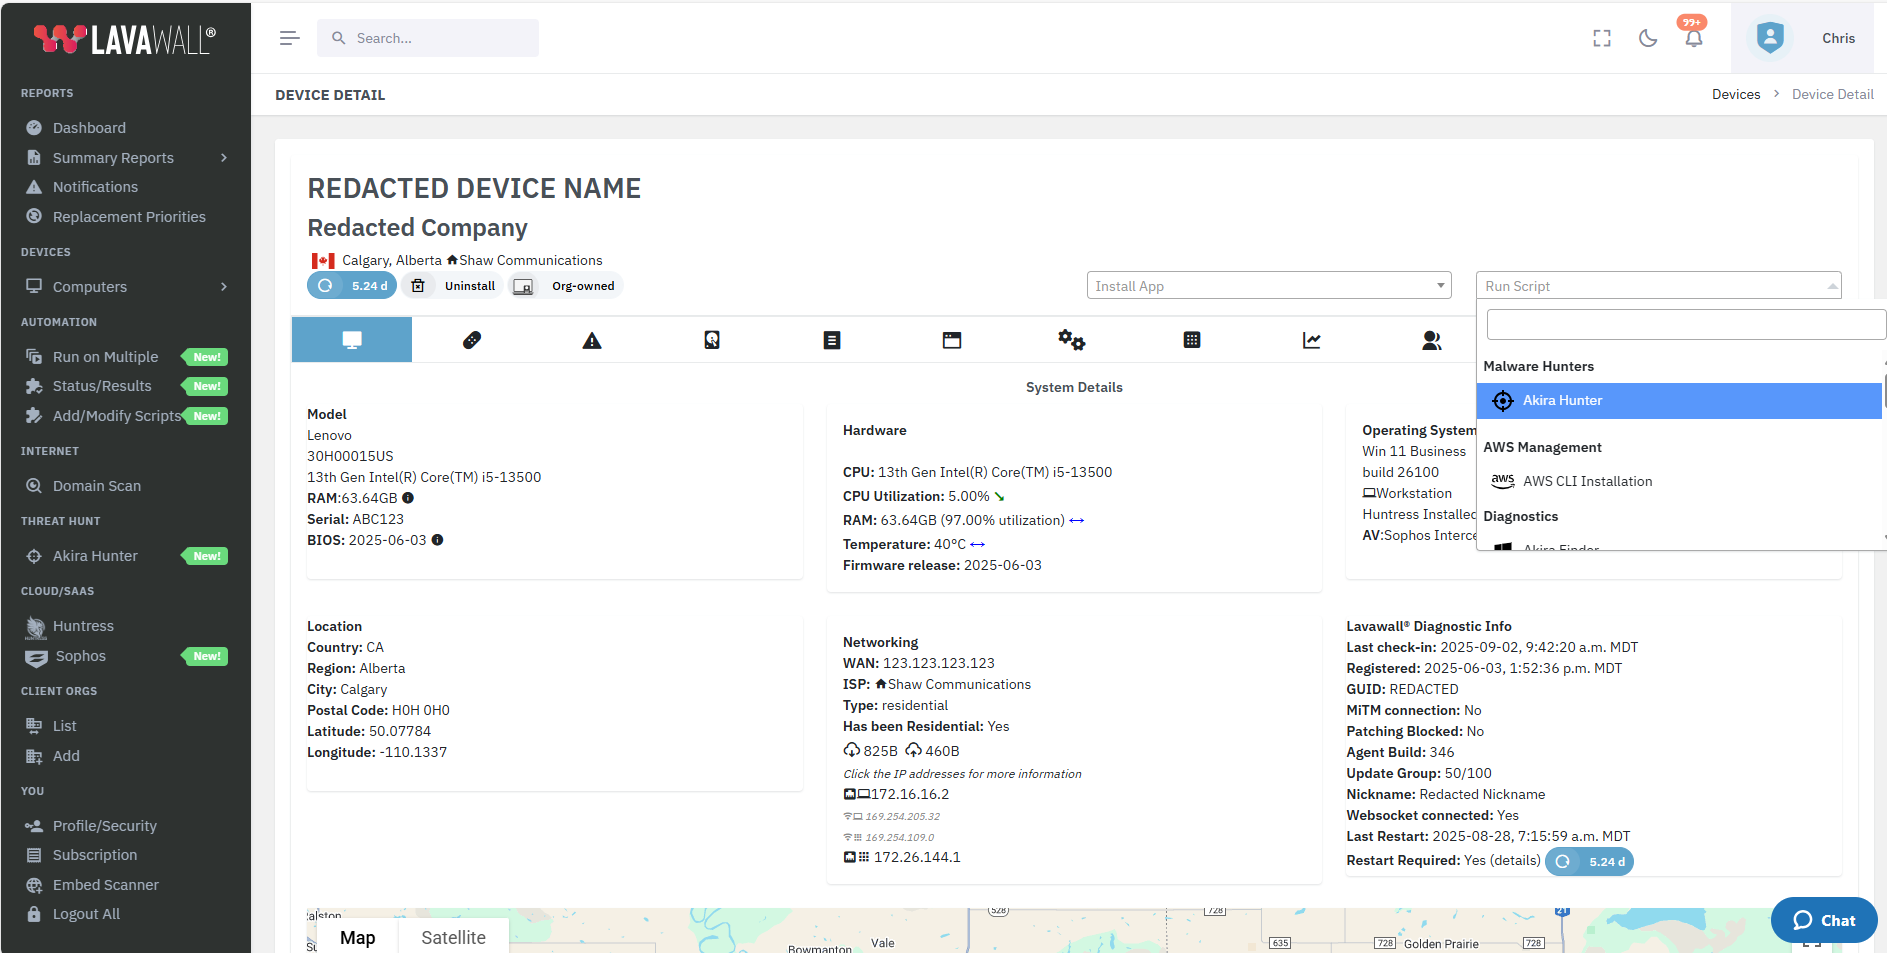
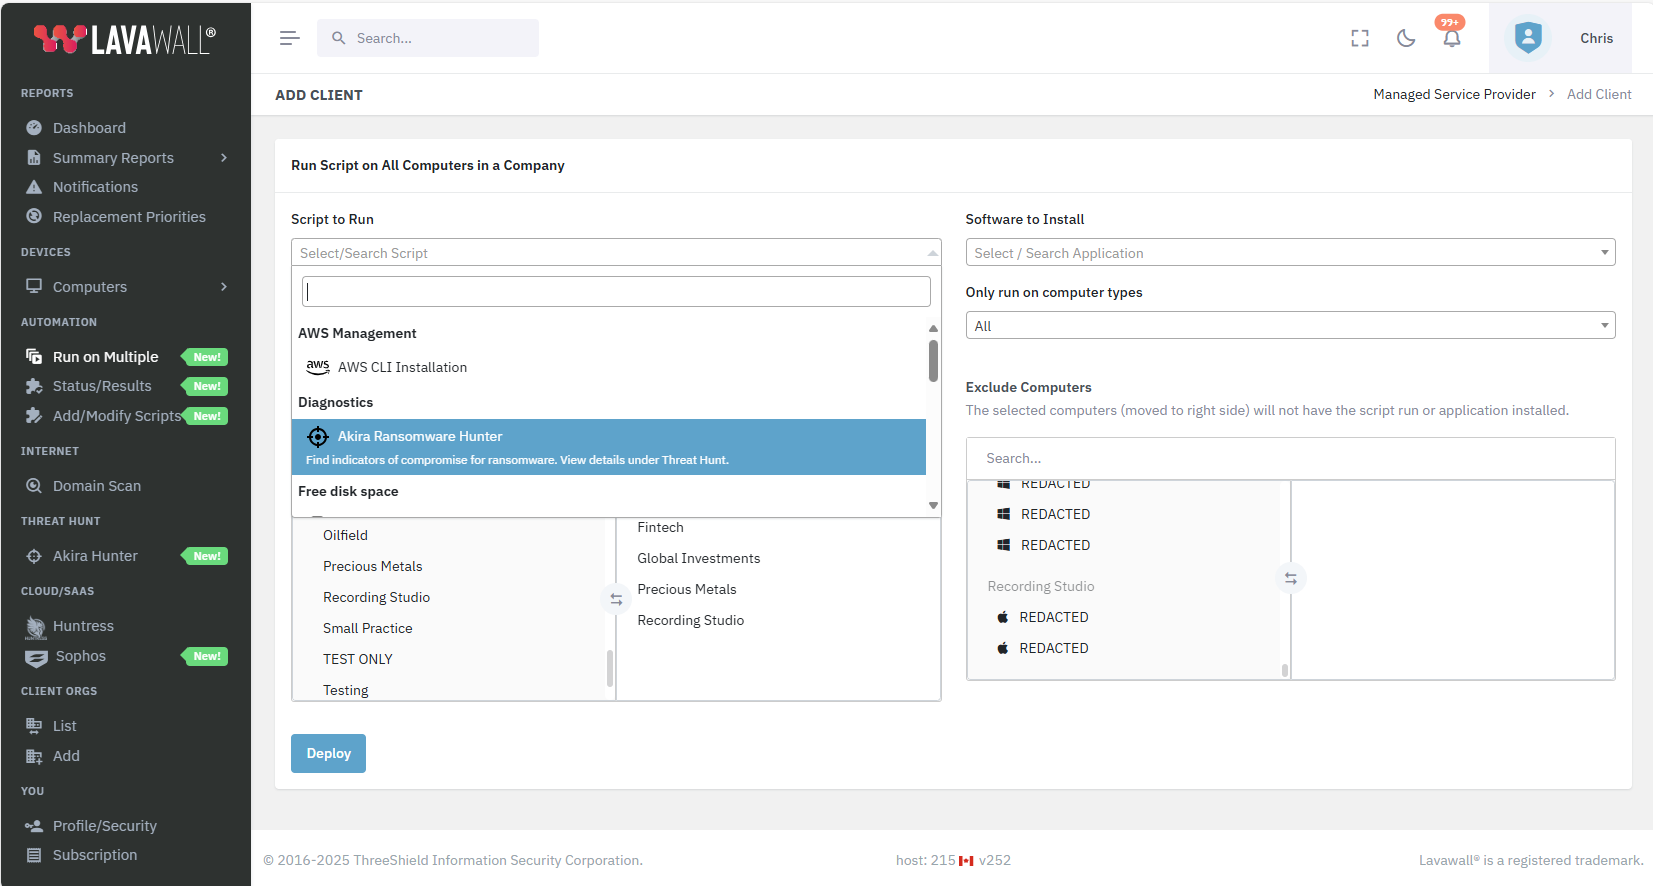
La vue sommaire affiche le nombre d’éléments trouvés dans l’ensemble de votre parc. Cliquez sur n’importe quel badge rouge pour ouvrir le détail de cet indicateur. Déployez le chasseur en choisissant une organisation dans la liste déroulante de la page sommaire et en cliquant sur Déployer, ou exécutez-le depuis le menu Exécuter un script dans le détail de l’appareil, ou poussez-le vers de nombreuses entreprises et de nombreux types d’ordinateurs à la fois. Un ordinateur typique termine en 5 à 15 minutes, et le chasseur s’exécute aussi automatiquement dans les analyses de santé mensuelles de Lavawall®.
Le déploiement s’appuie sur le RMM que vous utilisez déjà, avec des intégrations pour Atera, ConnectWise, Datto, N-Able et Panorama9, afin que vous puissiez joindre un seul appareil ou tout un portefeuille de clients depuis un seul écran.
Vous voulez un avis humain sur un constat? Cliquez sur le bouton Clavardage et un expert en cybersécurité de niveau 3 l’examinera avec vous.
Vous pensez être encore compromis?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, peut mener la chasse avec vous, trier ce qu’elle trouve et confirmer que l’intrus est bel et bien parti.
Questions courantes
- En quoi est-ce différent de notre antivirus ou de notre EDR?
- Il cherche les signes avant-coureurs que les autres outils ignorent. L’antivirus et l’EDR surveillent les exécutables connus et les comportements pendant que le rançongiciel s’exécute; le chasseur va plus loin, de sorte que vous détectez d’abord une instance dormante ou manquée.
- Combien de temps dure une analyse?
- Généralement de 5 à 15 minutes par ordinateur, et il s’exécute automatiquement dans les analyses de santé mensuelles.
- Que recherche-t-il?
- Notes de rançon (Akira et variantes courantes), outils d’exfiltration, outils d’accès à distance installés et processus suspects de type « living off the land ».