Se préparer à la PPCDA
Se préparer à la PPCDA (Loi sur la protection de la vie privée et des données des consommateurs, projet de loi C-36)
Réalisez vos contrôles de protection de la vie privée une seule fois : ils démontrent votre conformité à la LPRPDE dès aujourd’hui et votre préparation à la PPCDA demain. Cette page énumère ce que le projet de loi C-36 reprend de la LPRPDE, ce qu’il ajoute et comment Lavawall® vous aide à chaque étape.
Commencer votre évaluation de préparation à la PPCDA Voir les étapes
Projet de loi C-36 · proposé, non en vigueur · Qu’est-ce que la PPCDA?
Faites le travail une seule fois
La Loi sur la protection de la vie privée et des données des consommateurs (PPCDA) constitue la partie 1 du projet de loi C-36. Elle remplacerait la partie de la LPRPDE (Loi sur la protection des renseignements personnels et les documents électroniques) consacrée à la vie privée. Elle transforme en grande partie les dix principes de la LPRPDE en obligations légales précises; un programme de conformité à la LPRPDE qui fonctionne couvre donc déjà l’essentiel de ce qu’elle exige.
Dans Lavawall®, la LPRPDE et la PPCDA sont des cadres distincts associés à un même ensemble de contrôles. Ajoutez les deux, et chaque contrôle que vous mettez en œuvre et appuyez de preuves compte pour les deux lois. La LPRPDE montre où vous en êtes au regard de la loi en vigueur; l’évaluation de préparation à la PPCDA ne pose que les questions auxquelles votre travail de conformité à la LPRPDE n’a pas déjà répondu. Il n’y a pas de seconde évaluation, pas de second ensemble de preuves et pas de seconde bibliothèque de politiques.
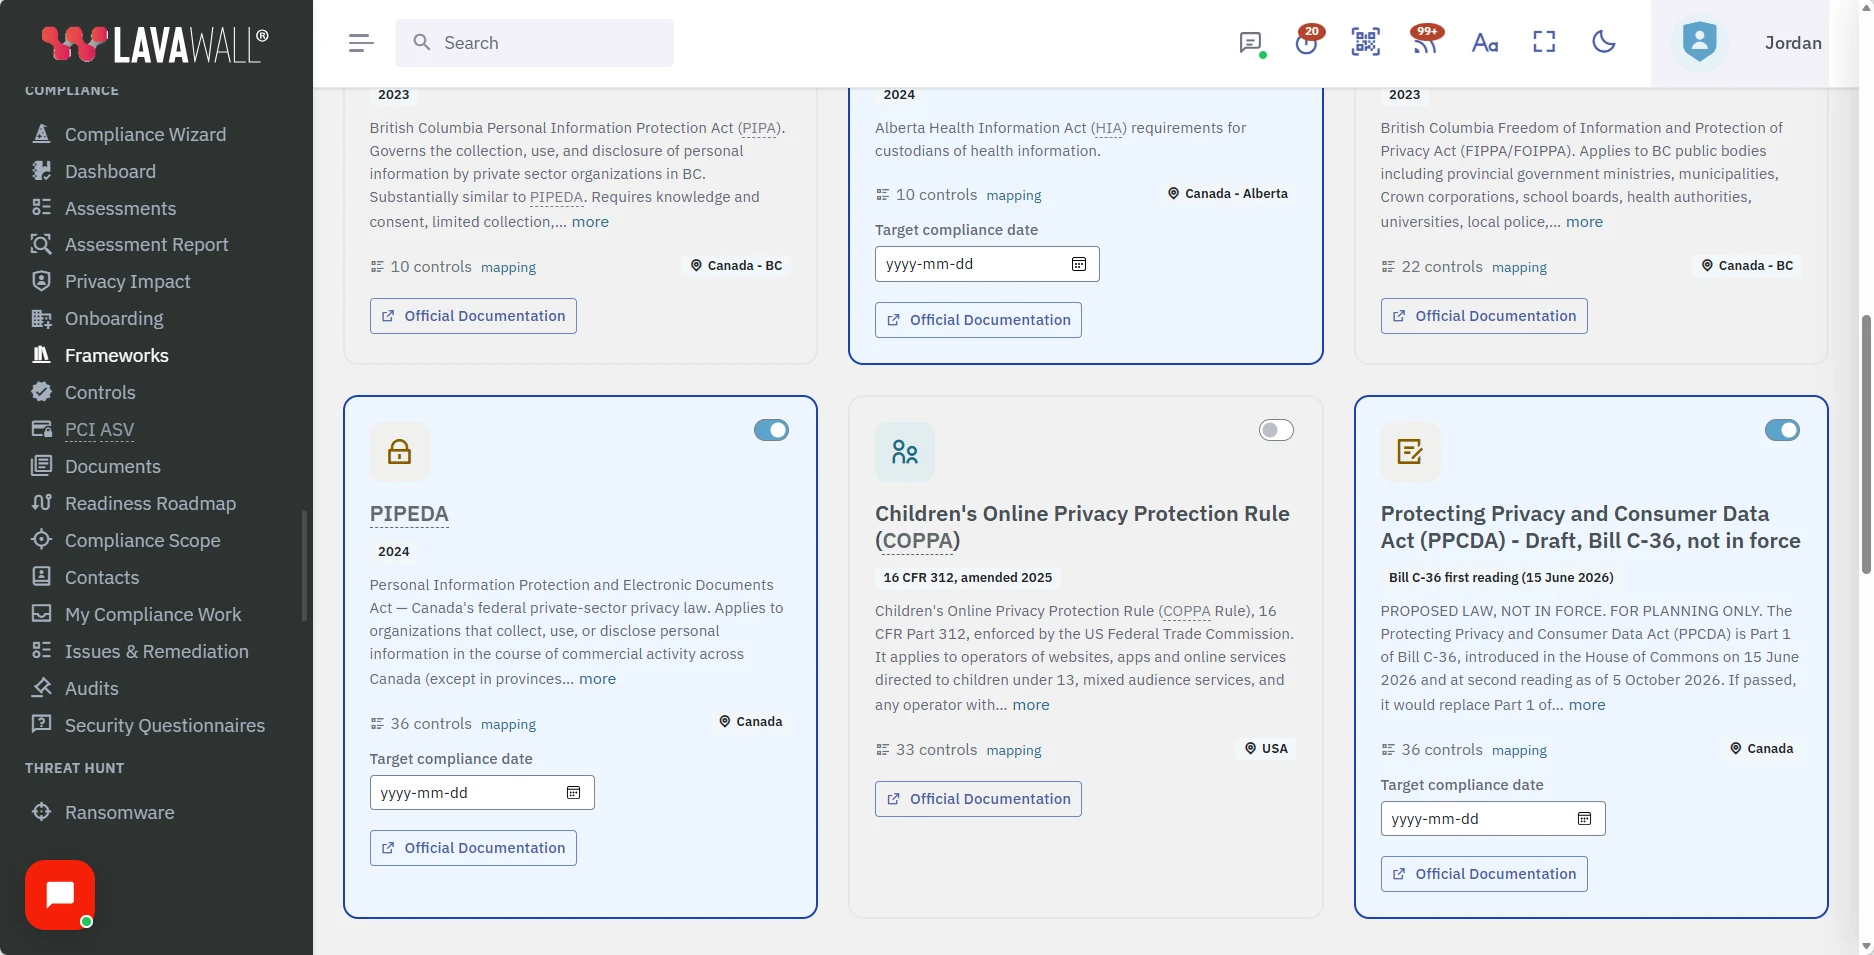
Il en va de même pour le droit provincial. La PIPA de l’Alberta, la PIPA de la Colombie-Britannique, la Loi 25 du Québec et les lois sur la protection des renseignements sur la santé sont associées aux mêmes contrôles, et une seule évaluation des facteurs relatifs à la vie privée peut toutes les couvrir à la fois.
Le projet de loi C-36 en était à l’étape de la deuxième lecture le 6 octobre 2026. Les numéros d’article suivent le texte de la première lecture et pourraient changer en comité. Lavawall met le cadre à jour à mesure que le projet de loi avance.
Les étapes, et comment Lavawall® vous aide à chacune
| Étape | LPRPDE aujourd’hui | PPCDA (projet de loi C-36) | Comment Lavawall® vous aide |
|---|---|---|---|
| 1. Désigner le responsable et mettre en place un programme écrit de protection de la vie privée | Déjà dans la LPRPDE (principe 4.1) | Programme proportionné au volume et à la sensibilité, avec formation (art. 7-9) | Modèles de politiques et de procédures associés aux deux lois, une fiche de coordonnées du responsable de la protection de la vie privée et le suivi de l’acceptation des politiques |
| 2. Former votre personnel | Déjà dans la LPRPDE (principe 4.1.4) | La formation fait partie du programme (par. 9(1)c)) | Formation en sensibilisation à la sécurité et en droit de la vie privée, y compris un cours sur le projet de loi C-36, avec des certificats de réussite comme preuves |
| 3. Savoir quels renseignements personnels vous détenez et où ils vont | Nécessaire pour respecter les principes 4.1.3 et 4.7 | Nécessaire pour les art. 11 et 57 et l’al. 62(2)d) | Flux de données et inventaire des fournisseurs avec les pays de traitement, et découverte des SaaS pour trouver les applications infonuagiques que les gens utilisent réellement, et qui les utilise |
| 4. Évaluer chaque transfert à l’extérieur du Canada | Faire preuve de transparence et rester responsable (principe 4.1.3) | Nouveau : une évaluation des facteurs relatifs à la vie privée et des mesures d’atténuation avant le transfert (art. 57) | Le type Transfer outside Canada de l’outil d’évaluation des facteurs relatifs à la vie privée, proposé automatiquement pour chaque flux transfrontalier et chaque fournisseur à l’étranger |
| 5. Consigner pourquoi vous recueillez, avant de recueillir | Définir les fins (principe 4.2) | Nouveau : fins jugées appropriées et consignées au préalable (art. 12) | Une évaluation générale des facteurs relatifs à la vie privée et un modèle de registre des fins |
| 6. Évaluer avant d’invoquer l’intérêt légitime | Non prévu par la LPRPDE | Nouveau : une évaluation des facteurs relatifs à la vie privée portant sur les effets négatifs, avec des mesures pour les réduire (art. 18) | Le type Legitimate interest assessment et un contrôle qui en assure le suivi |
| 7. Repérer et encadrer l’IA et les décisions automatisées | S’appliquent : transparence et responsabilité | Nouveau : décrire les systèmes de décision automatisée, expliquer les décisions et permettre leur révision par un employé (al. 62(2)c) et par. 63(4) à (6)) | La détection de l’IA fantôme dans la découverte des SaaS, le type d’évaluation AI and automated decisions et un registre indiquant si chaque fournisseur d’IA peut entraîner ses modèles avec vos données |
| 8. Protéger les renseignements des enfants | Consentement valable des mineurs (lignes directrices du CPVP) | Nouveau : toute personne de moins de 18 ans est un enfant, et ses renseignements sont sensibles (art. 2 et 4) | Des contrôles pour les enfants qui définissent l’âge prévu par chaque loi (COPPA : moins de 13 ans; PPCDA : moins de 18 ans) et vous orientent vers la règle la plus stricte |
| 9. Protéger les renseignements | Déjà dans la LPRPDE (principe 4.7) | Mesures de sécurité proportionnelles à la sensibilité (art. 56) | Surveillance et application des correctifs sous Windows, macOS et Linux, vérifications du chiffrement des disques (BitLocker et FileVault), authentification multifacteur et révisions des accès, et vérifications automatiques des contrôles qui conservent des preuves datées |
| 10. Détecter, signaler et consigner les atteintes | Déjà dans la LPRPDE (art. 10.1 à 10.3) | Signaler, aviser et consigner (art. 58-61) | Détection des atteintes dans Microsoft 365, Entra ID et Google Workspace, surveillance de la sécurité des postes de travail et modèles de réponse aux incidents |
| 11. Supprimer sur demande, y compris chez les fournisseurs de services | Conservation et élimination (principe 4.5) | Nouveau : élimination sur demande, qui s’étend aux fournisseurs de services (art. 54) | Une procédure de demande d’élimination et des fiches de fournisseurs qui montrent qui détient quoi |
| 12. Dire aux gens comment vous traitez leurs renseignements | Déjà dans la LPRPDE (principe 4.8) | Politique en langage clair, y compris les transferts et les décisions automatisées (art. 62) | Modèles de politiques de confidentialité, la divulgation du traitement à l’étranger établie à partir de vos flux de données et un centre de confiance public |
Évaluations des facteurs relatifs à la vie privée : un seul dossier pour toutes les lois
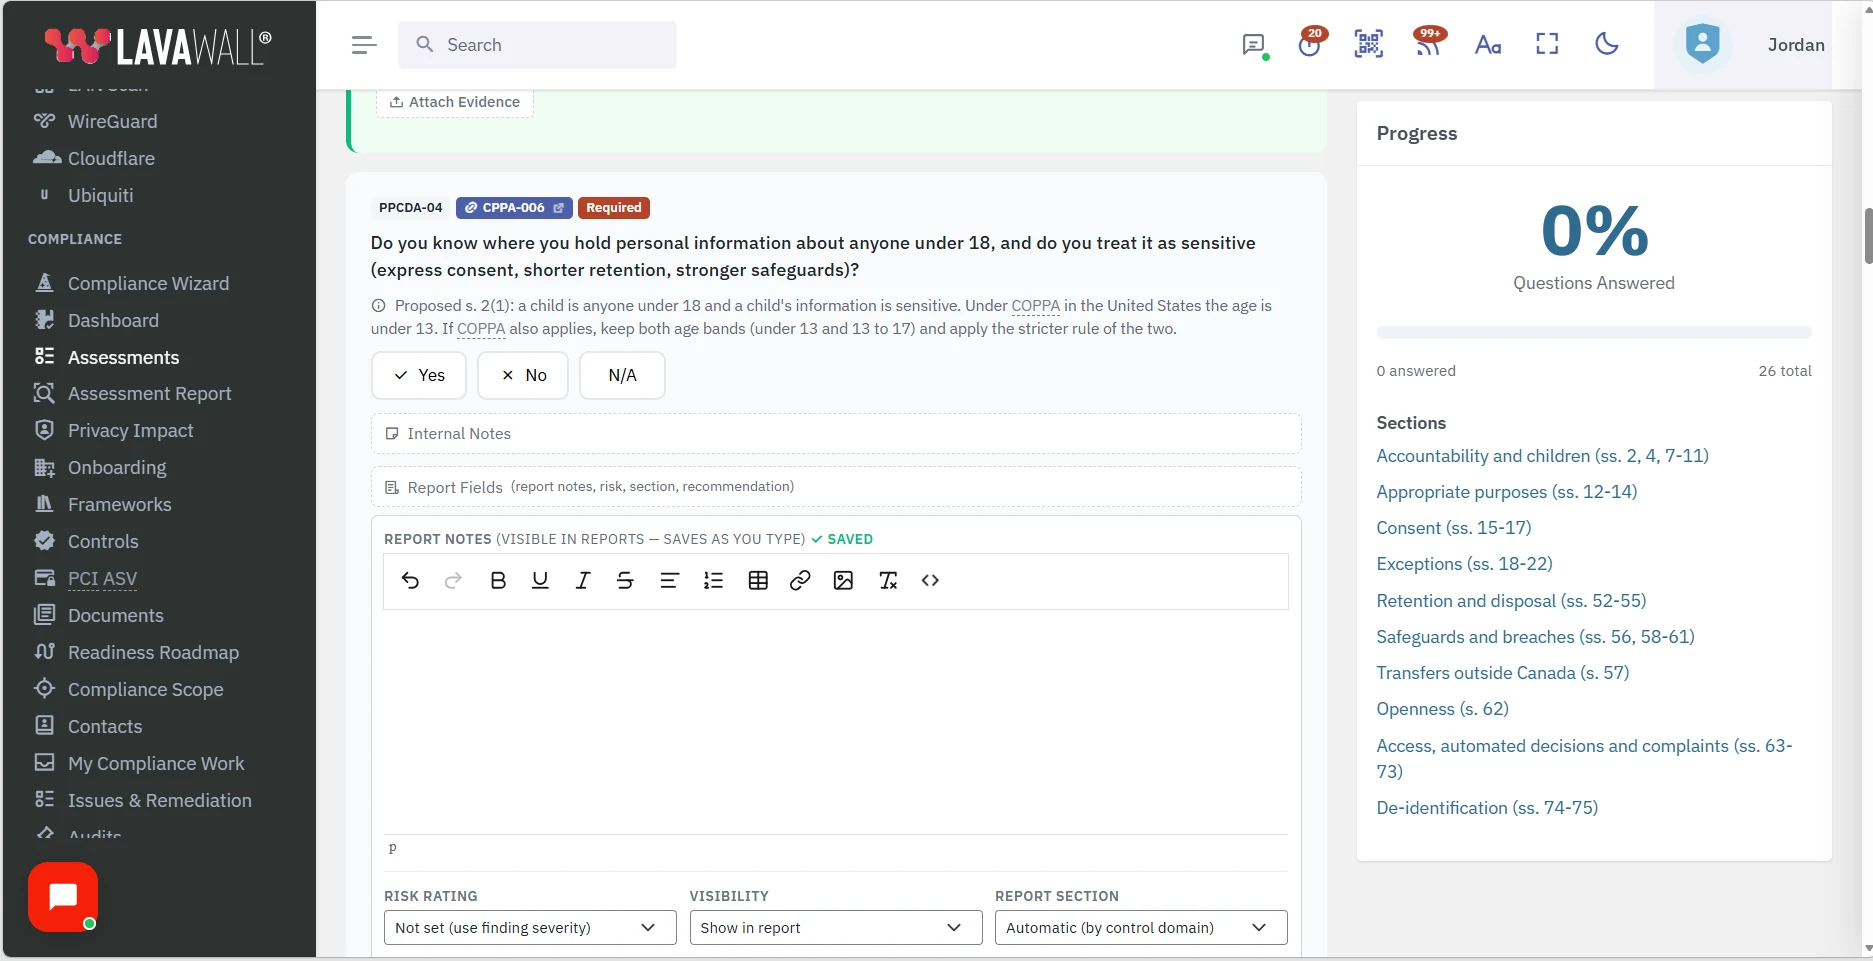
Une évaluation des facteurs relatifs à la vie privée (EFVP) consigne quels renseignements personnels un projet, un système, un fournisseur ou un transfert traite, ce qui pourrait mal tourner pour les personnes concernées et ce que vous ferez à ce sujet. La PPCDA rend les EFVP obligatoires par la loi à deux endroits : avant de transférer des renseignements personnels à l’extérieur du Canada (art. 57) et avant d’invoquer l’intérêt légitime (art. 18). La Loi 25 du Québec les exige déjà, la Health Information Act de l’Alberta oblige les dépositaires à les soumettre, et les organismes publics de la Colombie-Britannique doivent les réaliser en vertu de la FIPPA.
Lavawall® exécute une seule évaluation au regard de toutes les lois que vous sélectionnez. Vous répondez à chaque question une seule fois, et une étiquette sous la question indique quelles lois la posent, comme le principe 4.4 de la LPRPDE, l’art. 57 de la PPCDA, l’art. 17 de la Loi 25 du Québec ou l’article 35 du RGPD. Six types couvrent les cas courants : générale, transfert à l’extérieur du Canada, intérêt légitime, IA et décisions automatisées, HIA de l’Alberta et FIPPA de la Colombie-Britannique.
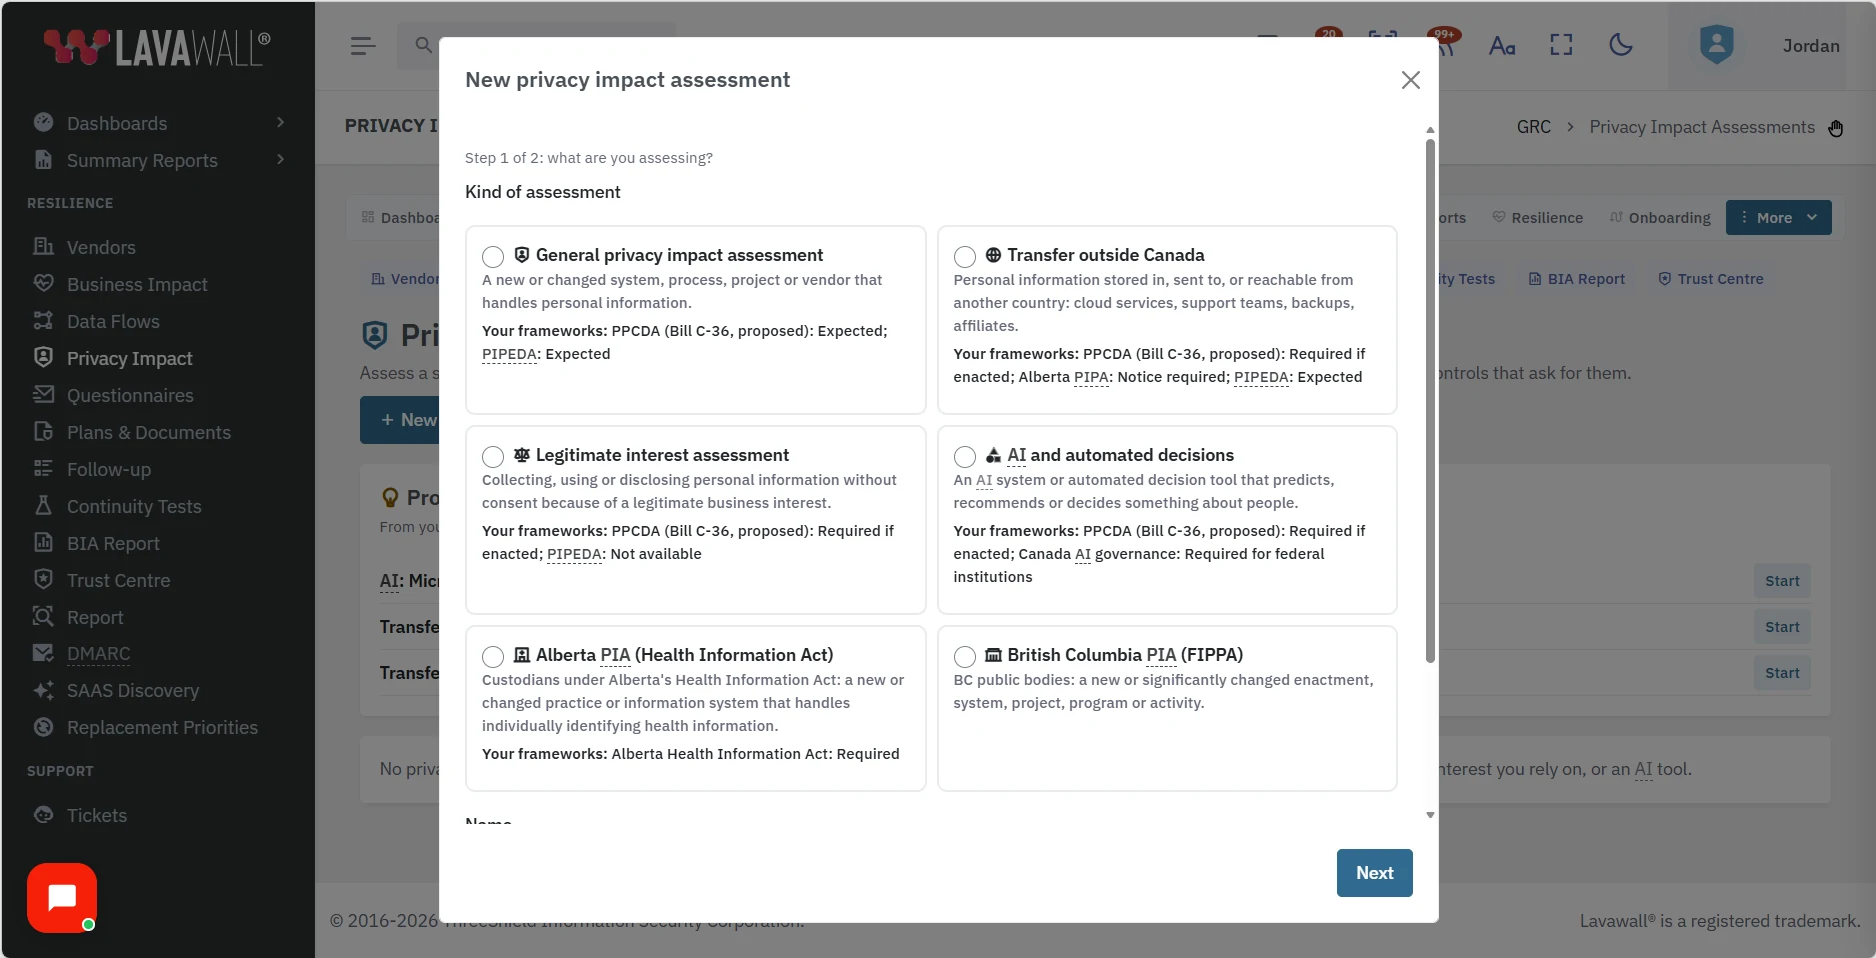
- Part de vos cadres. Les lois que vous suivez sont cochées automatiquement. Une courte étape sur le lieu et le public en suggère d’autres, comme la COPPA pour les enfants aux États-Unis ou le RGPD pour les personnes dans l’UE.
- Trouve ce qui en exige une. Les flux de données qui transportent des renseignements personnels au-delà d’une frontière, les fournisseurs qui les détiennent à l’extérieur du Canada et les fournisseurs d’IA sont proposés tant qu’ils n’ont pas d’évaluation.
- Consigne le risque. Chaque risque a une probabilité, une incidence sur les personnes, une mesure d’atténuation, un responsable et une date d’échéance. La conclusion consigne la décision et le risque résiduel.
- Garde l’approbation honnête. Quelqu’un d’autre que l’auteur l’approuve, et la modification d’une évaluation approuvée la renvoie en révision.
- Compte comme preuve. Une évaluation approuvée apparaît sur les contrôles qu’elle appuie, comme PRIV-001 et PPCDA-001, dans chaque cadre qui les associe.
- S’imprime pour l’organisme de réglementation. Un seul rapport présente les réponses, les lois qui les exigent, les risques et la décision.
Comment réaliser une évaluation des facteurs relatifs à la vie privée dans Lavawall
La découverte des SaaS et les règles sur l’IA
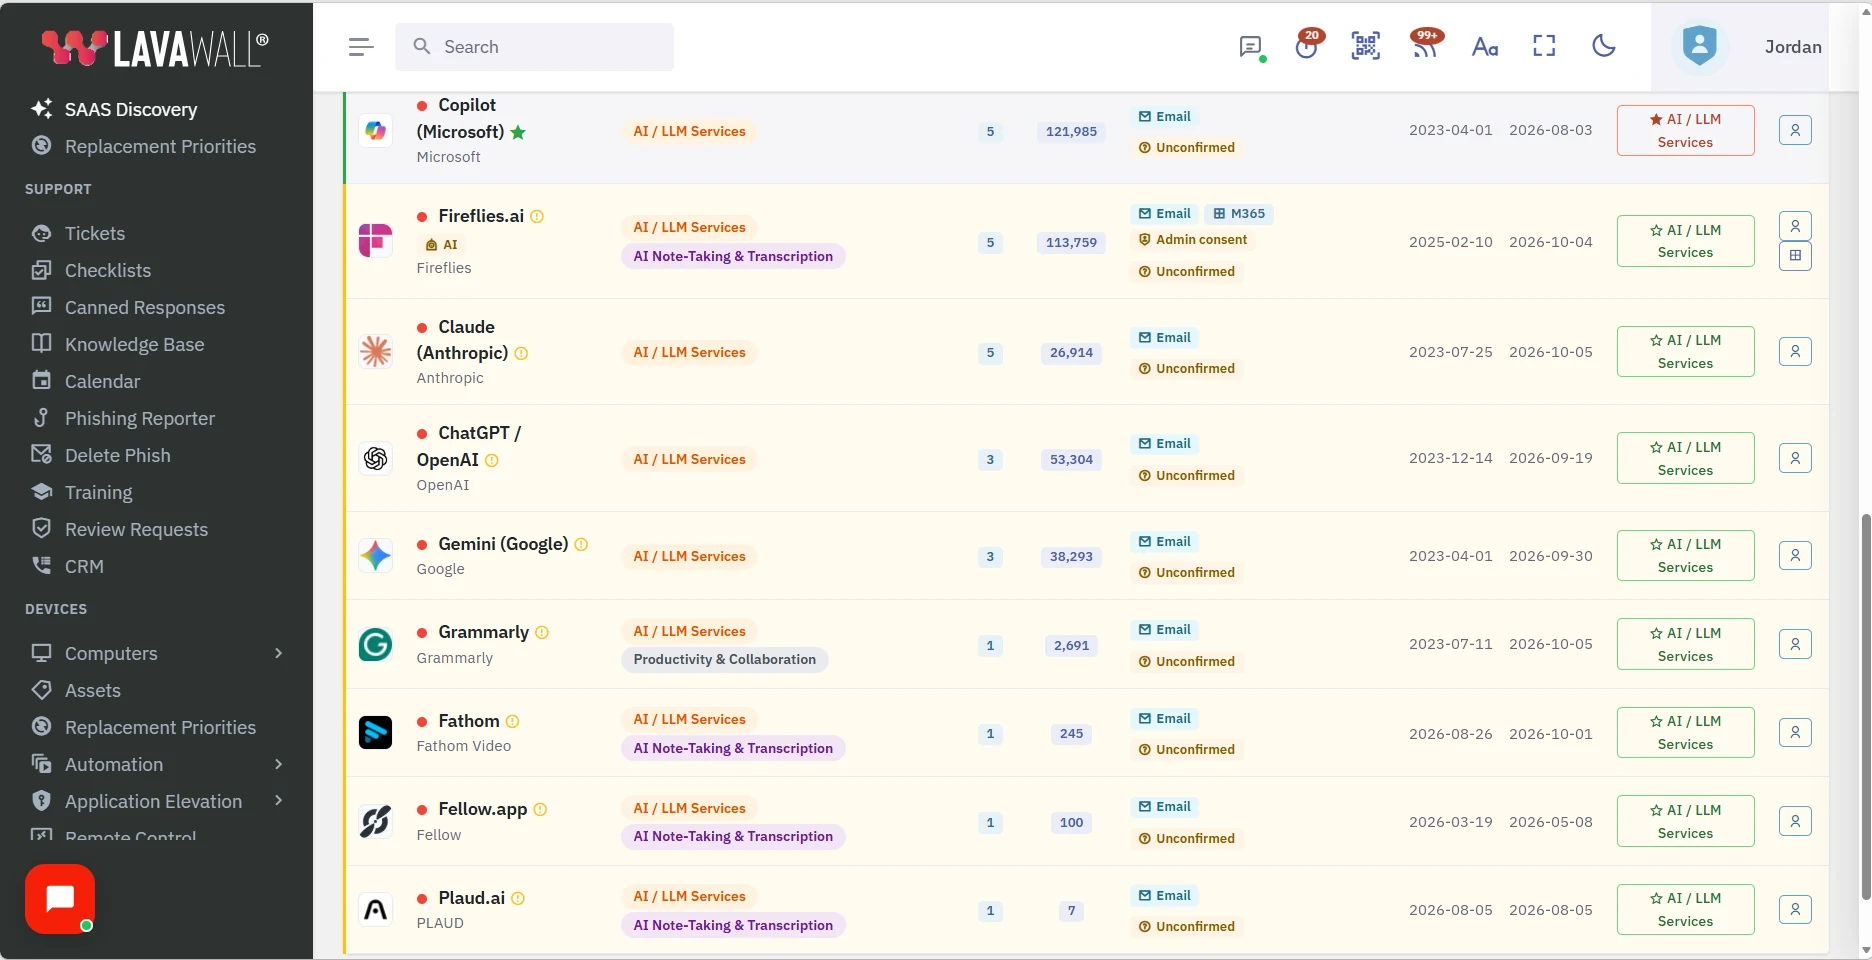
Vous ne pouvez pas évaluer un transfert ou un outil d’IA dont vous ignorez l’existence. Chaque semaine, des employés s’inscrivent à des applications infonuagiques avec leur courriel professionnel, et bon nombre d’entre elles incluent maintenant des fonctions d’IA qui lisent tout ce qu’on y colle. Selon la PPCDA, un outil d’IA qui prend ou appuie des décisions concernant des personnes exige une description dans votre politique de confidentialité, une explication sur demande et un moyen pour une personne de demander à un employé de réviser le résultat.
La découverte des SaaS de Lavawall® examine les métadonnées des courriels au regard d’un catalogue organisé de 1 277 applications SaaS, y compris des outils d’IA, et montre quels services sont utilisés et qui, précisément, les utilise. Ajoutez chacun comme fournisseur. À partir de là, la fiche du fournisseur indique où il traite les données et si ses conditions l’empêchent d’entraîner ses modèles avec vos données, et l’outil d’EFVP propose une évaluation de l’IA jusqu’à ce qu’elle soit faite.
À propos de la découverte des SaaS · Qu’est-ce que l’IA fantôme?
Vos propres données restent au Canada
Toutes les données que vous fournissez à Lavawall® sont stockées au Canada. Les notifications peuvent transiter par des fournisseurs de services irlandais et américains; la page sur la résidence des données au Canada énumère chaque exception. Cela compte ici : les dossiers que vous conservez pour démontrer votre préparation à la PPCDA restent au Canada, et vous voyez exactement quels services de notification se trouvent à l’extérieur.
Lavawall est conçu, hébergé et soutenu au Canada par ThreeShield Information Security Corporation, un cabinet d’audit de Calgary. ThreeShield suit le projet de loi C-36 et met à jour le cadre de la PPCDA à mesure qu’il évolue en comité.
Un plan que vous pouvez commencer ce trimestre
- Ajoutez la LPRPDE et la PPCDA dans l’assistant de conformité, de même que toute loi provinciale qui s’applique à vous.
- Répondez à l’évaluation de préparation. Vos réponses sur la LPRPDE sont reportées; les questions sur la PPCDA n’affichent que les lacunes.
- Cartographiez vos flux de données et vos fournisseurs, et lancez la découverte des SaaS pour trouver ce qui manque à la liste.
- Réalisez une évaluation de transfert pour chaque flux ou fournisseur qui envoie des renseignements personnels à l’extérieur du Canada, en commençant par les plus sensibles.
- Évaluez vos outils d’IA et tout intérêt légitime que vous invoquez.
- Formez votre personnel sur ce que change le projet de loi C-36, et conservez les certificats.
- Révisez une fois par année, et chaque fois que le projet de loi change en comité.
Commencez votre évaluation de préparation à la PPCDA →
Cette page résume un projet de loi à des fins de planification. Elle ne constitue pas un avis juridique; confirmez le texte actuel du projet de loi C-36 avant de vous y fier.
Questions fréquentes
- Dois-je refaire mon travail de conformité à la LPRPDE pour la PPCDA?
- Non. La plus grande partie de la PPCDA (Loi sur la protection de la vie privée et des données des consommateurs, projet de loi C-36) reprend la LPRPDE sous forme d’obligations précises. Dans Lavawall, la LPRPDE et la PPCDA sont associées aux mêmes contrôles : un contrôle que vous mettez en œuvre et appuyez de preuves une seule fois compte pour les deux. Vous réalisez vos contrôles une seule fois pour vous conformer à la LPRPDE dès aujourd’hui et être prêt pour la PPCDA demain; seules les nouvelles obligations représentent du travail supplémentaire.
- Qu’est-ce qui est nouveau dans la PPCDA par rapport à la LPRPDE?
- Une évaluation des facteurs relatifs à la vie privée avant de transférer des renseignements personnels à l’extérieur du Canada (art. 57), une évaluation des facteurs relatifs à la vie privée avant d’invoquer l’intérêt légitime (art. 18), l’enregistrement des fins avant la collecte (art. 12), la suppression ou l’anonymisation sur demande, qui s’étend aux fournisseurs de services (art. 54), l’explication et la révision humaine des décisions automatisées (art. 62-63), le traitement de toute personne de moins de 18 ans comme un enfant dont les renseignements sont sensibles (art. 2 et 4), et une norme de dépersonnalisation (art. 74-75).
- Par où commencer pour me préparer à la PPCDA?
- Par les transferts à l’extérieur du Canada. Cartographiez où vont les renseignements personnels, y compris les services infonuagiques, les équipes de soutien, les sauvegardes et les outils d’IA, et réalisez une évaluation des facteurs relatifs à la vie privée pour chaque transfert. C’est la plus importante des nouvelles obligations, et cet inventaire répond aussi dès aujourd’hui aux questions de la Loi 25 du Québec et de la PIPA de l’Alberta.
- La PPCDA est-elle en vigueur?
- Non. Le projet de loi C-36 a été déposé le 15 juin 2026 et en était à l’étape de la deuxième lecture en octobre 2026. Il entrera en vigueur à une date fixée par décret, une fois que la Commission de la sécurité numérique et de la protection des données existera. La LPRPDE s’applique d’ici là.
- Où Lavawall stocke-t-il les données que j’y saisis?
- Toutes les données que vous fournissez sont stockées au Canada. Les notifications peuvent transiter par des fournisseurs de services irlandais et américains; la page sur la résidence des données au Canada énumère chaque exception.