Alerte précoce contre les rançongiciels
Détectez les rançongiciels à l’étape de préparation, avant le début du chiffrement.
Lavawall® recherche des indicateurs de compromission et les met en corrélation avec des signaux d’identité pour faire ressortir une attaque pendant qu’elle est encore en préparation, et non après le chiffrement des fichiers de vos clients. Il fonctionne en parallèle de l’EDR que vous avez déjà.
Commencer gratuitement, sans carte de crédit Voir comment ça fonctionne
Chasse aux IOC · Akira Ransomware Hunter · ITDR · compatible avec votre EDR
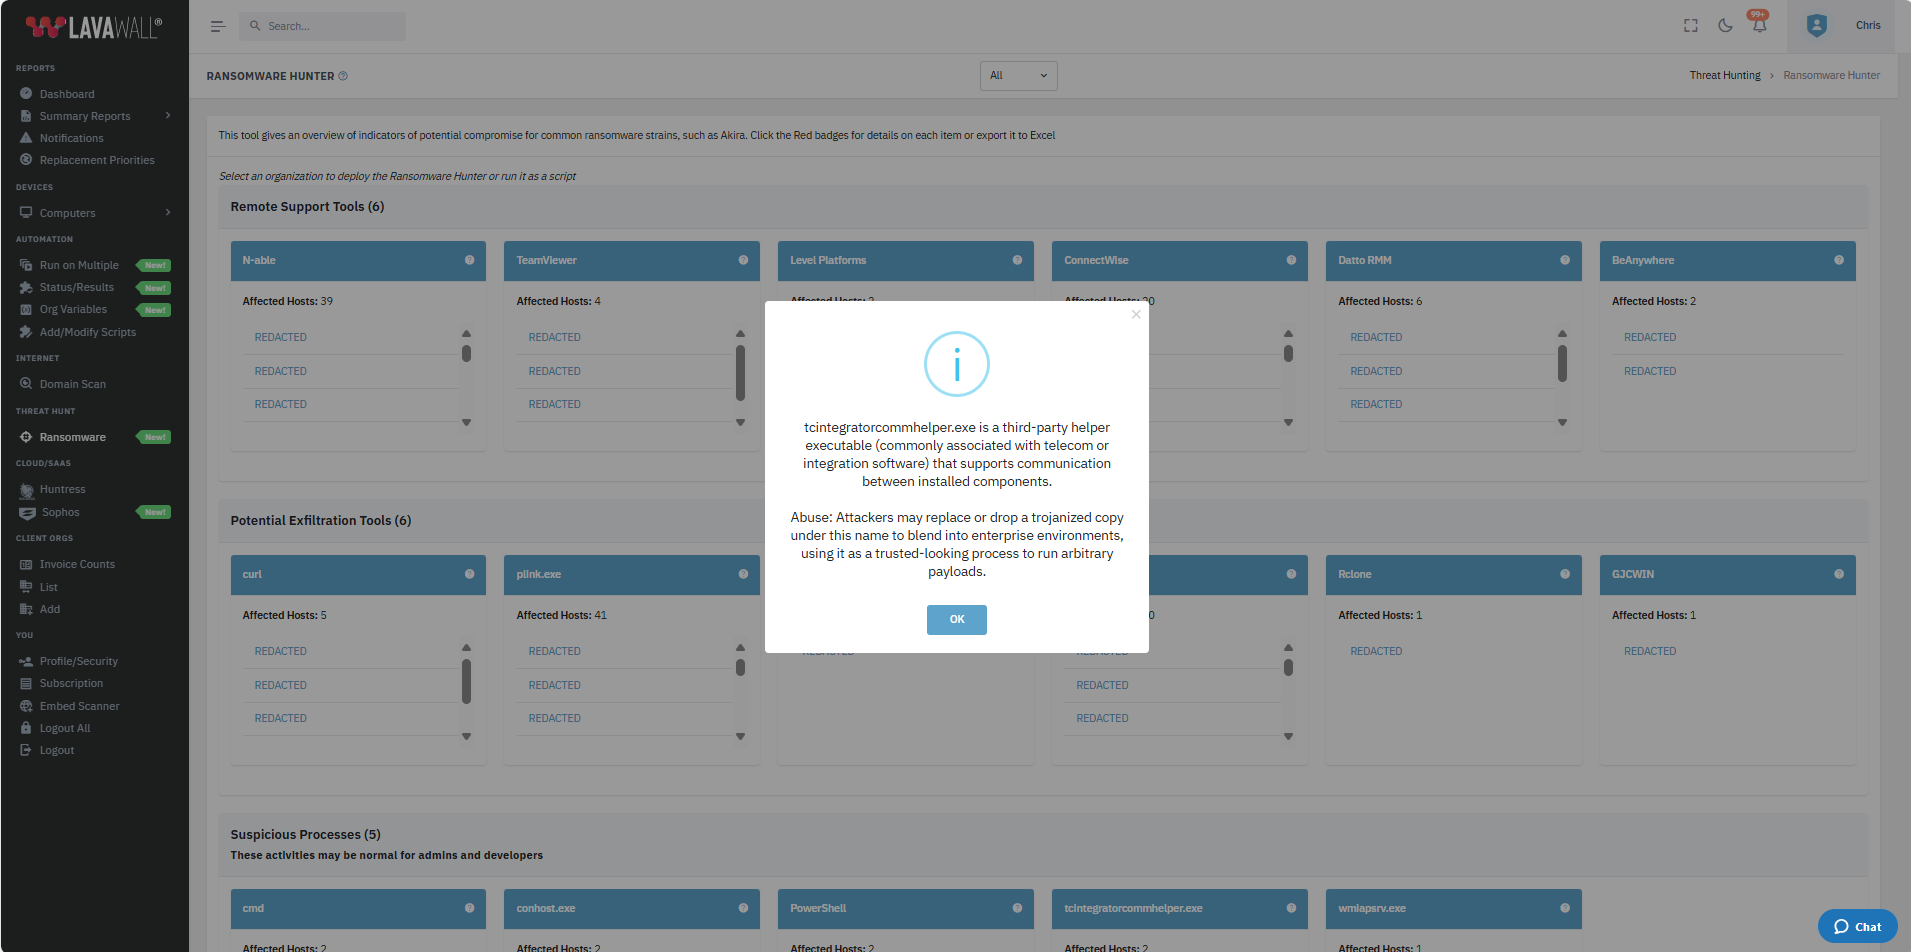
Une alerte pendant qu’il est encore temps d’agir
Un rançongiciel n’est pas instantané. Il y a une fenêtre de préparation, et Lavawall® est conçu pour la détecter.
Chasse aux IOC
Recherche en continu, sur les postes de travail et les locataires infonuagiques, les indicateurs de compromission qui apparaissent pendant la reconnaissance et le déplacement latéral.
Akira Ransomware Hunter
Un outil de chasse dédié, réglé sur les comportements et les artefacts des opérateurs de rançongiciels actifs, pour qu’un scénario connu soit détecté pendant qu’il se déroule.
Corrélation des identités (ITDR)
Met en corrélation les anomalies d’identité et les indicateurs des postes de travail, de sorte qu’un compte compromis accompagné d’une activité suspecte sur l’hôte forme une seule alerte reliée, et non deux alertes ratées.
Fonctionne en parallèle de votre EDR
Ajoute une alerte précoce par-dessus la protection des postes de travail que vous utilisez déjà. Gardez votre couverture actuelle et obtenez la vue de l’étape de préparation qui lui manque.
Comment ça fonctionne
Déployez-le en parallèle de votre EDR
Poussez l’agent Lavawall® vers les postes de travail et connectez vos locataires infonuagiques. Il fonctionne en parallèle de votre protection existante des postes de travail.
Recherchez et mettez en corrélation
La chasse aux IOC, Akira Ransomware Hunter et la surveillance des identités s’exécutent en continu et mettent en corrélation les signaux de l’hôte et du compte.
Agissez dans la fenêtre de préparation
Une alerte précoce corrélée se déclenche pendant que l’attaque est encore en préparation, ce qui vous laisse le temps d’isoler et d’intervenir avant le chiffrement.
Pourquoi la détection à l’étape de préparation l’emporte
Au moment où la protection des postes de travail voit des fichiers se faire chiffrer, l’attaquant est déjà à l’intérieur depuis des heures ou des jours. Il a fait de la reconnaissance, abusé d’identifiants et s’est déplacé latéralement; le chiffrement que vous finissez par détecter est la dernière étape, non la première. L’intercepter à ce moment, c’est payer pour la reprise au lieu de prévenir les dommages.
Lavawall® déplace la détection plus tôt. Il recherche les indicateurs et les anomalies d’identité qui apparaissent pendant la préparation, les met en corrélation en une seule alerte précoce, et le fait en parallèle de l’EDR que vous utilisez déjà. Conçu et utilisé à l’interne par ThreeShield, un cabinet d’audit de Calgary dont le personnel détient les certifications CISSP et CISA, il reflète la façon dont les intrusions réelles se déroulent.
Questions courantes
- Comment Lavawall® détecte-t-il les rançongiciels avant le début du chiffrement?
- En surveillant l’étape de préparation. Lavawall® recherche des indicateurs de compromission et les met en corrélation avec des signaux d’identité; la reconnaissance, l’abus d’identifiants et le déplacement latéral qui précèdent le déclenchement de la charge utile ressortent donc sous forme d’alerte précoce plutôt qu’après le chiffrement des fichiers.
- Dois-je remplacer mon EDR pour utiliser cette fonction?
- Non. Lavawall® fonctionne en parallèle de votre protection existante des postes de travail, et non à sa place. Il ajoute la chasse aux IOC, Akira Ransomware Hunter et la corrélation des menaces visant les identités par-dessus l’EDR que vous utilisez déjà.
- En quoi consiste la corrélation des identités?
- C’est l’ITDR, la détection des menaces visant les identités et la réponse à celles-ci. De nombreux opérateurs de rançongiciels passent par des comptes volés ou détournés avant de chiffrer quoi que ce soit. Lavawall® met en corrélation les anomalies d’identité et les indicateurs des postes de travail; un compte compromis accompagné d’une activité suspecte sur l’hôte est donc détecté comme un seul événement relié.
Voyez l’attaque pendant qu’elle est encore en préparation
Chasse aux IOC, Akira Ransomware Hunter et corrélation des identités, en parallèle de votre EDR existant.
Commencez gratuitement, sans carte de crédit →