Évaluations de configuration
La porte d’entrée discrète est un paramètre que personne ne surveillait.
Lavawall® analyse en profondeur les paramètres de sécurité critiques sous Windows, Mac et Linux, puis vous avertit automatiquement dès qu’une machine devient moins sécurisée. Les correctifs attirent l’attention, mais c’est la mauvaise configuration qui mène à l’intrusion.
Commencer mon essai gratuit, sans carte de créditL’associer à un cadre de référence
Windows · macOS · Linux · notifications automatiques de dérive
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
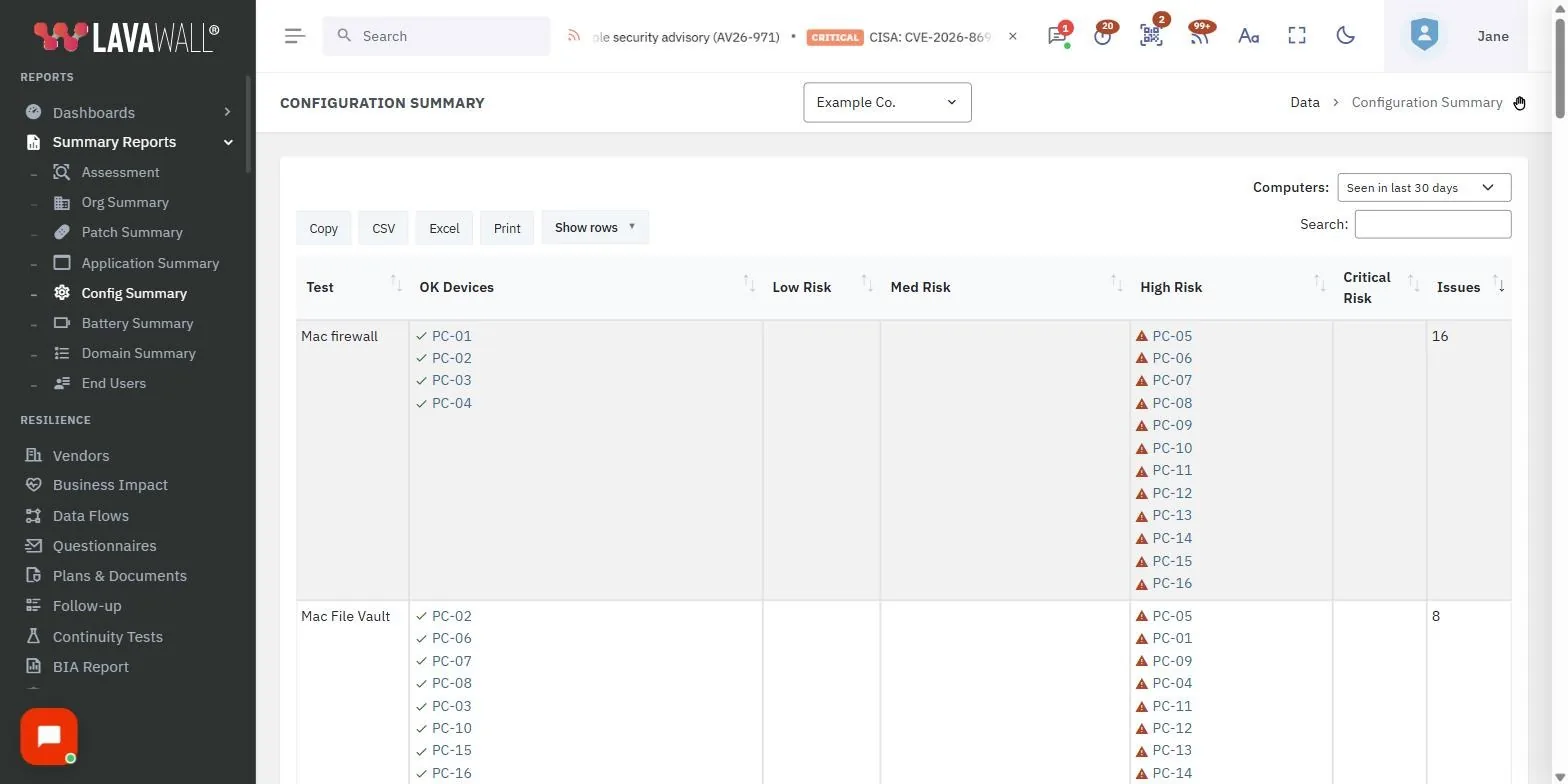
Une console, trois plateformes
Évaluations de configuration Windows
Une analyse en profondeur des paramètres de sécurité critiques de Windows, depuis la vue détaillée d’un ordinateur ou sous forme de sommaire du parc, pour voir où une machine est renforcée et où elle ne l’est pas.
Évaluations de configuration Mac
Les Mac comptent presque autant de configurations pertinentes pour la sécurité que Windows. Lavawall® les évalue avec la même profondeur au lieu de traiter le Mac comme un après-coup.
Évaluations de configuration Linux
La couverture englobe de nombreuses familles de distributions Linux, afin que les parcs hétérogènes ne laissent aucun angle mort sur les serveurs les plus importants.
Des alertes de dérive, pas seulement un instantané
Lavawall® exécute ces évaluations de façon proactive chaque jour et envoie une notification automatique chaque fois que des configurations deviennent moins sécurisées. Vous réagissez à la régression au moment où elle survient, plutôt que des mois plus tard, lors d’un audit ou d’un incident. Exportez n’importe quel sommaire des paramètres vers Excel, en CSV ou sous forme de tableaux lorsque vous devez partager la preuve.

Une analyse en profondeur sur chaque plateforme
La même évaluation quotidienne lit les paramètres pertinents pour la sécurité de chaque machine et leur attribue une note : une analyse approfondie par ordinateur et un sommaire du parc racontent donc la même histoire. Elle s’appuie sur le même agent qui surveille plus de 7 400 applications pour l’application des correctifs, de sorte que la configuration et l’état des correctifs se trouvent dans une seule console.

Paramètres de sécurité critiques de Windows, notés par ordinateur.

Les Mac comptent presque autant de paramètres pertinents pour la sécurité que Windows, évalués avec la même profondeur.

Couverture de nombreuses familles de distributions Linux, pour que les serveurs ne soient pas un angle mort.
Une preuve que votre auditeur reconnaît déjà
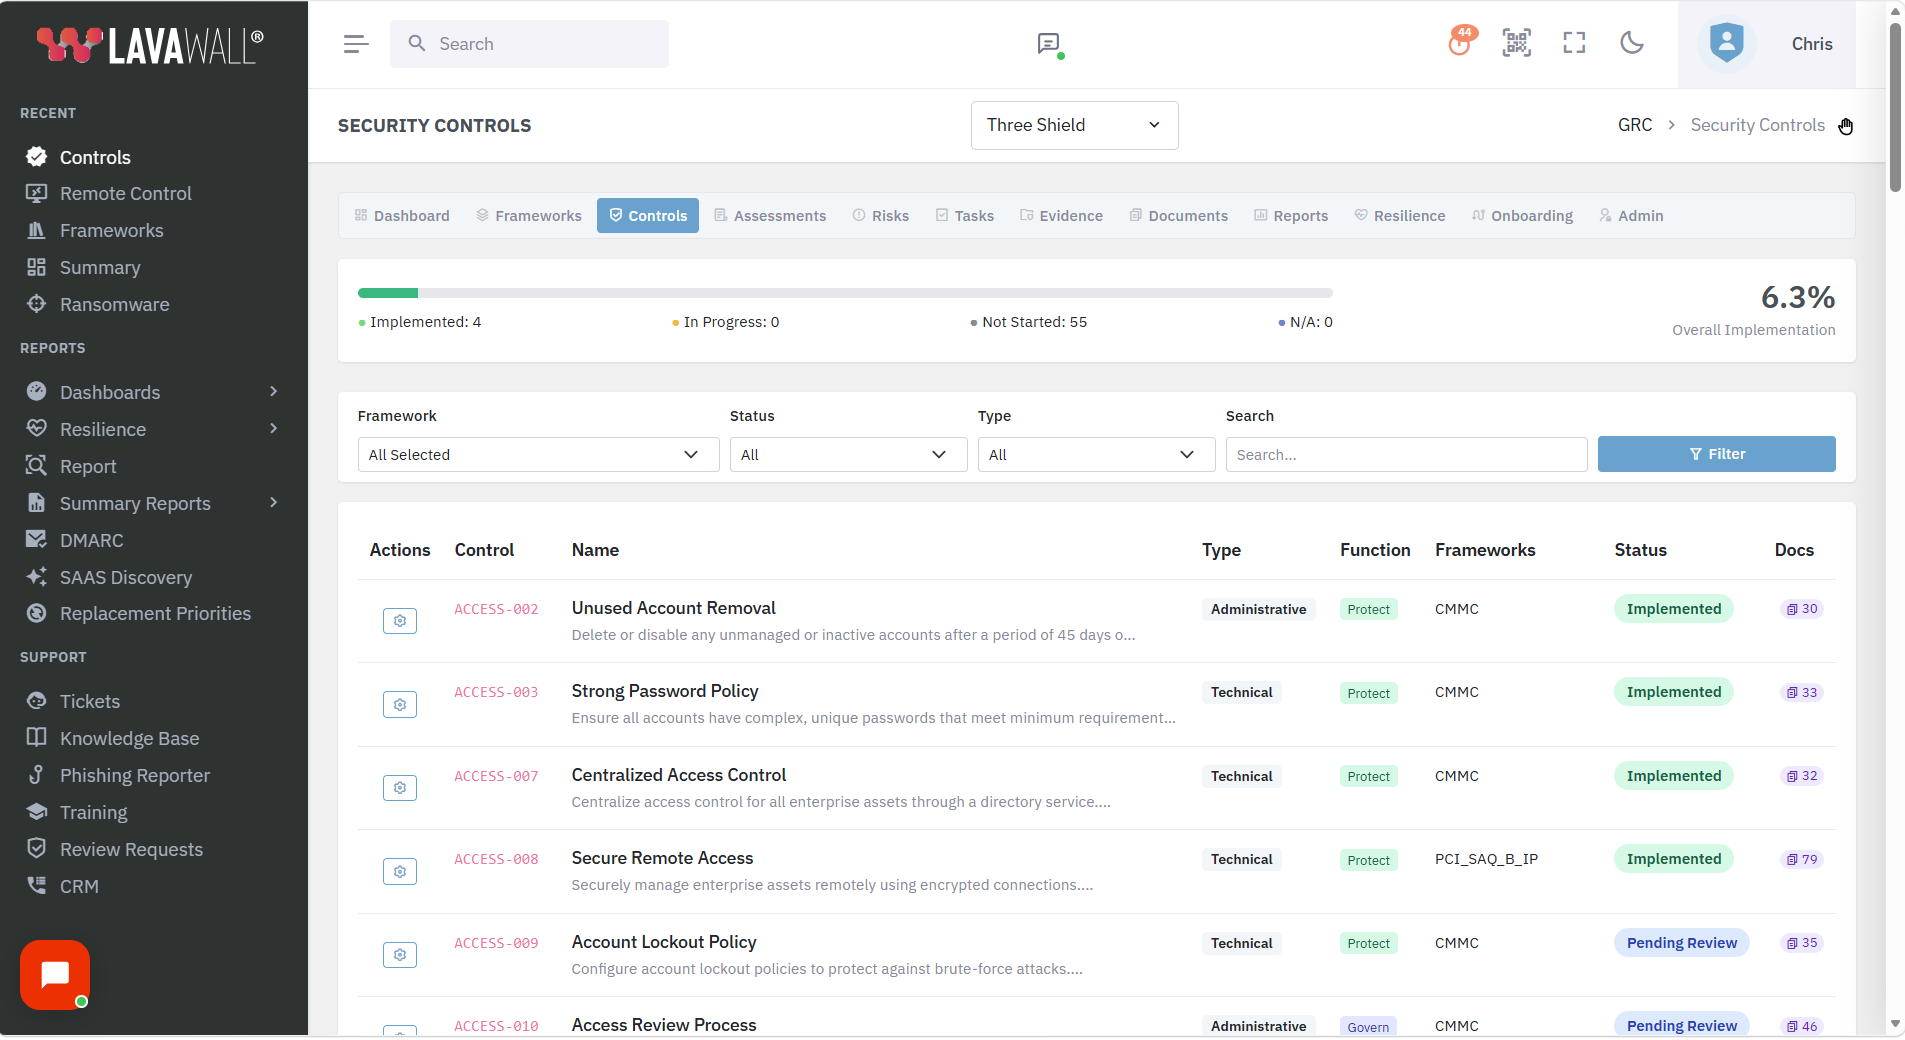
Les mauvaises configurations sont exactement ce que les contrôles de durcissement servent à détecter. Une base de référence de configuration propre et notée correspond aux cadres de référence selon lesquels vous êtes évalué, que le facteur déclencheur soit les CUI/FCI dans le cadre de la CMMC ou les données de titulaires de cartes dans le cadre de la PCI.
- CMMC 2.0
- NIST CSF 2.0
- CIS Controls v8
- PCI DSS
- ISO 27001
- SOC 2
- HIPAA
- Essential Eight
Envie qu’on vous établisse une base de référence renforcée?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, définira la base de référence sécurisée de votre parc Windows, Mac et Linux et acheminera les alertes de dérive aux personnes qui peuvent les corriger.
Questions courantes
- Quels systèmes d’exploitation sont couverts?
- Windows, macOS et Linux, y compris de nombreuses familles de distributions Linux, le tout depuis une seule console.
- Qu’est-ce que la dérive de configuration et pourquoi est-ce important?
- La dérive de configuration, c’est lorsque les paramètres s’éloignent discrètement d’une base de référence sécurisée. Elle déclenche rarement une alerte d’elle-même, et c’est pourquoi les attaquants s’y fient. Lavawall® vous avertit automatiquement lorsqu’une machine devient moins sécurisée.
- Dois-je vérifier chaque machine manuellement?
- Non. Vous obtenez une analyse approfondie par ordinateur, un sommaire du parc et des notifications automatiques en cas de régression.