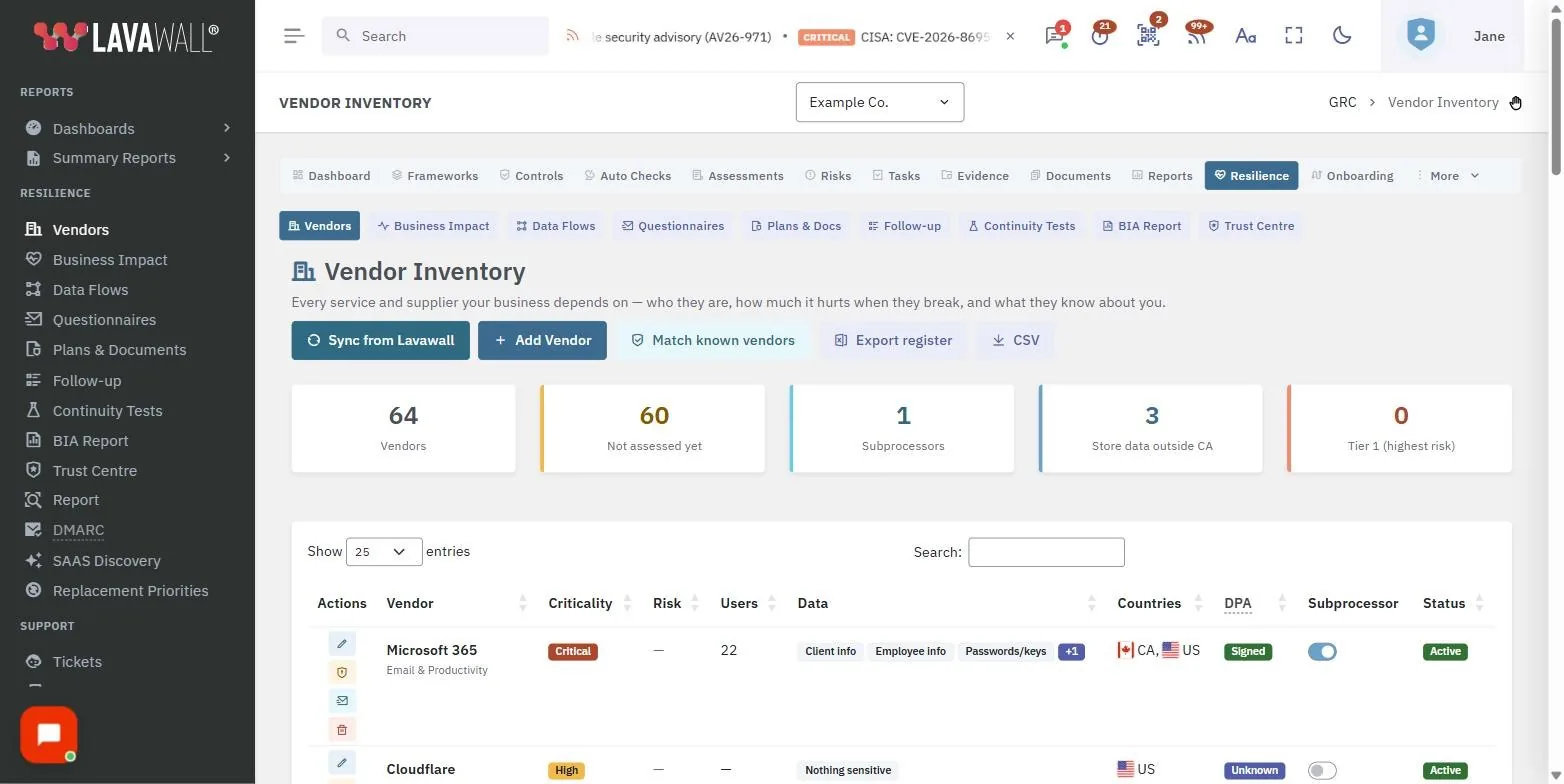
Le risque lié aux tiers est surtout un problème de recherche. Avant de pouvoir consigner qu’un fournisseur est sûr, quelqu’un doit trouver son centre de confiance, confirmer que le rapport SOC 2 est à jour, vérifier s’il détient la norme ISO 27001, lire l’entente de traitement des données et dresser la liste des sous-traitants. Pour vos dix fournisseurs les plus courants, ces renseignements sont publics et identiques pour chaque client qui les consulte. Refaire cette recherche soi-même, fournisseur par fournisseur, année après année, est du temps perdu.
Déjà rempli, pour plus de 175 fournisseurs
Lavawall® est livré avec les renseignements de conformité déjà remplis pour plus de 175 des produits SaaS, applications Microsoft 365 et applications Google Workspace les plus courants. Quand l’un d’eux fait partie de votre environnement, sa fiche n’est pas un formulaire vide.
| Déjà dans la fiche | Pour que vous n’ayez pas à le faire |
|---|---|
| SOC 2, ISO 27001, PCI DSS | Chercher le rapport ou le certificat et confirmer que le fournisseur le détient. |
| HIPAA, RGPD, FedRAMP | Déterminer si le fournisseur respecte le régime qui concerne votre obligation. |
| Entente de traitement des données | Trouver la DPA et vérifier qu’elle existe avant de signer. |
| Sous-traitants ultérieurs | Retracer à qui le fournisseur confie à son tour vos données. |
| Lien vers le centre de confiance | Chercher la page où le fournisseur publie tout ce qui précède, pour vérifier la situation actuelle en un clic. |
Pour ce qui n’est pas public, envoyez le questionnaire
La bibliothèque couvre les fournisseurs courants. Pour ceux qu’elle ne couvre pas, ou quand vous avez besoin qu’un fournisseur atteste quelque chose par écrit, Lavawall envoie automatiquement un questionnaire d’attestation de conformité au fournisseur et suit la réponse au même endroit que tout le reste. Vos efforts vont aux quelques fournisseurs qui exigent vraiment une conversation, au lieu d’être dilués entre tous.
Un volet de la plateforme GRC élargie
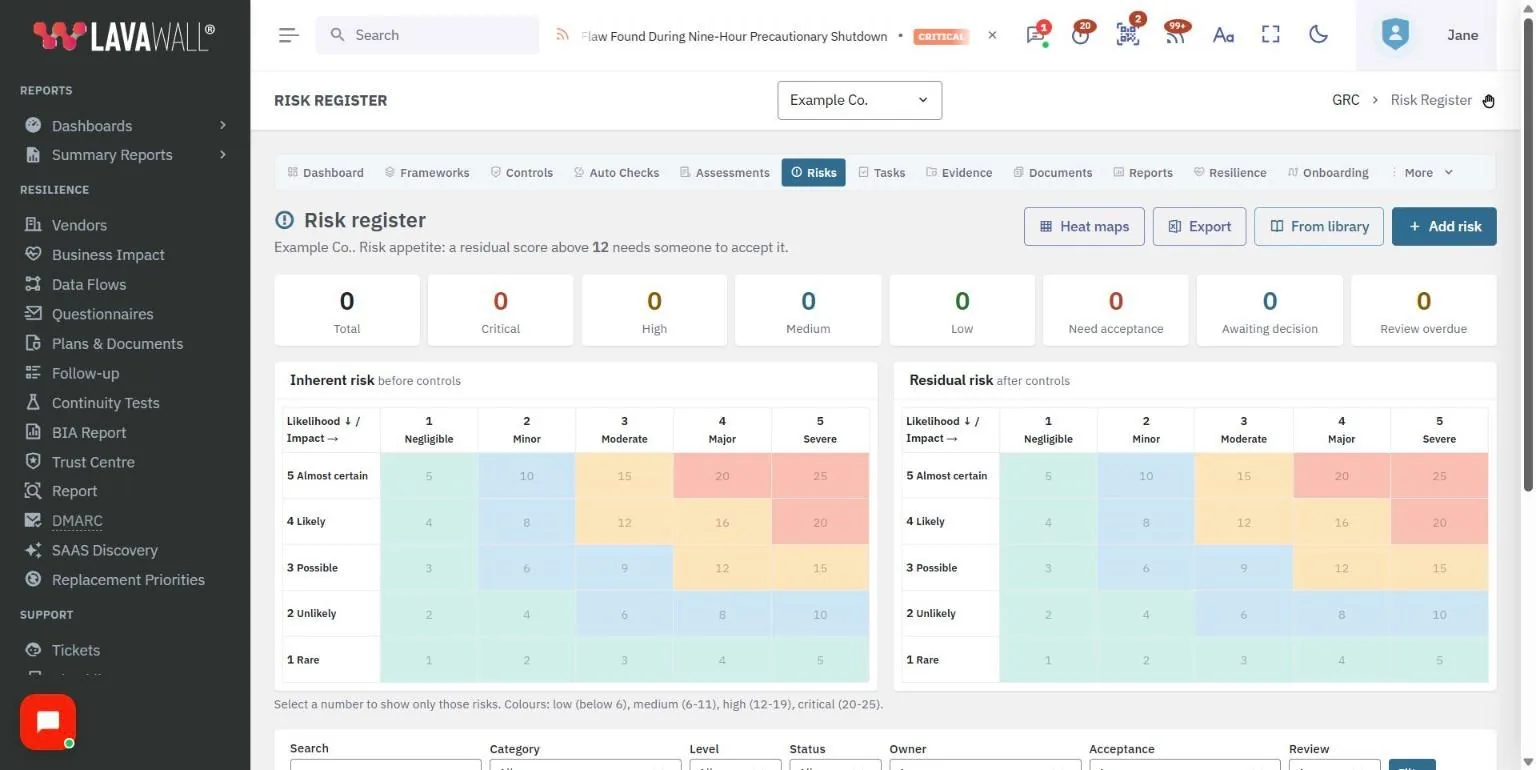
Les fiches de fournisseur ne restent pas en vase clos. Elles alimentent les contrôles relatifs aux fournisseurs et à la chaîne d’approvisionnement de vos correspondances avec les cadres de référence, de sorte que le travail que vous faites ici compte comme preuve pour les cadres de référence que vous suivez. Pour un FSG, chaque client est son propre locataire avec sa propre liste de fournisseurs, gérée depuis une seule console. Consultez l’inventaire des fournisseurs, plus léger, pour voir comment la liste se construit toute seule, et Lavawall GRC pour la plateforme qui l’entoure.
Les renseignements préremplis sont un point de départ documenté qui supprime la recherche. Pour une décision formelle sur le risque, confirmez le certificat ou le rapport en vigueur auprès du centre de confiance du fournisseur, vers lequel renvoie chaque fiche.
Foire aux questions
- Quels fournisseurs sont préremplis?
- Plus de 175 des produits SaaS, applications Microsoft 365 et applications Google Workspace les plus courants arrivent avec leurs renseignements de conformité déjà remplis : SOC 2, PCI DSS, ISO 27001, HIPAA, RGPD, FedRAMP, ententes de traitement des données, sous-traitants et liens vers les centres de confiance. Vous partez d’une fiche remplie plutôt que vide.
- Et les fournisseurs qui ne sont pas dans la bibliothèque?
- Pour n’importe quel fournisseur, vous pouvez envoyer un questionnaire d’attestation de conformité en un clic et suivre la réponse au même endroit. La bibliothèque couvre les fournisseurs courants, de sorte que vos efforts vont aux fournisseurs qui exigent vraiment une conversation.
- Puis-je me fier aux renseignements préremplis dans le cadre d’un audit?
- Pas à eux seuls. Considérez-les comme un point de départ bien documenté qui vous épargne la recherche. Pour une décision formelle sur le risque, vous confirmez le certificat ou le rapport en vigueur auprès du centre de confiance du fournisseur, vers lequel la fiche renvoie. Le but est de supprimer la fouille, pas votre jugement.