Vendor Inventory
Gardez une seule liste de tous les services et fournisseurs dont votre entreprise dépend, de l’ampleur des dégâts s’ils tombent en panne et de ce qu’ils savent de vous.
À quoi sert la page
Vendor Inventory est une page de la console Lavawall®, dans la section Continuité des affaires. Lavawall est la plateforme de RMM, de sécurité et de conformité de ThreeShield, conçue et hébergée au Canada. À propos de cette fonctionnalité.
La plupart des organisations dépendent de dizaines de services infonuagiques et de fournisseurs, dont beaucoup n’ont jamais fait l’objet d’un examen formel. Cette page construit votre liste de fournisseurs à votre place : Sync from Lavawall importe les services que Lavawall a déjà détectés, comme les applications SaaS repérées par la découverte, les logiciels détectés et les applications connectées à Microsoft 365 ou à Google Workspace. Vous évaluez ensuite chaque fournisseur à l’aide d’un assistant en quatre étapes, en langage simple.
Chaque fournisseur consigne son niveau de criticité, le nombre de personnes qui en dépendent, la difficulté de le remplacer, ce que vous feriez s’il était en panne, la façon dont ses données sont sauvegardées, les renseignements qu’il détient et l’endroit où il les stocke, si vous avez une entente de traitement des données (DPA), s’il utilise l’IA, la date de renouvellement du contrat et si sa sécurité a été vérifiée. Vous pouvez joindre des preuves, comme une DPA, un rapport SOC 2, un certificat ISO 27001 ou un essai d’intrusion.
Pour la gestion du risque lié aux tiers, chaque fournisseur reçoit une cote et un niveau de risque inhérent, calculés selon sa criticité, les données qu’il détient, la difficulté de le remplacer et son accès administrateur ou d’application à vos systèmes. Le niveau détermine le moment où le fournisseur doit être réévalué. Vous pouvez envoyer des questionnaires de sécurité au fournisseur, consigner des constats et examiner le rapport SOC 2 d’un fournisseur à l’aide d’une liste de vérification guidée. Les fournisseurs que vous désignez comme sous-traitants ultérieurs peuvent apparaître dans votre centre de confiance public, et les pays où ils stockent des données alimentent votre divulgation du traitement à l’étranger.
Ce que vous voyez
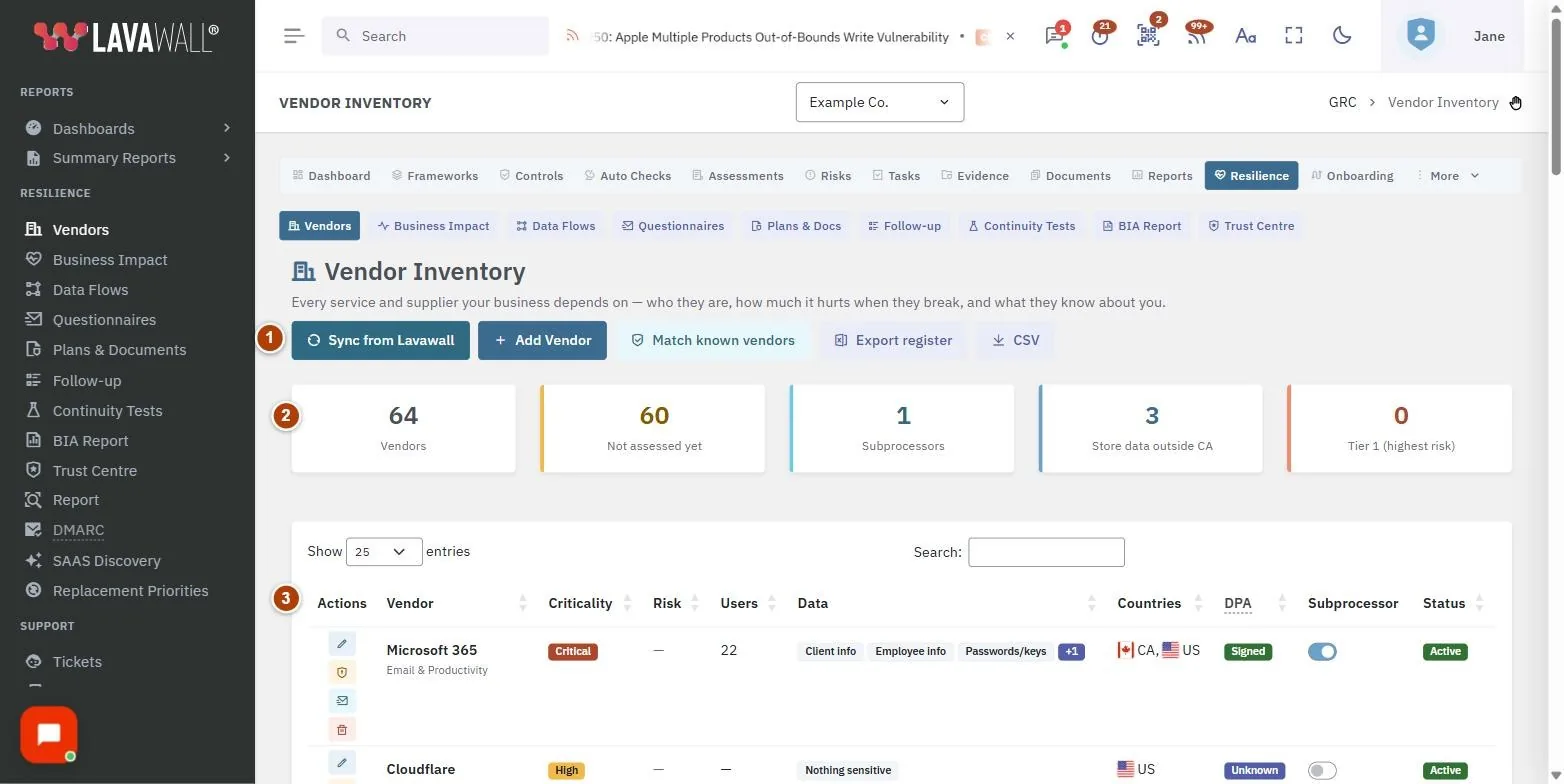
- Barre d’outils : Sync from Lavawall, Add Vendor, Match known vendors, Export register (classeur Excel) et CSV.
- Tuiles sommaires : Vendors, Not assessed yet, Subprocessors, le nombre de fournisseurs qui stockent des données hors de votre pays, et Tier 1 (highest risk).
- Tableau des fournisseurs : Vendor, Criticality, Risk (niveau et cote, avec les constats ouverts et les examens en retard signalés), Users, Data, Countries, DPA, Subprocessor (un interrupteur) et Status.
- Actions de ligne : Assess (ou View), Risk, questionnaires and findings, Ask a colleague et Supprimer.
- Add a vendor : l’assistant en quatre étapes : What is it?, How much do we depend on it?, What do they know about us?, Housekeeping.
Comment construire votre liste de fournisseurs
- Sélectionnez Sync from Lavawall. Les fournisseurs que Lavawall a déjà détectés sont ajoutés, et la page vous indique combien elle en a trouvé.
- Sélectionnez Match known vendors pour remplir les liens vers les centres de confiance et les certifications publiées des fournisseurs reconnus.
- Pour ajouter un fournisseur qui n’a pas été détecté, sélectionnez Add Vendor.
Comment évaluer un fournisseur
- Sélectionnez Assess sur la ligne du fournisseur (ou Add Vendor pour un nouveau fournisseur).
- À l’étape 1. What is it?, saisissez le nom, choisissez What kind of thing is it?, décrivez l’usage que vous en faites, et indiquez qui s’occupe de la relation et qui est le contact en sécurité du fournisseur. Définissez Where are we with this vendor?.
- À l’étape 2. How much do we depend on it?, indiquez la gravité d’une panne, le nombre de personnes qui en dépendent, la difficulté de le remplacer, ce que vous feriez à la place, combien de temps vous pourriez continuer à travailler, la quantité de données que vous pourriez perdre, et la façon dont il est sauvegardé et testé.
- À l’étape 3. What do they know about us?, cochez les types de renseignements qu’il détient, choisissez l’endroit où il les stocke et répondez à Do we have a DPA with them?. Ajoutez un lien vers sa DPA s’il en publie une.
- À l’étape 4. Housekeeping, notez les fonctions d’IA, la date de renouvellement, si vous avez vérifié sa sécurité et quand, et s’il traite les données de vos clients (sous-traitant ultérieur) et peut figurer dans votre centre de confiance.
- Sélectionnez Save vendor. Une fois le fournisseur enregistré, vous pouvez le rouvrir et utiliser Add evidence pour joindre un lien ou un fichier.
Comment gérer le risque lié aux tiers d’un fournisseur
- Sélectionnez Risk, questionnaires and findings sur la ligne du fournisseur.
- Examinez le niveau et la cote sous Inherent risk and reassessment, et choisissez la fréquence de réévaluation (selon le niveau, un nombre fixe de mois, ou aucune réévaluation planifiée). Sélectionnez Save schedule and contact.
- Sous Security questionnaires, choisissez un questionnaire et sélectionnez Send questionnaire pour l’envoyer par courriel au contact en sécurité du fournisseur. Vous pouvez envoyer un nouveau lien ou annuler un questionnaire ouvert.
- Lorsque le fournisseur répond, ouvrez le questionnaire, examinez les réponses et les fichiers joints, puis sélectionnez Record review avec un résultat.
- Sous Findings, sélectionnez Add a finding pour consigner ce qui ne va pas, sa gravité et son échéance. Mettez à jour l’état à mesure de la correction, ou marquez le risque comme accepté.
- Sous SOC 2 report review, consignez le type de rapport, la période, la portée, l’opinion de l’auditeur, les exceptions, la lettre de passerelle (bridge letter), les contrôles complémentaires de l’entité utilisatrice et les organisations de services secondaires, choisissez une Conclusion et sélectionnez Save review.
Comment poser une question à un collègue au sujet d’un fournisseur
- Sélectionnez Ask a colleague sur la ligne.
- Saisissez Their email, au besoin Their name et une note personnelle, puis sélectionnez Send questions. Votre collègue reçoit un court questionnaire en langage simple et n’a pas besoin de se connecter.
Comment exporter la liste des fournisseurs
- Sélectionnez Export register pour obtenir un classeur Excel avec les niveaux, les cotes, les questionnaires et les constats, ou CSV pour les fournisseurs de la liste.
Conseils
- Commencez par Sync from Lavawall. Lavawall a probablement déjà repéré la plupart des services que votre équipe utilise.
- L’interrupteur Subprocessor du tableau est le moyen le plus rapide de contrôler qui apparaît dans votre centre de confiance.
- Un fournisseur marqué Not seen n’est plus signalé par Microsoft 365 ou Google Workspace. Si vous avez cessé de l’utiliser, confirmez que l’accès est révoqué, demandez que vos données vous soient retournées ou supprimées, puis réglez-le à Retired.
- Si la période d’un rapport SOC 2 s’est terminée il y a plus de trois mois, demandez une lettre de passerelle (bridge letter) au fournisseur.
- Le questionnaire d’un fournisseur doit être examiné par une personne autre que celle qui l’a envoyé.
- Les nouveaux types de fournisseurs que vous ajoutez sont partagés avec toutes les entreprises que votre FSG gère.
Dépannage
- « No vendors yet. »
- Sélectionnez Sync from Lavawall, ou Add one by hand.
- « Already in the inventory. »
- Un fournisseur portant ce nom existe déjà. Ouvrez plutôt le fournisseur existant.
- « Save this vendor first, then you can attach evidence. »
- Enregistrez l’assistant, puis rouvrez le fournisseur pour ajouter des preuves.
- « This vendor already has an open questionnaire. »
- Attendez la réponse, envoyez un nouveau lien ou annulez d’abord le questionnaire.
- « Your GRC role does not include access to the vendor inventory. »
- Demandez à un administrateur de modifier votre rôle de conformité.
Guides de tâches qui utilisent cette page
Articles connexes
Besoin d’aide supplémentaire?
Consultez le centre de soutien ou communiquez avec notre équipe de soutien en nous indiquant la page où vous étiez :
- Clavardez maintenant : utilisez le bouton de clavardage dans le coin inférieur droit de cette page pour joindre notre équipe immédiatement. Lorsque le consentement aux témoins est requis, le clavardage démarre après votre acceptation (paramètres des témoins).
- Courriel : envoyez un message à notre équipe de soutien par la page de contact. Il est lu directement par une personne.
- Téléphone : AB : 1-403-538-5053, C.-B. : 1-778-731-1339, ON : 1-289-724-8829, É.-U. : 1-406-988-7333, R.-U. : +44 20 3695 9786.
Les noms, entreprises, appareils et chiffres figurant dans les images sont des exemples. Les autres noms de produits et d’entreprises sont des marques de commerce de leurs propriétaires respectifs.