Microsoft 365 · Entra · Azure
Détectez la prise de contrôle d’un compte avant qu’elle n’envoie la facture.
Lavawall® surveille M365, Entra ID et Azure (ainsi que Google Workspace) pour y repérer les connexions à risque, les autorisations OAuth, les changements d’AMF, les règles malveillantes, les accès anormaux aux fichiers et aux courriels ainsi que chaque changement de configuration, puis les met en corrélation dans des alertes sur lesquelles vous pouvez agir. La plupart des intrusions commencent dans Microsoft 365 : une session obtenue par hameçonnage, une application OAuth autorisée, une règle de boîte de réception discrète.
Commencer mon essai gratuit, sans carte de crédit Voir ce qui est surveillé
Connexions à risque · abus d’OAuth · règles de boîte de réception · accès anormaux · audit des changements de configuration
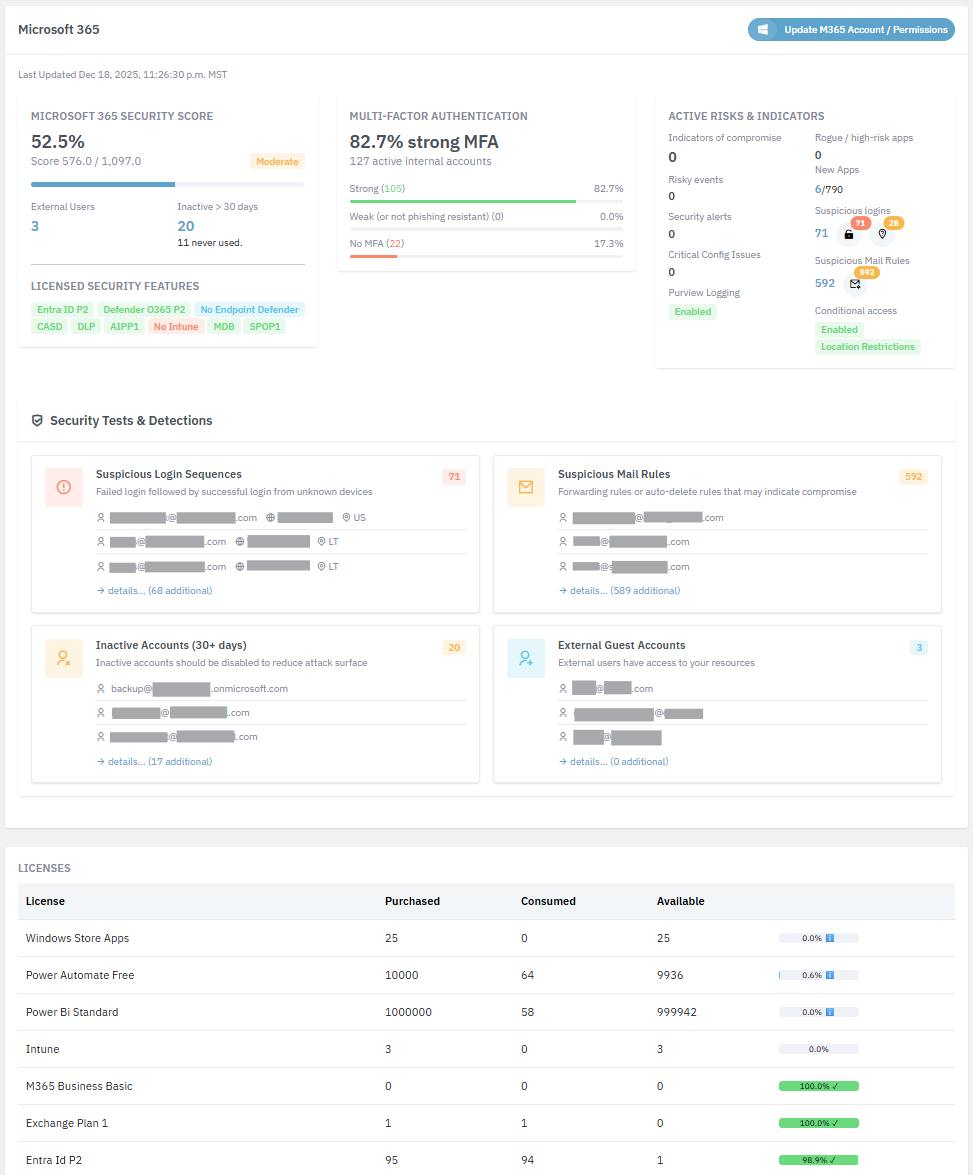
La console Lavawall® en action
De vrais écrans, présentés avec des données d’exemple.
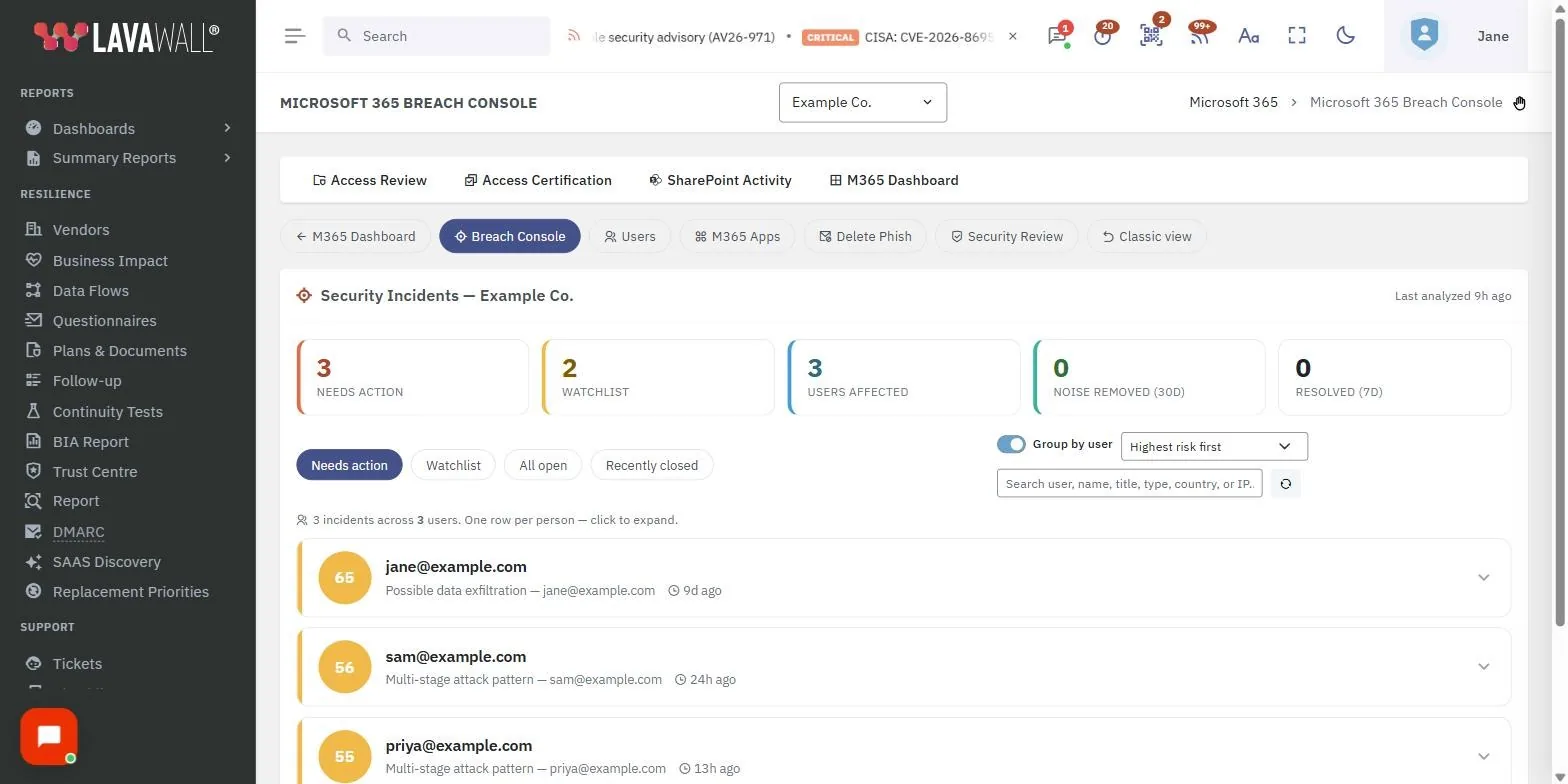
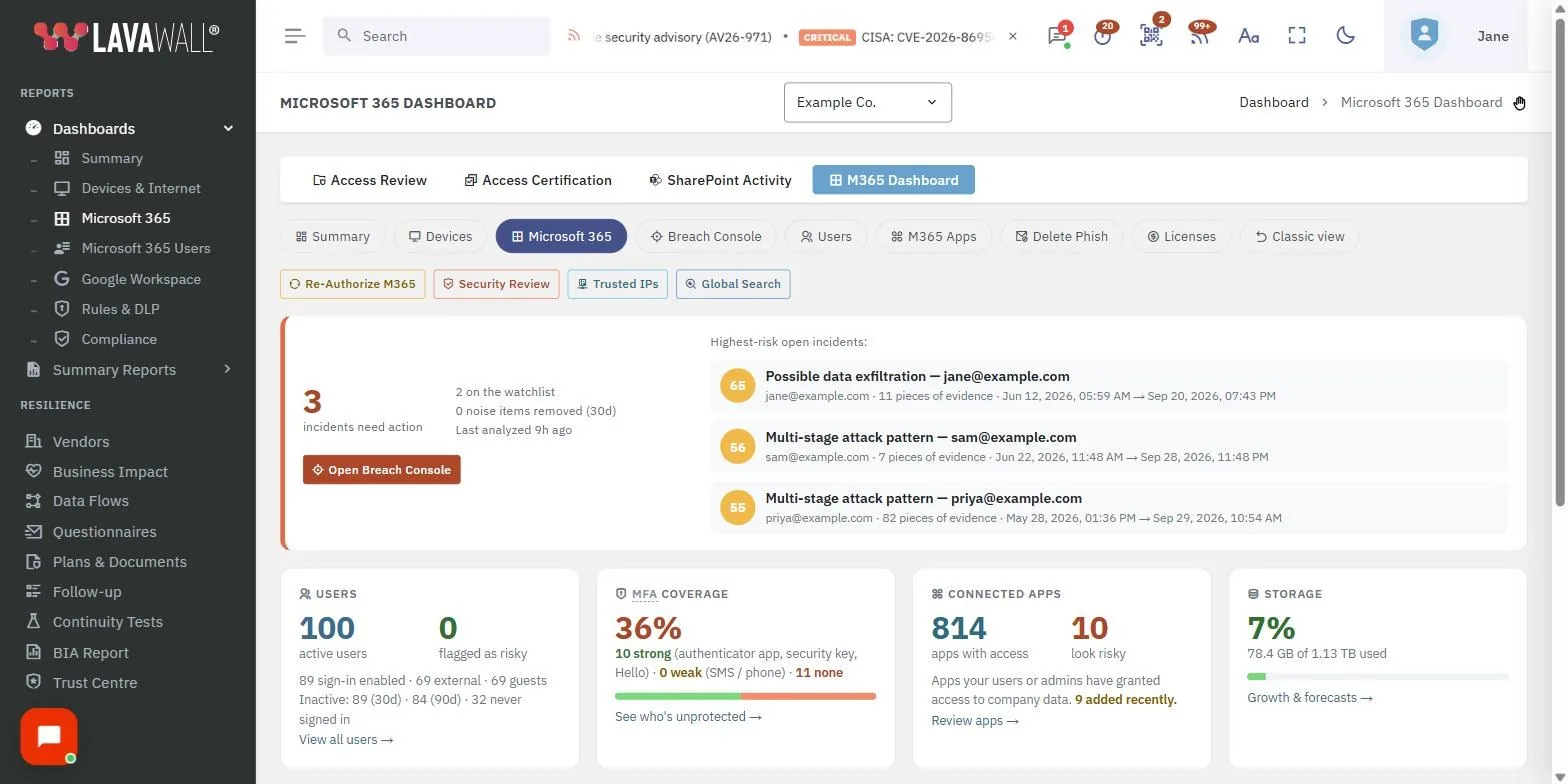
Les ruses de persistance des attaquants, sous surveillance
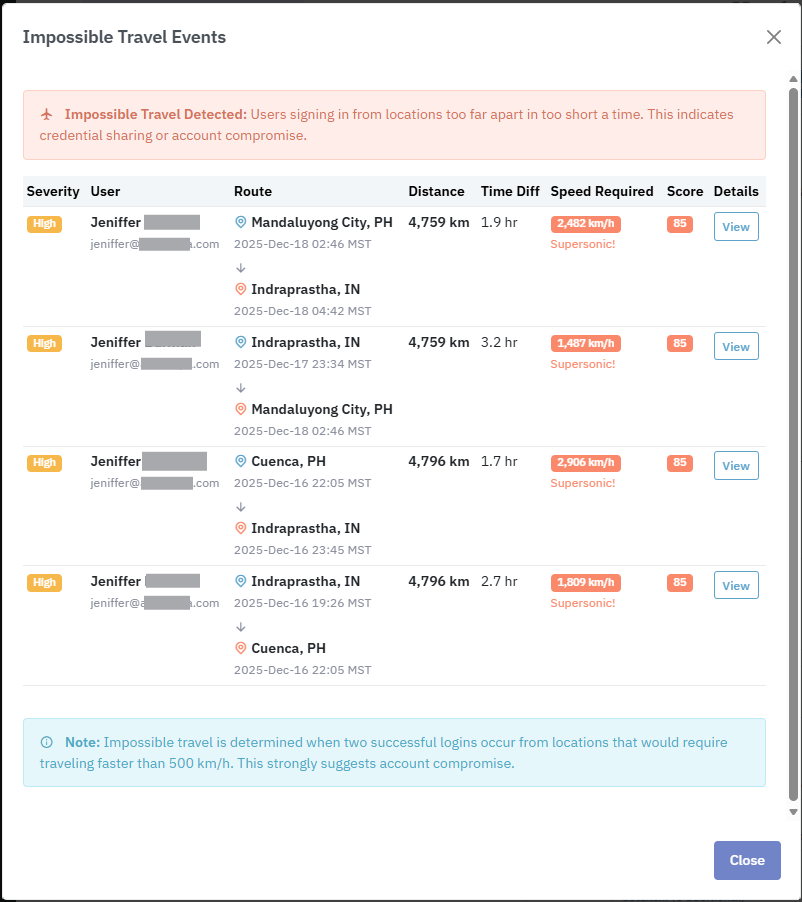
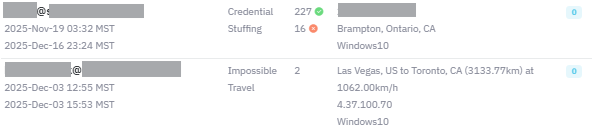
Connexions à risque et déplacements impossibles
Lavawall signale les connexions depuis des régions inattendues, les déplacements impossibles et les adresses IP malveillantes connues : le premier signe qu’une session a été obtenue par hameçonnage. L’enrichissement des adresses IP vous permet de distinguer un RPV d’un attaquant.
Autorisations OAuth et changements d’AMF
Une application OAuth malveillante ou un authentificateur nouvellement enregistré survit à une réinitialisation de mot de passe. Lavawall émet une alerte à chaque nouveau consentement d’application et à chaque changement de méthode d’AMF, pour que ce point d’ancrage ne passe pas inaperçu.
Règles de boîte de réception malveillantes
Les règles qui cachent les réponses sur des factures ou des paiements sont au cœur de la compromission de courriel d’entreprise. Lavawall détecte la création d’une règle ou d’une redirection à l’instant où elle survient.
Comportements malveillants et tendances d’accès anormales
Lavawall apprend ce qui est normal et signale les comportements d’utilisateur malveillants, de même que les volumes et les tendances inhabituels d’accès aux fichiers et aux courriels. Un compte discret qui aspire des données se démarque ainsi avant de devenir un incident.
Examen des changements aux fichiers SharePoint, Teams et OneDrive
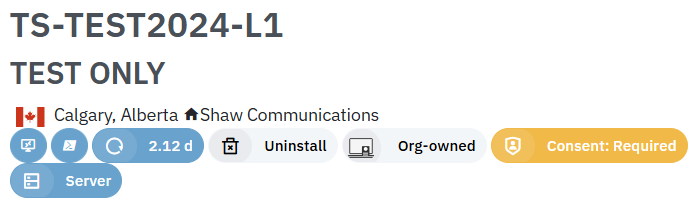
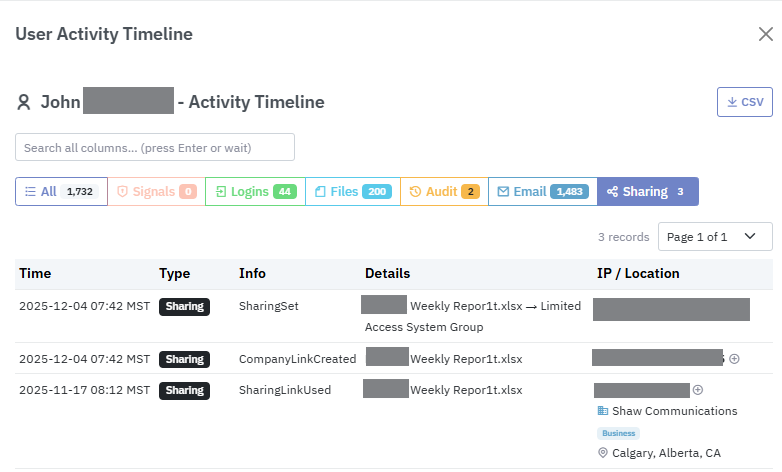
Voyez qui a modifié, consulté ou partagé quoi dans SharePoint, Teams et OneDrive. L’activité sur les fichiers est facile à examiner : vous répondez à « qui a touché à ceci? » en quelques secondes, sans fouiller dans des journaux bruts.
Audit des changements de configuration, avec restauration
Chaque modification de politique, attribution de rôle, inscription d’application et changement d’accès conditionnel est consignée avec qui, quoi et quand. Associez-le à la sauvegarde de la configuration M365 pour annuler un mauvais changement.
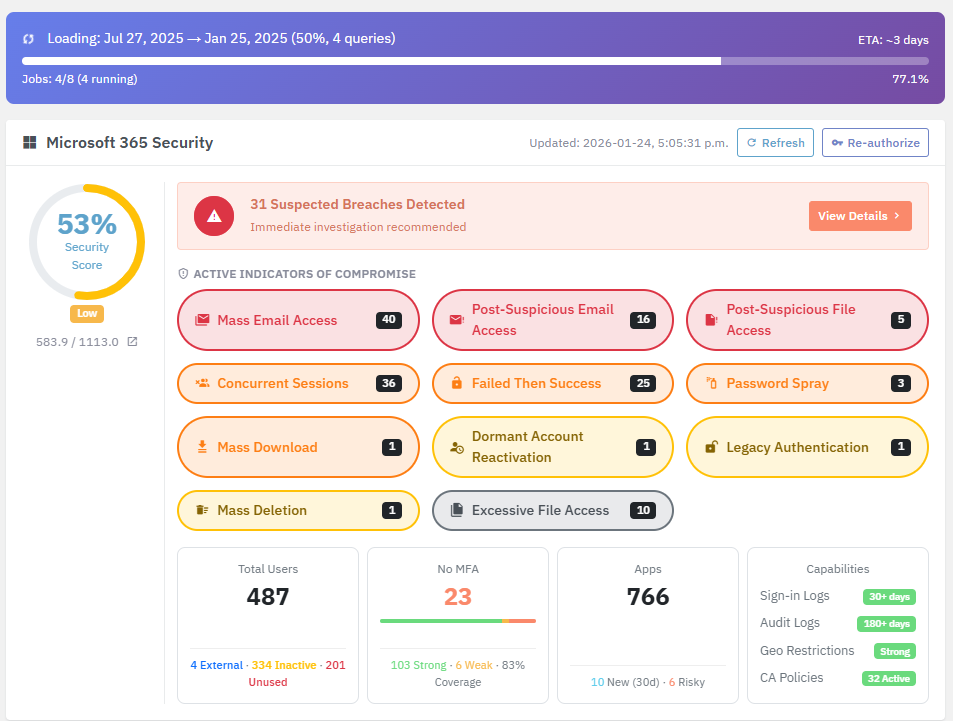
Les attaques connues que nous détectons
Une session obtenue par hameçonnage s’annonce rarement. L’attaquant se connecte, autorise une application OAuth pour survivre à votre prochaine réinitialisation de mot de passe, dépose une règle de boîte de réception pour cacher les réponses sur cette facture, puis commence à lire. Lavawall® est conçu pour détecter chaque étape de cette chaîne, pas seulement la première connexion.
C’est la ITDR telle qu’elle devrait fonctionner : les signaux de connexion Entra mis en corrélation avec l’activité des boîtes aux lettres et de la configuration. Les ordinateurs qui exécutent l’agent Lavawall pour Windows, macOS ou Linux sont automatiquement exclus des séquences de connexions qui associent un échec de connexion à un emplacement de réussite inconnu. Une reconnexion légitime ne vous réveille donc pas à 2 h du matin, alors qu’une vraie prise de contrôle ressort toujours.
- Connexions à déplacement impossible, avec analyse de la distance et de la vitesse réelles
- Bourrage d’identifiants, force brute et pulvérisation de mots de passe
- Bombardement de demandes d’AMF et fatigue liée à l’AMF
- Détournement de session et déplacement latéral
- Consentements OAuth illicites et applications Entra et Azure à risque nouvellement installées
- Règles de boîte de réception malveillantes et redirection de courriels
- Changements d’autorisations sur les boîtes aux lettres
- Échecs d’AMF et abus de l’AMF
- Escalade de privilèges et auto-escalade de privilèges
- Écritures de secrets dans les inscriptions d’applications
- Abus d’administrateur : consentement accordé au nom d’utilisateurs, changements à la journalisation d’audit
- Réactivation de comptes dormants et activité sur des comptes désactivés
- Téléchargement, suppression et partage inhabituels de fichiers
- Accès inhabituels au courrier et activité en dehors des heures de travail
Les abus de l’AMF, le bombardement de demandes d’AMF et la fatigue liée à l’AMF sont surveillés comme des signaux distincts, et non regroupés dans une seule alerte.
Commencer gratuitement Forfait gratuit · sans carte de crédit · mois par mois
Fonctionne avec le reste de la plateforme
Sauvegarde de la configuration M365, Entra et Azure
Annulez un changement malveillant ou erroné en un clic.
En savoir plus →Phishing Reporter
La plupart des prises de contrôle commencent par un hameçonnage. Le signalement en un clic donne un verdict immédiat.
Réduire les tickets d’hameçonnage →Alertes MDR unifiées
Les signaux M365 rejoignent un seul fil avec le MDR de vos postes de travail, pour tous les locataires.
En savoir plus →Vous croyez qu’un compte est déjà compromis?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, assure la réponse aux incidents Microsoft 365 et le renforcement après incident. Un seul appel, sans contrat de service pour le premier incident.
Questions fréquentes
- Que surveille exactement Lavawall dans Microsoft 365?
- Les connexions à risque et les déplacements impossibles, les applications OAuth nouvellement autorisées, les changements de méthode d’AMF, la création de règles de boîte de réception, l’état des licences et des boîtes aux lettres, les comportements d’utilisateur malveillants et les accès anormaux aux fichiers et aux courriels, ainsi que les changements de configuration du locataire (modifications de politiques, attributions de rôles, inscriptions d’applications et accès conditionnel), chacun avec qui, quoi et quand.
- Lavawall peut-il repérer l’usage abusif par un initié ou l’accès anormal aux fichiers?
- Oui. Il signale les comportements d’utilisateur malveillants ainsi que les volumes et les tendances inhabituels d’accès aux fichiers et aux courriels, et il facilite l’examen des changements apportés aux fichiers SharePoint, Teams et OneDrive, pour que vous voyiez qui a modifié, consulté ou partagé quoi.
- Couvre-t-il aussi Google Workspace?
- Oui. La même surveillance au niveau du locataire couvre Google Workspace en plus de Microsoft 365.
- En quoi est-ce différent des alertes de Microsoft?
- Lavawall met en corrélation les signaux d’identité, de boîte aux lettres et de configuration, les priorise et transmet le dossier à une équipe CISSP/CISA quand une intervention humaine s’impose.