Outils d’audit GRC
Un outil d’audit GRC qui recueille les preuves pendant que vous dirigez votre entreprise.
Lavawall® met en correspondance vos contrôles avec tous les cadres de référence auxquels vous êtes assujetti, recueille les preuves en continu à partir du même agent qui applique les correctifs sur vos postes de travail, les horodate et les transforme en rapports prêts pour l’audit. La plupart des outils d’audit GRC vous remettent une liste de vérification et vous laissent la collecte des preuves. Plus de 75 cadres de référence, résidence des données au Canada et une équipe CISSP/CISA en appui.
Commencez gratuitement, sans carte de crédit Quoi rechercher
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
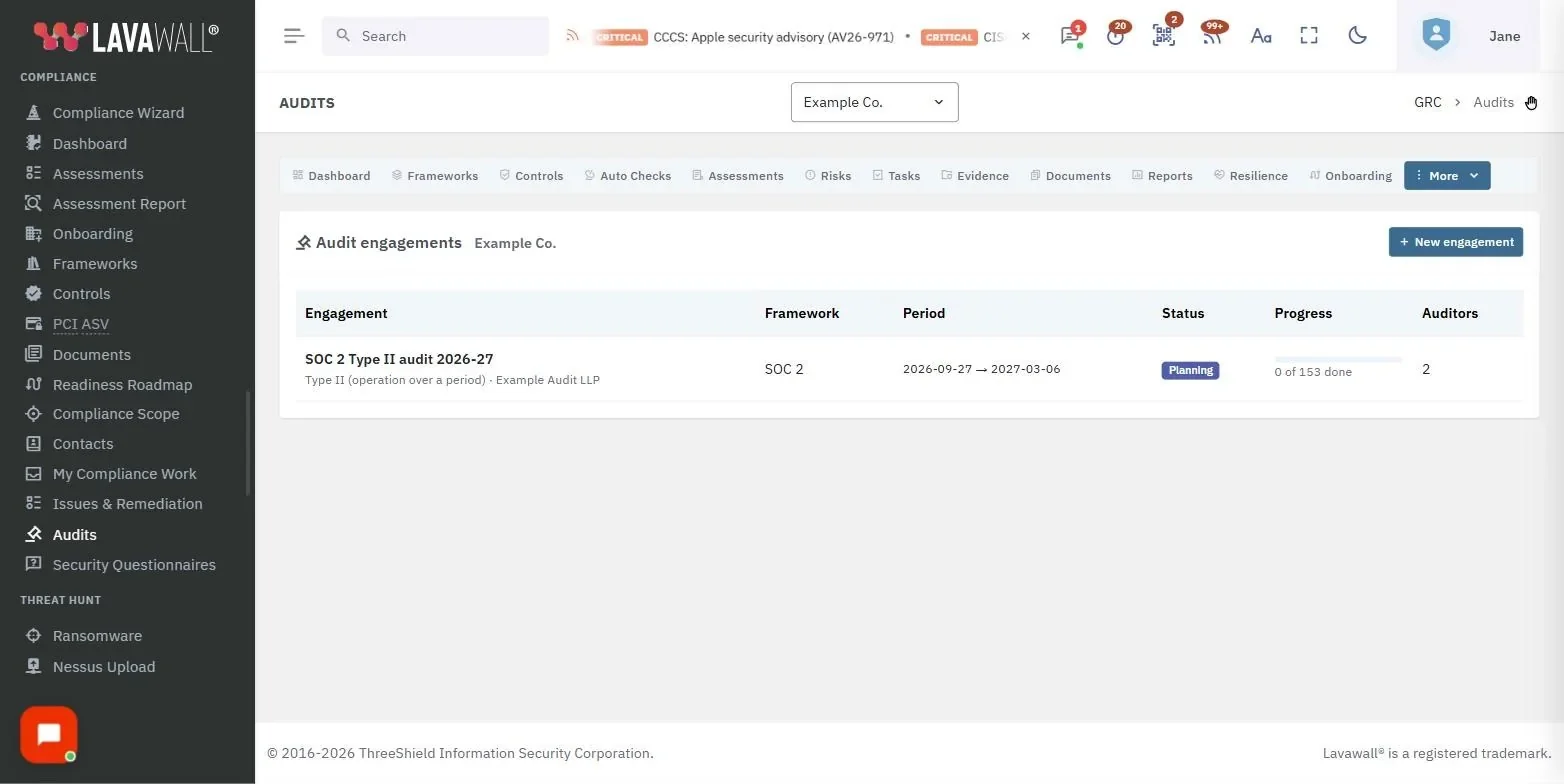
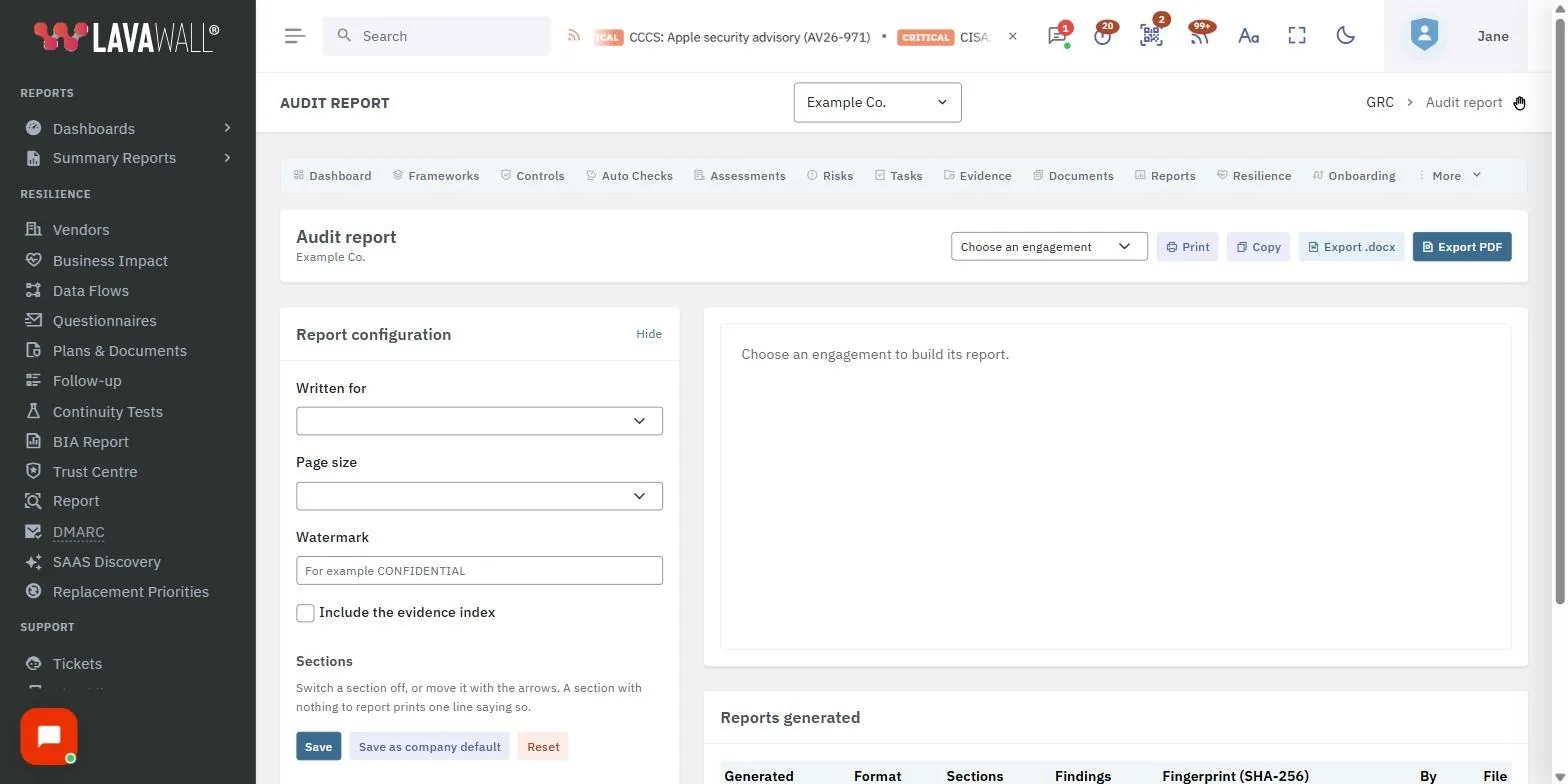
Ce que devrait réellement faire un outil d’audit GRC
Un outil qui ne fait que stocker des politiques est un classeur. Ces six capacités sont ce qui vous mène au bout d’un audit.
Surveillance continue des contrôles
Des contrôles vérifiés chaque jour par rapport à vos cadres de référence, pour que les dérives soient détectées en quelques heures plutôt que découvertes la semaine précédant un audit.
Preuves automatisées et horodatées
L’état des correctifs, l’AMF, la configuration des accès, le chiffrement et des dizaines d’autres données, recueillis automatiquement et estampillés d’une date sur laquelle un auditeur peut compter.
Correspondance multicadre
Un seul ensemble de contrôles mis en correspondance avec de nombreux cadres de référence : respecter un contrôle CIS satisfait aussi l’exigence équivalente de SOC 2, de HIPAA ou d’ISO 27001.
Une piste d’audit inviolable
Qui a modifié un contrôle, qui l’a approuvé et quand, dans un registre qui ne peut pas être réécrit discrètement. C’est la différence entre une affirmation et une preuve.
Une cote de conformité en direct
Une cote de posture en temps réel pour chaque cadre : un chiffre simple pour la direction et, pour les personnes qui corrigent, les écarts précis qui restent à combler.
Production de rapports
Rapports d’état, sommaires de correction et dossiers destinés au conseil d’administration, générés à partir des preuves, puis révisés par un humain avant leur envoi.
Comment Lavawall fonctionne comme outil d’audit GRC
Les preuves dont un audit GRC a besoin existent déjà sur vos postes de travail et dans votre nuage. Lavawall® les recueille à partir du même agent qui applique les correctifs sur l’ordinateur et surveille Microsoft 365 et Google Workspace; il n’y a donc aucun projet distinct de collecte de preuves. Son moteur GRC met en correspondance vos contrôles avec plus de 75 cadres de référence, génère les politiques et la documentation, et affiche une cote de conformité en temps réel, le tout dans une seule console. Consultez le module GRC et conformité pour savoir comment fonctionnent la mise en correspondance et la collecte de preuves.
La partie que la plupart des outils laissent de côté est l’audit lui-même. Lavawall® est conçu et exploité par ThreeShield, un cabinet d’audit de Calgary; la même relation qui vous donne l’outil peut donc aussi vous offrir un audit GRC dirigé par des titulaires des certifications CISSP et CISA. Vous n’achetez pas la plateforme auprès d’un fournisseur et l’audit auprès d’un autre.
Là où les outils diffèrent vraiment
Aucun outil d’audit GRC ne convient à tout le monde. Voici un portrait honnête du marché et de la place qu’y occupe Lavawall®. Pour la version détaillée, consultez notre comparatif des meilleurs outils GRC.
| Type d’outil | Points forts | À surveiller |
|---|---|---|
| Axés d’abord sur SOC 2 (Vanta, Drata, Secureframe) | Preuves SOC 2 rapides et transmission fluide à l’auditeur | Vérifiez dans leur documentation la prise en charge des lois canadiennes et l’étendue des cadres de référence; outil distinct de votre RMM |
| Suites d’entreprise (MetricStream, Workiva, ServiceNow, NAVEX) | Flux de travail approfondis de gestion des risques et des audits pour les grandes entreprises | Lourdes à déployer et tarifées pour la grande entreprise, soit plus que ce dont la plupart des équipes allégées et des FSG ont besoin |
| Lavawall® | Plus de 75 cadres de référence, preuves recueillies par le même agent qui gère le poste de travail, résidence au Canada, facturation au mois, audit offert par la même équipe | Conçu pour les équipes TI allégées et les FSG plutôt que pour un service GRC de grande entreprise de 5 000 postes |
L’ensemble des obligations canadiennes, intégré
Un outil d’audit GRC conçu pour le marché américain traite le droit canadien comme un complément. Lavawall® met en correspondance la LPRPDE, la loi 25 du Québec, la HIA et la PIPA de l’Alberta, la PIPA de la Colombie-Britannique, les contrôles de base du CCCS, la ligne directrice B-13 du BSIF, l’OCRI et CPA Canada, en plus de SOC 2, d’ISO 27001, de HIPAA, de PCI DSS, du CSF du NIST, des CIS et de la CMMC, et conserve par défaut vos données et leur traitement au Canada. Consultez la résidence des données et la sécurité et la confidentialité.
Questions fréquentes
- Qu’est-ce qu’un outil d’audit GRC?
- Un outil d’audit GRC est un logiciel qui vous aide à assurer la gouvernance, à gérer les risques et à démontrer votre conformité, puis à résister à l’examen d’un audit. Les bons outils mettent en correspondance vos contrôles avec les cadres de référence auxquels vous êtes assujetti, recueillent automatiquement les preuves de ces contrôles et les horodatent, tiennent un registre à preuve d’altération de ce qui s’est passé, et transforment le tout en rapports qu’un auditeur ou un conseil d’administration acceptera. Lavawall® réunit ces fonctions dans un seul module, au sein du même RMM qui gère déjà vos postes de travail et surveille votre nuage.
- Que dois-je rechercher dans un outil d’audit GRC?
- Une surveillance continue des contrôles plutôt qu’une course annuelle aux captures d’écran, des preuves automatisées et horodatées, une mise en correspondance multicadre pour qu’un seul contrôle en satisfasse plusieurs, une piste d’audit à preuve d’altération, une cote de conformité en temps réel et la production de rapports. Pour les organisations canadiennes, vérifiez aussi que l’outil comprend les lois canadiennes et qu’il peut conserver vos données au Canada.
- En quoi Lavawall se distingue-t-il de Vanta, de Drata ou de MetricStream?
- Vanta, Drata et Secureframe sont efficaces pour les preuves SOC 2; consultez leur documentation pour connaître la prise en charge des obligations canadiennes dont vous avez besoin. Ce sont aussi des outils distincts de celui qui gère vos postes de travail. Les suites d’entreprise comme MetricStream, Workiva et ServiceNow sont puissantes, mais lourdes et tarifées pour les grandes entreprises. Lavawall® met en correspondance plus de 75 cadres de référence, recueille les preuves à partir du même agent qui applique les correctifs et surveille le poste de travail, facture au mois et s’accompagne d’une équipe CISSP/CISA qui peut aussi réaliser l’audit.
- Un outil d’audit GRC peut-il remplacer l’auditeur?
- Non. Un outil recueille et organise les preuves; un auditeur qualifié doit tout de même tester les contrôles et formuler une opinion. Lavawall® est conçu pour que l’outil et l’auditeur relèvent de la même relation : la plateforme recueille les preuves en continu, et l’équipe CISSP/CISA de ThreeShield réalise l’audit.