Surveillance des fichiers sur place
Votre serveur de fichiers devrait vous avertir quand quelque chose cloche.
Lavawall® surveille les événements de création, de modification, d’accès et de suppression de fichiers sur vos serveurs Windows sur place, attribués et horodatés. Vous apprenez ainsi qu’un partage est discrètement chiffré en masse, ou qu’un initié consulte un dossier qu’il ne devrait pas.
Commencer mon essai gratuit, sans carte de créditVoir comment ça fonctionne
Par serveur · événements d’accès et de modification · détection des schémas de rançongiciel
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
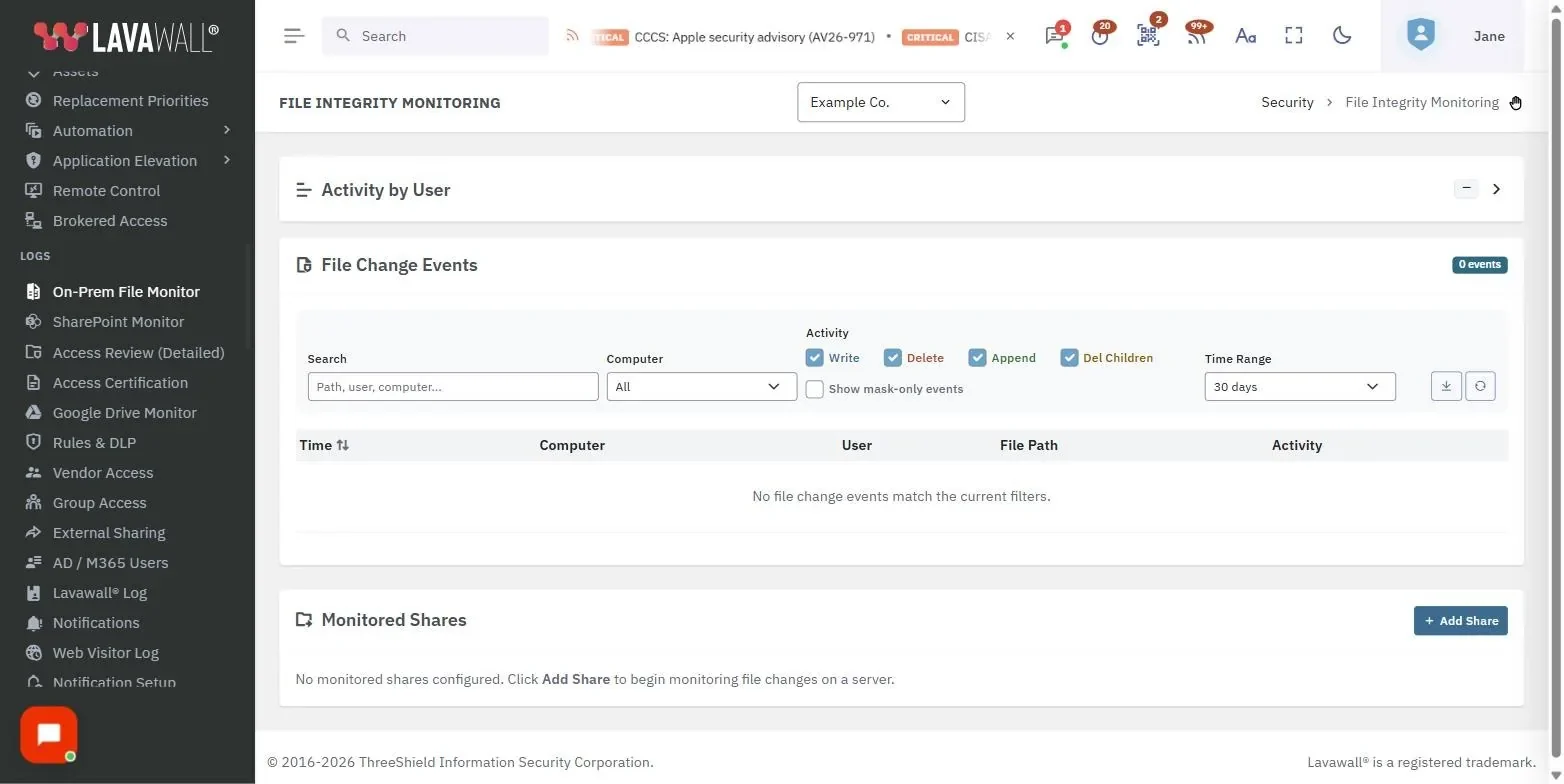
Une visibilité sur place que vous n’avez probablement pas
Accès et modifications, attribués
Créations, écritures, suppressions, renommages et modifications des listes de contrôle d’accès (ACL) sur les serveurs et les partages surveillés : la piste d’audit que les serveurs de fichiers sur place offrent rarement d’emblée. Chaque enregistrement contient le chemin, l’opération, l’auteur (le SID lorsque le système d’exploitation l’expose), l’adresse IP source pour l’accès aux partages, l’horodatage et une empreinte du fichier avant et après.
- Windows : pilote de minifiltre + ID d’événements 4663, 4660 et 4670 du journal Sécurité
- Accès aux partages de fichiers Windows : événements 5140 et 5145 avec l’IP source
- Linux :
auditdetinotifysur les partages NFS et Samba - macOS : cadre Apple Endpoint Security (sans extension du noyau)
- Altération de l’antivirus : exclusions de Defender et modifications des services antivirus
- Chemins de persistance : System32, Program Files, tâches planifiées, binaires de services
Les schémas de rançongiciel ressortent vite
Une rafale de modifications rapides de fichiers sur un partage est la signature d’un rançongiciel. Lavawall® la signale, et l’outil Akira Ransomware Hunter recherche les indicateurs de compromission dans tout votre parc.
Des preuves qui résistent à un audit
La même surveillance de l’intégrité des fichiers correspond à des contrôles de SOC 2, HIPAA, NIST SP 800-171, CMMC 2.0, PCI DSS v4, ISO 27001:2022 et CIS Controls v8.
Une licence simple, par serveur
Ajoutez les serveurs qui comptent. La surveillance de l’accès aux fichiers s’étend aux serveurs et aux locataires à mesure que vous grandissez.
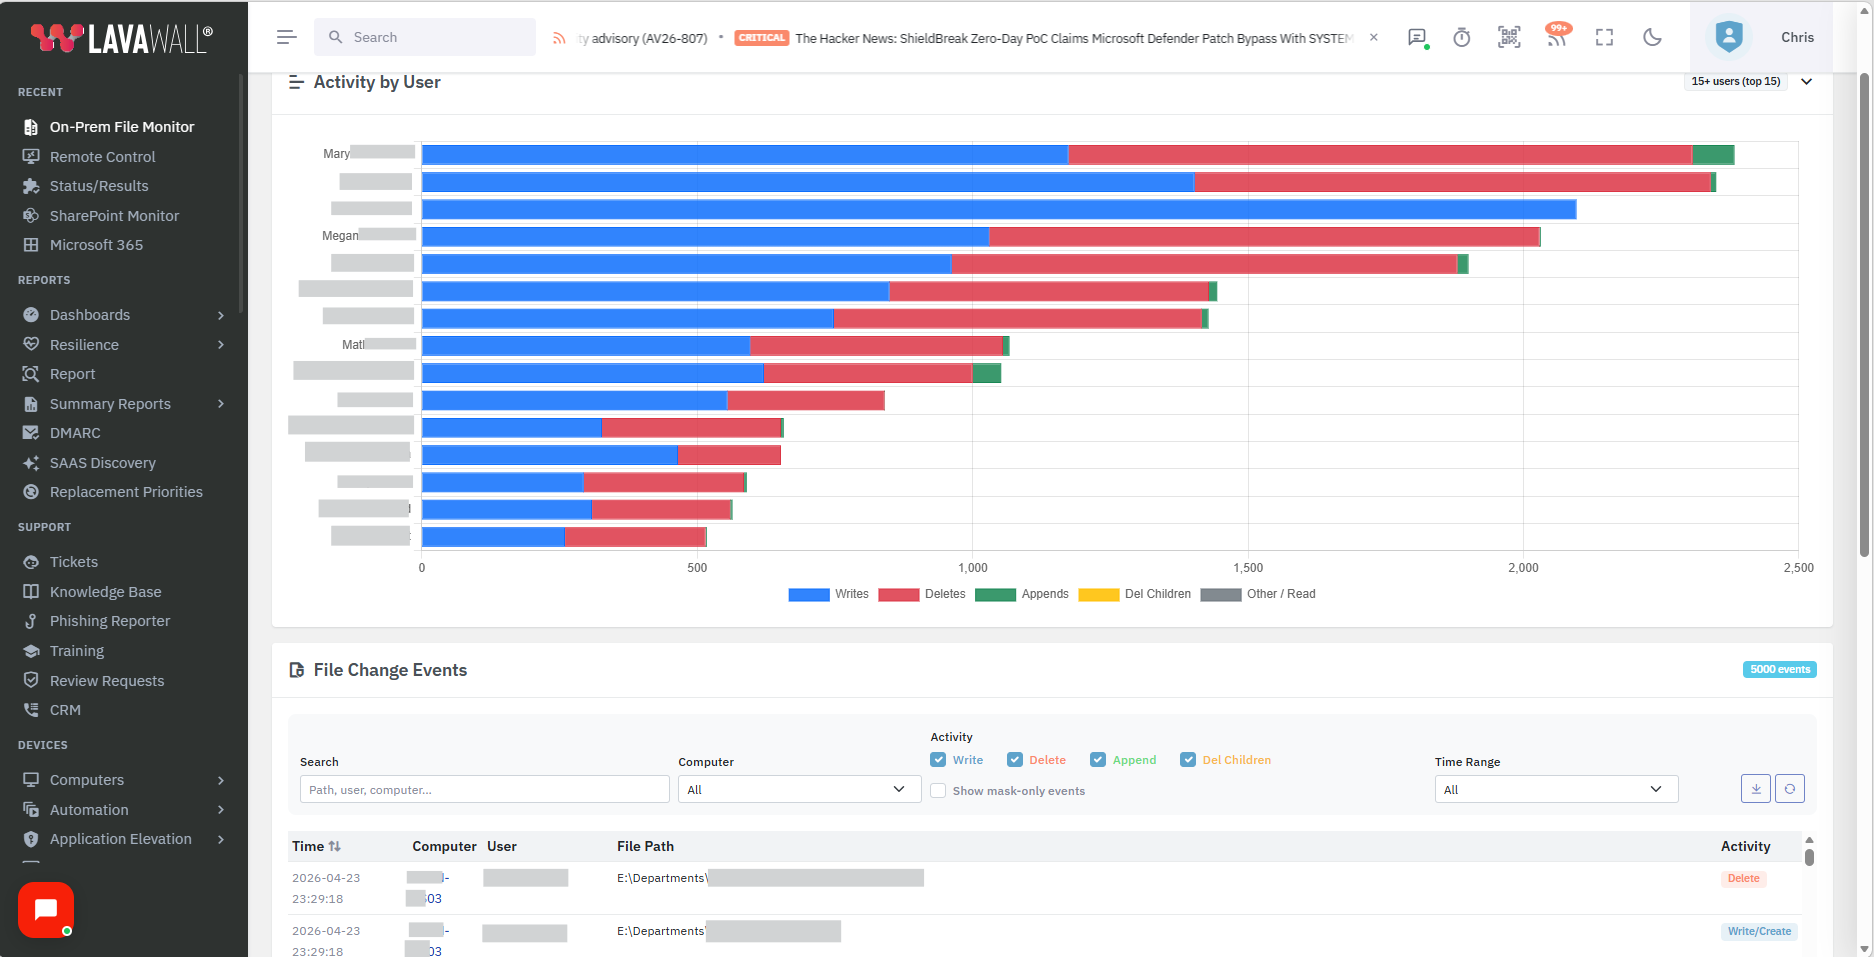
Vous ne savez pas ce qui se trouve sur vos partages de fichiers?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, examinera l’exposition et les accès de vos serveurs de fichiers, puis verrouillera ce qui ne devrait pas être ouvert.
Questions courantes
- Que surveille la surveillance des fichiers sur place?
- Les événements de création, de modification, d’accès et de suppression de fichiers sur les serveurs et partages Windows surveillés, attribués et horodatés.
- Comment est-elle sous licence?
- Par serveur sur place; le suivi des accès aux fichiers sur les serveurs et les locataires est inclus dans les forfaits supérieurs ou offert à la carte.
- Aide-t-elle à détecter les rançongiciels?
- Oui. Le schéma de modifications de fichiers étendues et rapides que crée un rançongiciel est exactement ce qu’elle fait ressortir, en plus de l’outil Akira Ransomware Hunter.