Surveillance DMARC et configuration automatique
Un DMARC qui se configure tout seul, sans perturber votre courrier.
Lavawall® est un récepteur géré de rapports agrégés (rua) et un système de configuration automatique par domaine. Il lit votre DNS en direct, écrit l’enregistrement _dmarc exact sans écraser les adresses de rapport tierces, et vous fait passer de p=none à reject avec des pourcentages progressifs sûrs.
Commencer mon essai gratuit, sans carte de créditCorriger la délivrabilité
Récepteur rua géré · fusion non destructive des enregistrements · multilocataire pour les FSG
Voir dans la console Lavawall®
Écrans réels, avec des données d’exemple.
Des rapports à l’application de la politique, en toute sécurité
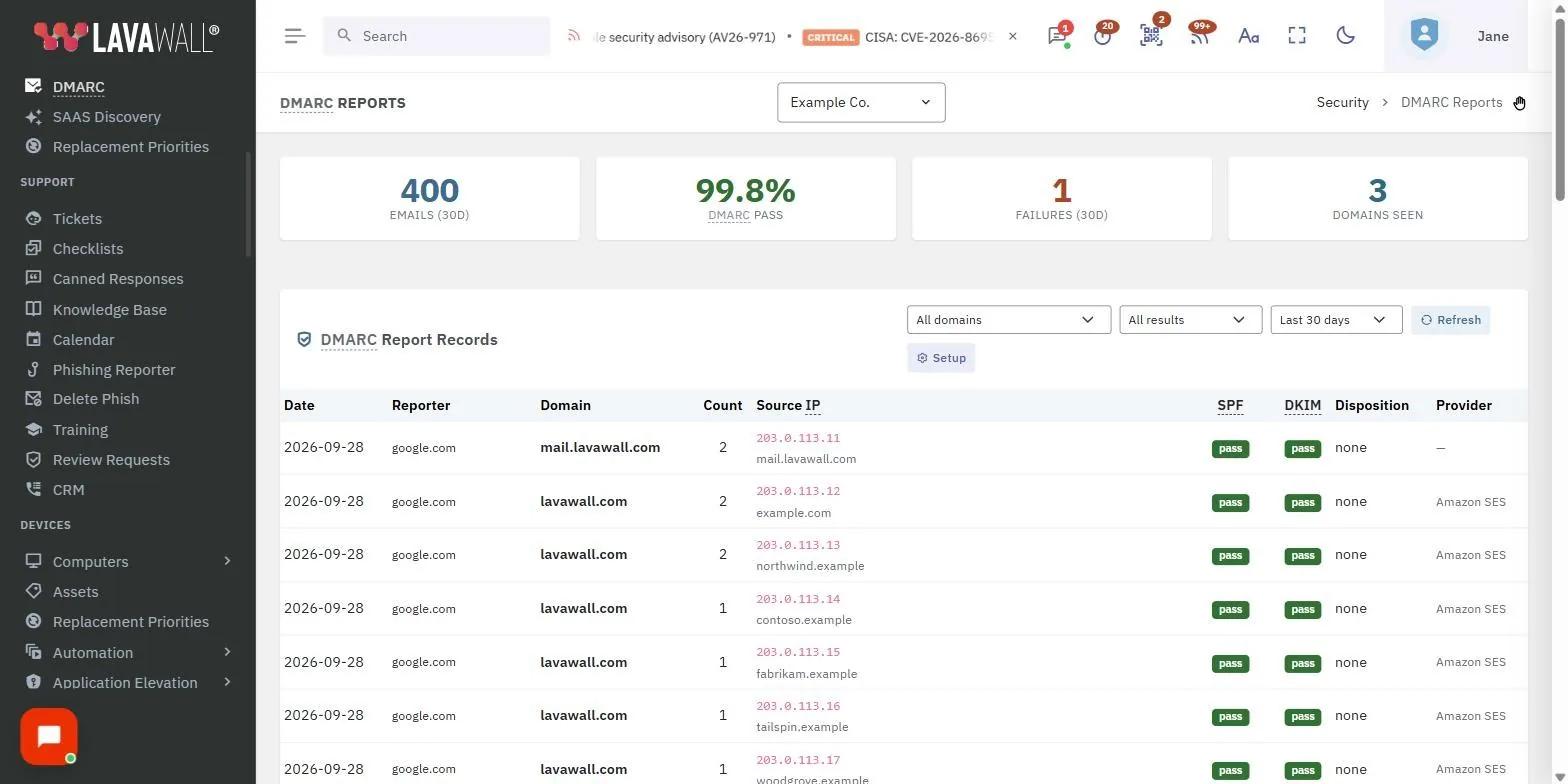
Récepteur géré de rapports rua
Dirigez vos rapports agrégés vers Lavawall®, qui analyse le XML pour vous : réussite ou échec par source, recherches SPF et DMARC en direct, et un taux de réussite par domaine que vous pouvez réellement lire.
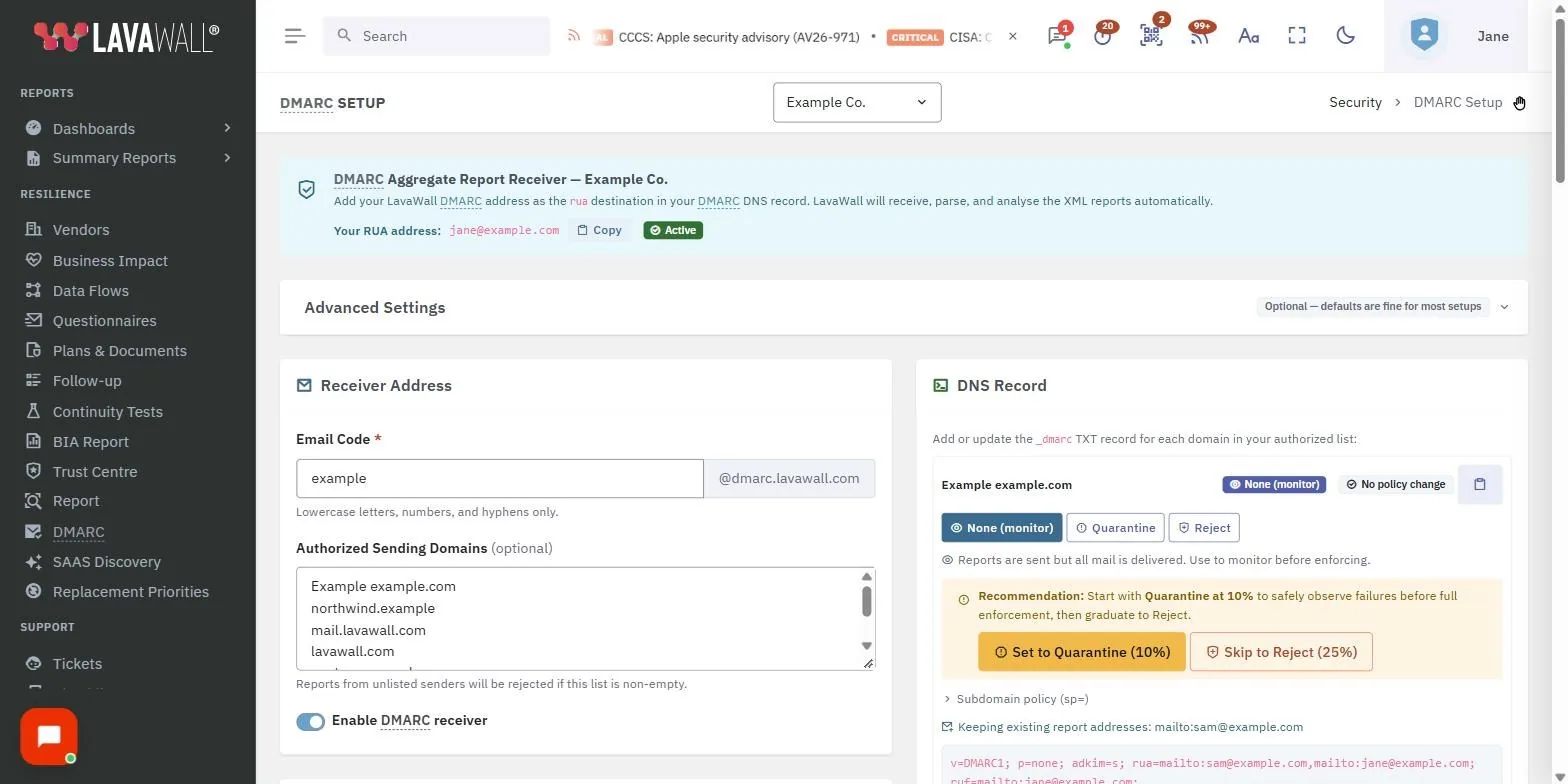
Écriture non destructive des enregistrements
Il génère l’enregistrement TXT _dmarc exact et le fusionne avec les adresses de rapport tierces existantes au lieu de les écraser. Le nom d’hôte et la valeur sont prêts à copier dans le presse-papiers.
Passage en un clic
Faites passer un domaine de none à quarantine, puis à reject, avec des pourcentages progressifs sûrs, et laissez la détection de dérive du DNS en direct vous avertir dès qu’un enregistrement change.
Flux de travail d’analyse et découverte automatique
Classez chaque source (autorisée, hameçonnage, suspecte, ignorée) avec une piste d’audit complète, et laissez Lavawall® découvrir vos domaines d’envoi à partir de Microsoft 365, de Google Workspace et de Scout.
Pourquoi DMARC n’est plus facultatif
En février 2024, Google et Yahoo ont commencé à bloquer le courrier de toute organisation qui envoie plus de 5 000 messages par jour sans DMARC configuré. « Ça fonctionnait avant » ne suffit plus. DMARC s’appuie sur SPF et DKIM et indique aux serveurs de réception exactement quoi faire quand un message échoue à ces vérifications.
Une politique DMARC comporte trois états d’application, publiés dans votre DNS :
- p=none : livrer, mais seulement produire des rapports. Surveillance uniquement; rien n’est bloqué.
- p=quarantine : envoyer le courrier en échec dans le dossier des indésirables.
- p=reject : refuser catégoriquement le courrier en échec au serveur de réception.
Lavawall® vous fait progresser graduellement avec la balise pct= plutôt que de basculer un interrupteur : il introduit quarantine à pct=10, introduit reject à pct=25 et ne monte vers pct=100 que lorsque vos rapports agrégés (rua) ne montrent que des expéditeurs autorisés dans la colonne des échecs.

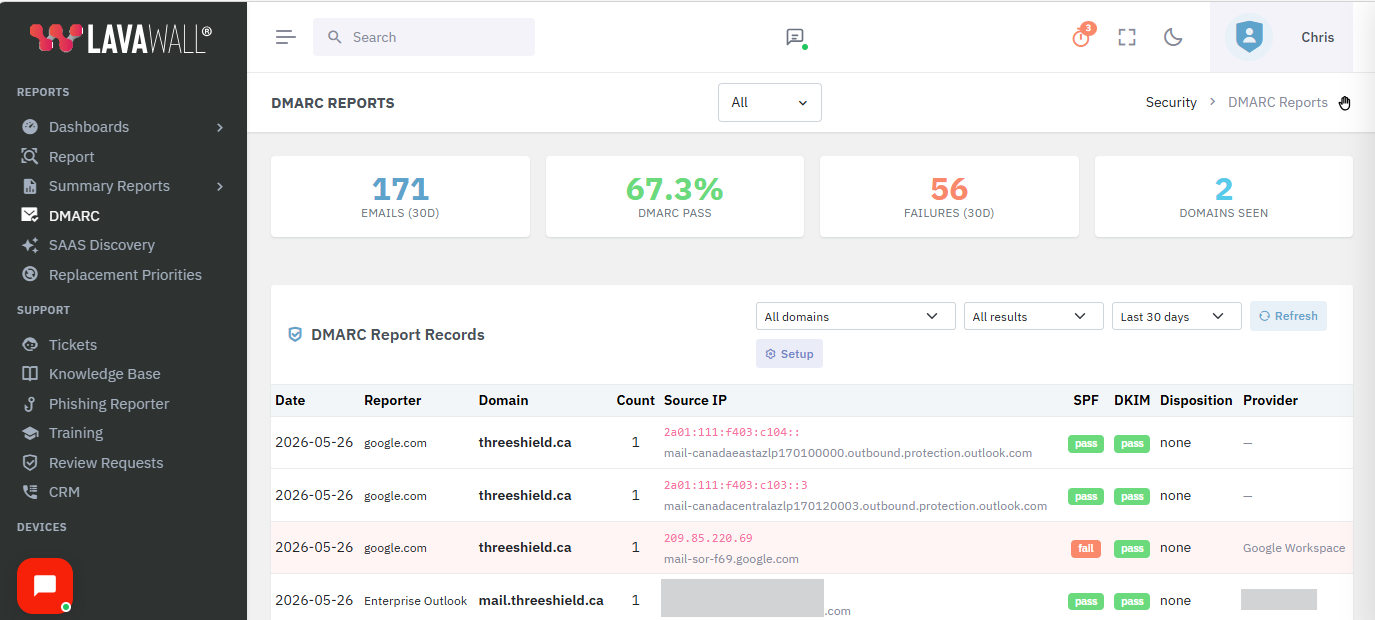
Voyez qui usurpe votre domaine
Chaque rapport agrégé nomme les sources qui envoient en votre nom : le nom d’hôte DNS inverse (rDNS), le fournisseur ou le fournisseur de services de courriel (ESP) derrière chacune, le volume, ainsi que le taux de réussite SPF et DKIM. Les services légitimes que vous reconnaissez peuvent être autorisés en un clic; l’attaquant qui hameçonne vos clients sous votre nom est exactement ce que l’application de la politique neutralise.
Quand c’est un expéditeur légitime qui échoue à l’alignement, Lavawall® vous remet les enregistrements exacts pour le corriger, de sorte que vous atteignez reject sans perdre vos propres factures ni infolettres.
Corrigez chaque expéditeur légitime de la bonne façon
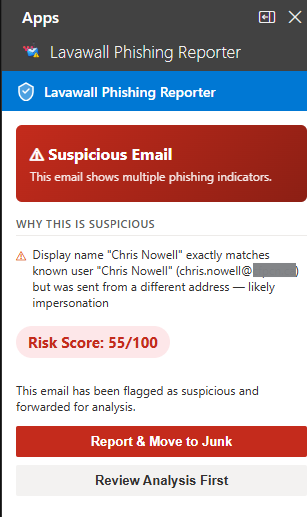
La plupart du courrier « en échec » ne vient pas d’un attaquant. Il vient d’un vrai service qui n’a jamais été configuré correctement. Lavawall® repère l’erreur de configuration et donne les enregistrements DNS exacts à publier, pour Mailchimp, SendGrid, Amazon SES, HubSpot et d’autres, afin que l’expéditeur s’authentifie au lieu d’être filtré.

Vous voulez qu’on amène DMARC à reject pour vous?
ThreeShield, l’équipe CISSP/CISA derrière Lavawall®, fera passer chaque domaine de la surveillance à l’application de la politique sans perdre un seul courriel légitime, dans tous vos locataires.
Questions courantes
- Cela écrasera-t-il mon enregistrement DMARC existant?
- Non. Il lit le DNS en direct et fusionne de façon non destructive, en conservant les adresses de rapport tierces existantes tout en ajoutant son propre récepteur rua.
- Comment passer à l’application de la politique en toute sécurité?
- Passage en un clic de none à quarantine, puis à reject, avec des pourcentages progressifs sûrs, en plus de la détection de dérive du DNS en direct et d’une piste d’audit des analyses par source.
- Trouve-t-il mes domaines d’envoi?
- Oui. Il les découvre automatiquement à partir de Microsoft 365, de Google Workspace et de Scout, avec les taux de réussite SPF et DMARC par domaine, et il est multilocataire pour les FSG.